






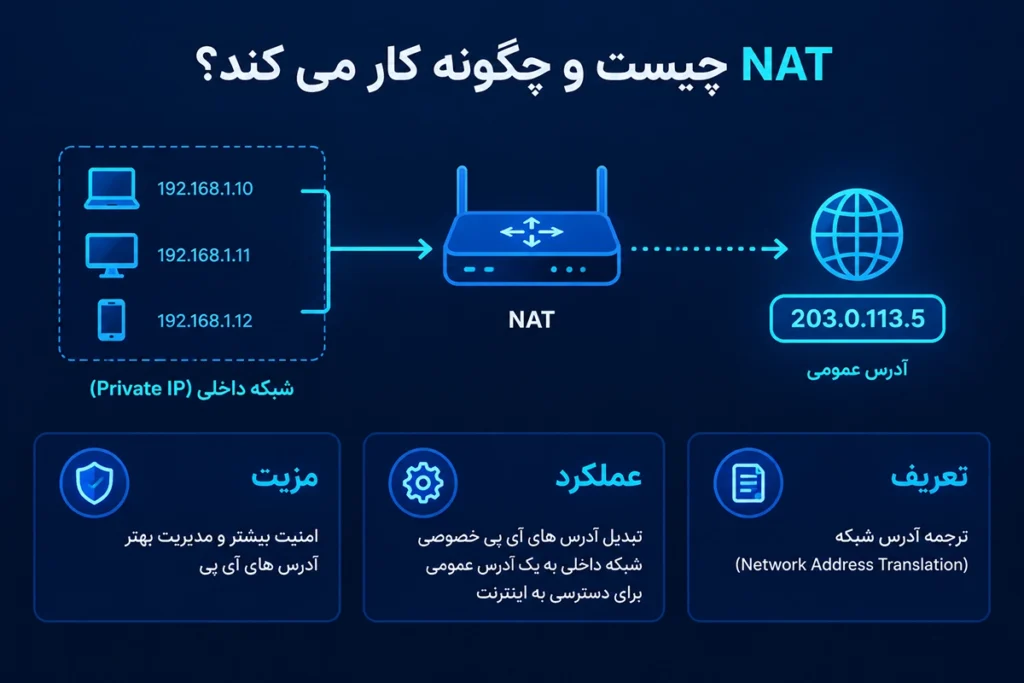
امروزه تعداد دستگاه های متصل به اینترنت، از رایانه و تلفن همراه گرفته تا دوربین های مداربسته، سرورها، تجهیزات هوشمند و دستگاه های صنعتی، به شکل قابل توجهی افزایش یافته است. هر دستگاه برای برقراری ارتباط در شبکه به یک آدرس IP نیاز دارد، اما تعداد آدرس های IPv4 محدود است.
یکی از فناوری هایی که برای مدیریت بهتر تعداد آدرس های IPv4 محدود است.
یکی از فناوری هایی که برای مدیریت بهتر یا فایروال اجازه می دهد آدرس های خصوصی شبکه داخلی را به یک یا چند آدرس عمومی تبدیل کند. به این ترتیب، چندین دستگاه می توانند با استفاده از یک آدرس IP عمومی به اینترنت متصل شوند.
در این مقاله از اسکای نت هاست بررسی می کنیم NAT چیست، چگونه کار می کند، چه تفاوتی با PAT و Port Forwarding دارد، انواع آن چیست و در شبکه های خانگی، سازمانی و سرورها چه کاربردی دارد.
برای خرید هاست نود جی اس کلیک کنید.
NAT چیست؟
NAT مخفف عبارت **Network Address Translation** به معنی «ترجمه آدرس شبکه» است. NAT فرایندی است که طی آن، آدرس IP یک بسته هنگام عبور از روتر یا فایروال تغییر می کند.
در شبکه های معمولی، دستگاه های داخل شبکه از آدرس های خصوصی استفاده می کنند. این آدرس ها در اینترنت قابل مسیریابی نیستند. روتر دارای NAT، هنگام ارسال درخواست به اینترنت، آدرس خصوصی دستگاه را با آدرس عمومی جایگزین می کند.
برای مثال، ممکن است یک شبکه خانگی به شکل زیر باشد:
“`text
لپ تاپ: 192.168.1.20
تلفن همراه: 192.168.1.21
تلویزیون: 192.168.1.22
آدرس عمومی مودم: 185.10.20.30
“`
هر سه دستگاه از آدرس خصوصی متفاوتی استفاده می کنند، اما در اینترنت معمولا با آدرس عمومی مودم یعنی `185.10.20.30` دیده می شوند.
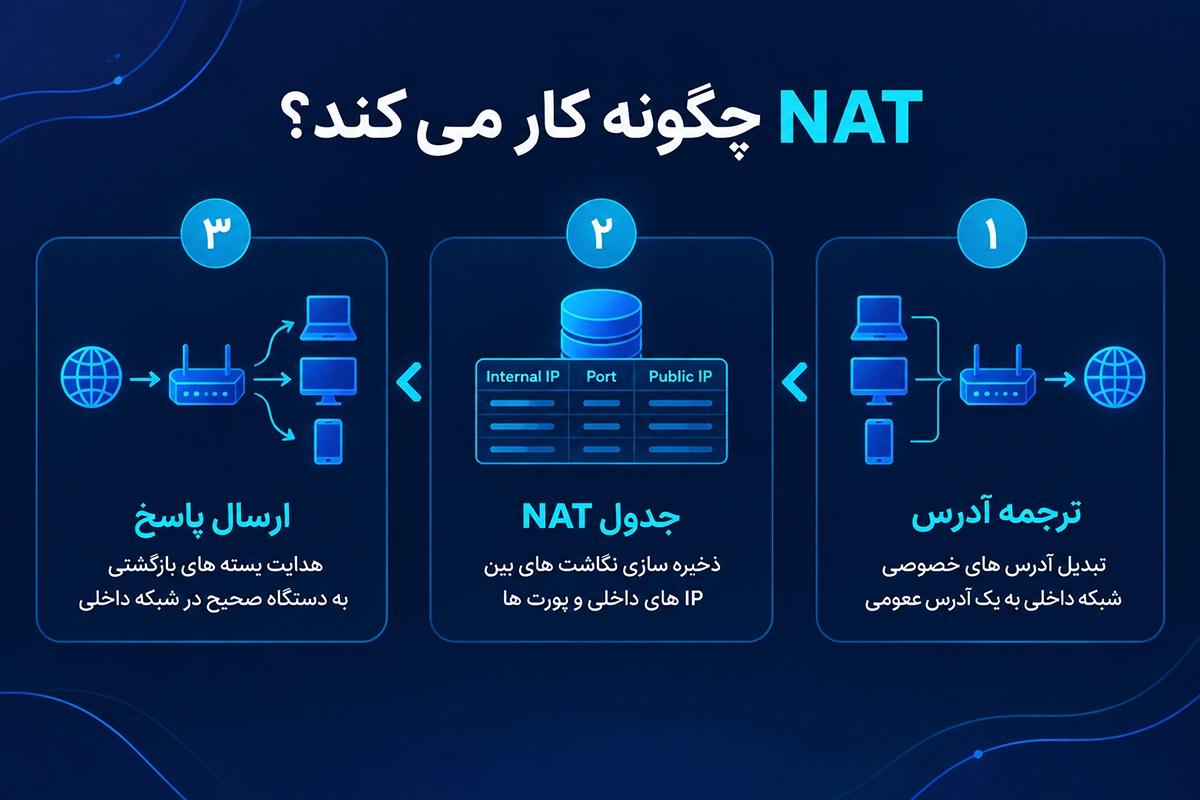
روتر برای اینکه پاسخ هر ارتباط را به دستگاه درست برگرداند، اطلاعات ارتباط ها را در جدولی به نام **NAT Table** ذخیره می کند.
مقالات دیگر: RAID چیست؟
چرا به NAT نیاز داریم؟
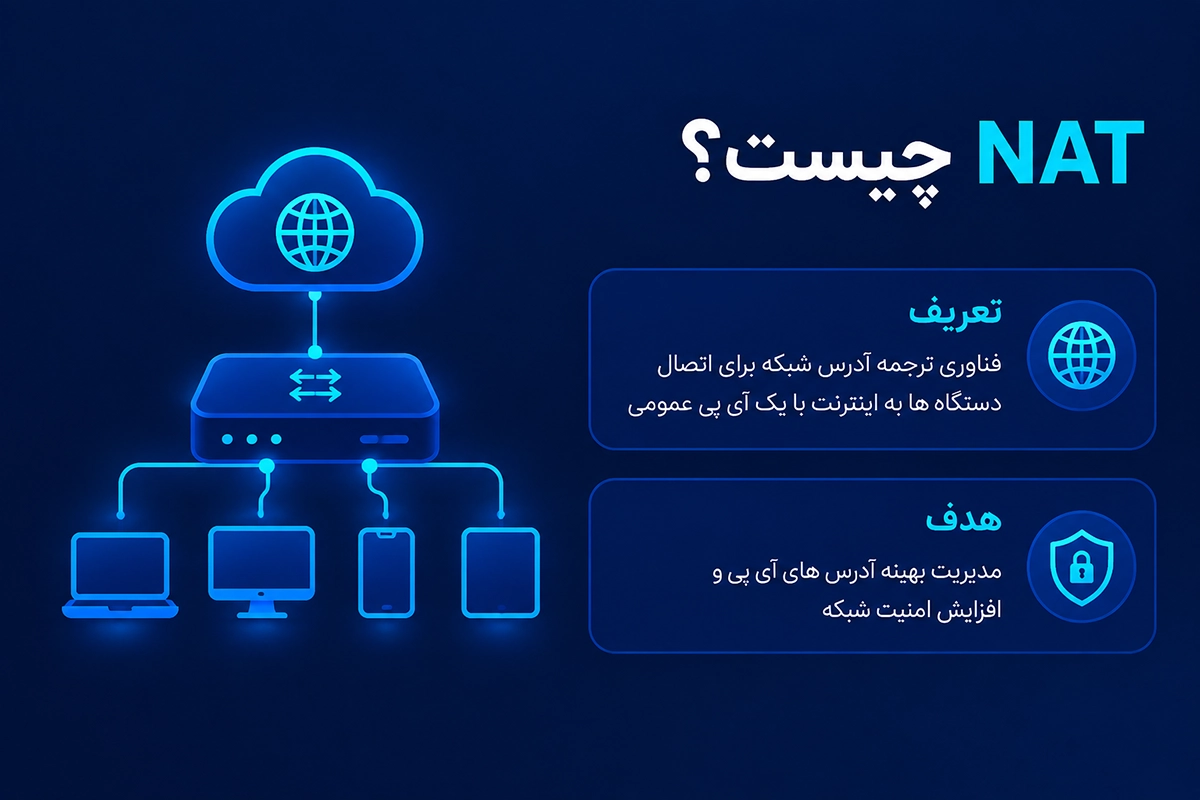
مهم ترین دلیل گسترش NAT، محدود بودن فضای آدرس دهی IPv4 است. آدرس IPv4 از 32 بیت تشکیل می شود و تعداد آدرس های قابل استفاده آن محدود است.
با افزایش تعداد کاربران، شرکت ها، شبکه های داخلی و دستگاه های متصل به اینترنت، آدرس های عمومی IPv4 به اندازه کافی در دسترس نبودند. استفاده از NAT این امکان را فراهم کرد که تعداد زیادی دستگاه با آدرس های خصوصی، از یک آدرس عمومی مشترک استفاده کنند.
NAT علاوه بر صرفه جویی در آدرس های IPv4، مزایای دیگری نیز دارد:
- امکان استفاده از آدرس های خصوصی در شبکه داخلی
- کاهش نیاز به دریافت آدرس عمومی برای تک تک دستگاه ها
- ساده تر شدن طراحی شبکه های خانگی و سازمانی
- کاهش دسترسی مستقیم دستگاه های داخلی از اینترنت
- امکان جداسازی شبکه داخلی از شبکه عمومی
- استفاده بهتر از آدرس های عمومی اختصاص داده شده به سازمان
البته NAT راه حل دائمی مشکل کمبود IPv4 نیست. راهکار اصلی بلند مدت برای افزایش فضای آدرس دهی، IPv6 است.
مقالات دیگر: Outlook چیست و چه کاربردی دارد؟
IP خصوصی و IP عمومی چه تفاوتی دارند؟
IP عمومی چیست؟
IP عمومی آدرسی است که در اینترنت قابل شناسایی و مسیریابی است. این آدرس معمولا توسط شرکت ارائه دهنده اینترنت یا ISP در اختیار مودم، روتر، سرور یا سازمان قرار می گیرد.
برای مثال:
“`text
185.10.20.30
“`
این آدرس می تواند برای ارتباط با اینترنت، میزبانی سرویس، دسترسی به سرور یا انتشار یک وب سایت استفاده شود؛ البته دسترسی به سرویس ها به تنظیمات فایروال و قوانین شبکه نیز بستگی دارد.
مقالات دیگر: تروجان چیست؟
IP خصوصی چیست؟
IP خصوصی برای استفاده در شبکه های داخلی طراحی شده است. این آدرس ها در اینترنت مسیریابی نمی شوند و می توانند همزمان در شبکه های مختلف مورد استفاده قرار بگیرند.
محدوده های خصوصی IPv4 طبق RFC 1918 عبارتند از:
| محدوده خصوصی | بازه آدرس |
|---|---|
| 10.0.0.0/8 | از 10.0.0.0 تا 10.255.255.255 |
| 172.16.0.0/12 | از 172.16.0.0 تا 172.31.255.255 |
| 192.168.0.0/16 | از 192.168.0.0 تا 192.168.255.255 |
برای مثال، آدرس های زیر خصوصی هستند:
“`text
10.0.0.15
172.16text
10.0.0.15
172.16“`
این آدرس ها به تنهایی برای برقراری ارتباط مستقیم با اینترنت کافی نیستند و معمولا باید از طریق NAT به یک آدرس عمومی ترجمه شوند.
مقالات دیگر: چگونه ریموت دسکتاپ را فعال کنیم؟
NAT چگونه کار می کند؟
برای درک نحوه کار NAT، فرض کنید یک رایانه با آدرس `192.168.1.20` می خواهد یک صفحه وب را از اینترنت دریافت کند.
فرایند به شکل زیر انجام می شود:
1. رایانه داخلی درخواست خود را به روتر ارسال می کند.
2. روتر آدرس مبدا خصوصی را شناسایی می کند.
3. روتر آدرس خصوصی را با آدرس عمومی خود جایگزین می کند.
4. در صورت استفاده از PAT، شماره پورت مبدا نیز تغییر می کند.
5. روتر اطلاعات ترجمه را در جدول NAT ذخیره می کند.
6. درخواست با آدرس عمومی به سرور مقصد در اینترنت ارسال می شود.
7. سرور اینترنتی پاسخ را به آدرس عمومی روتر برمی گرداند.
8. روتر با استفاده از جدول NAT تشخیص می دهد پاسخ متعلق به کدام دستگاه داخلی است.
9. روتر آدرس عمومی و پورت را دوباره به آدرس خصوصی و پورت دستگاه داخلی تبدیل می کند.
10. پاسخ به رایانه داخلی تحویل داده می شود.
یک نمونه ساده از جدول ترجمه می تواند چنین باشد:
| آدرس داخلی | پورت داخلی | آدرس عمومی | پورت ترجمه شده |
|---|---|---|---|
| 192.168.1.20 | 50000 | 185.10.20.30 | 32001 |
| 192.168.1.21 | 50001 | 185.10.20.30 | 32002 |
در این مثال، هر دو دستگاه از یک IP عمومی استفاده می کنند، اما شماره پورت متفاوت باعث می شود روتر بتواند پاسخ ها را از یکدیگر تشخیص دهد.
مقالات دیگر: پروتکل ICMP چیست؟
جدول NAT چیست؟
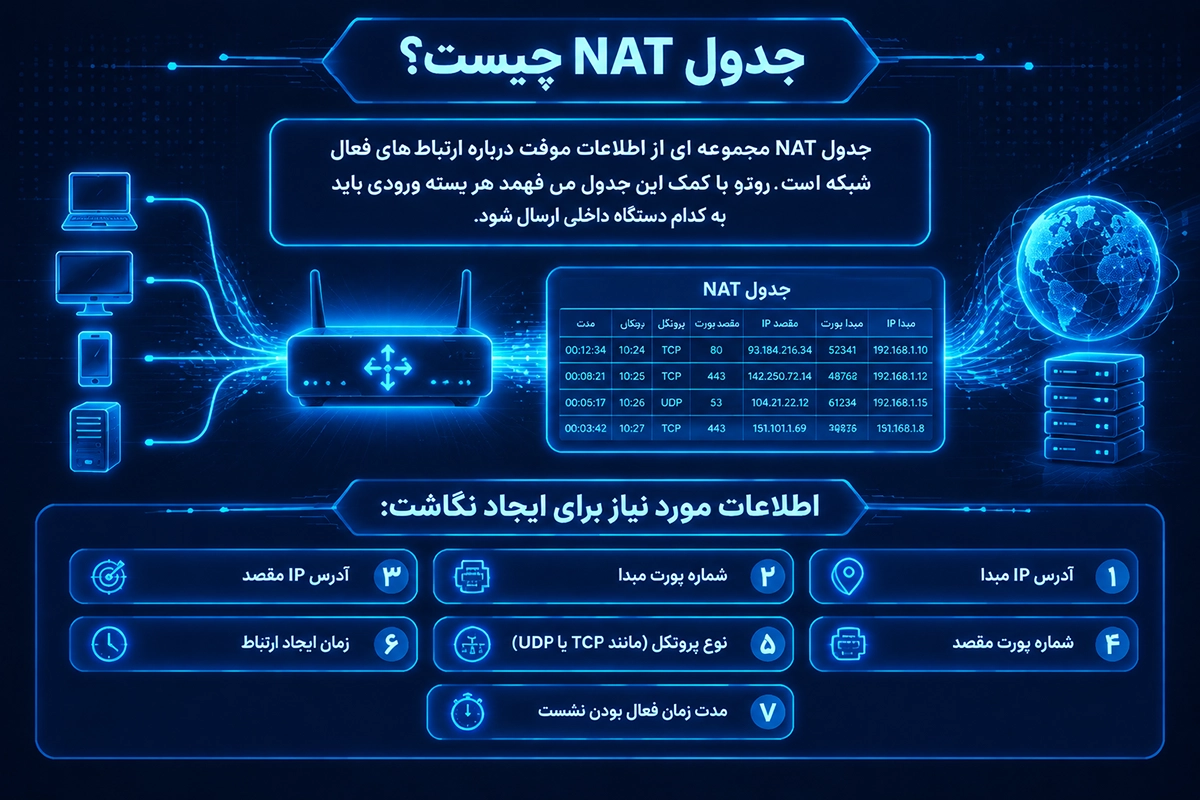
جدول NAT مجموعه ای از اطلاعات موقت درباره ارتباط های فعال شبکه است. روتر با کمک این جدول می فهمد هر بسته ورودی باید به کدام دستگاه داخلی ارسال شود.
در یک ارتباط معمولی، اطلاعات زیر برای ایجاد نگاشت استفاده می شوند:
- آدرس IP مبدا
- شماره پورت مبدا
- آدرس IP مقصد
- شماره پورت مقصد
- نوع پروتکل مانند TCP یا UDP
- زمان ایجاد ارتباط
- مدت زمان فعال بودن نشست
رکوردهای جدول NAT معمولا دائمی نیستند. اگر یک ارتباط برای مدتی استفاده نشود، رکورد مربوط به آن پس از پایان زمان مشخص حذف می شود.
NAT در مودم چیست؟
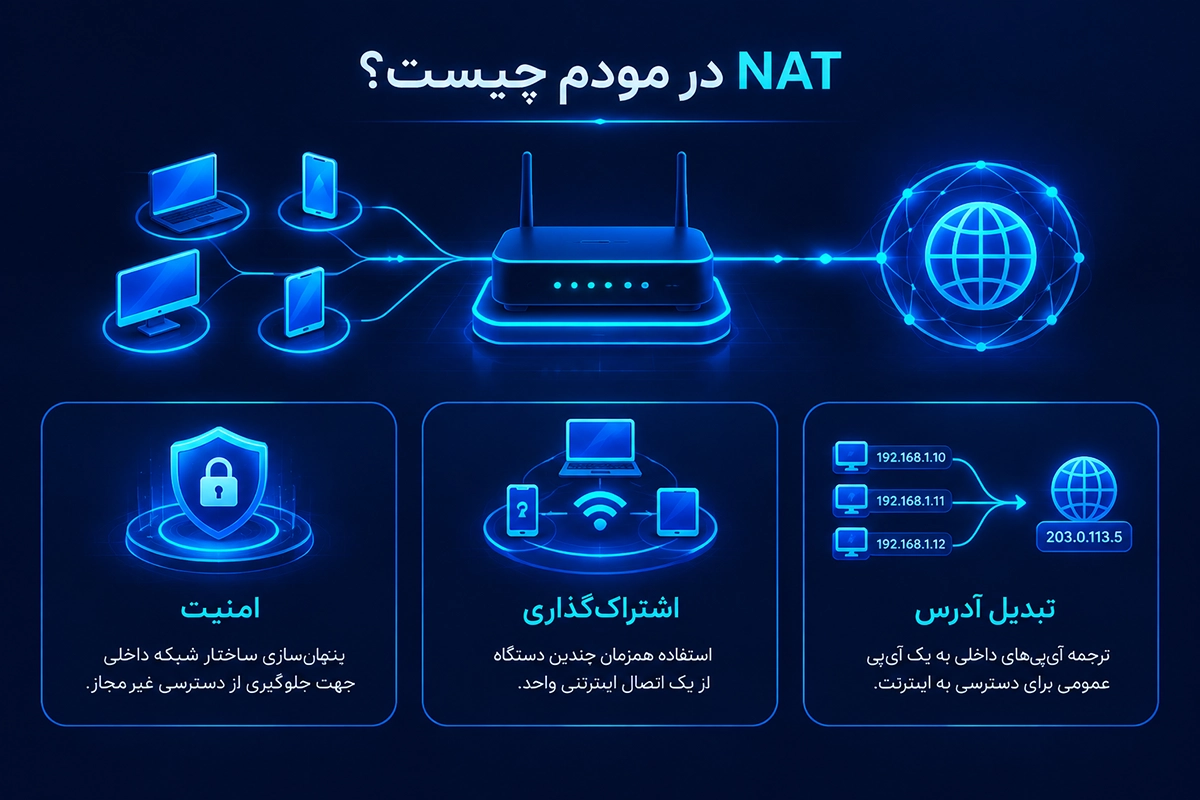
در مودم های خانگی، NAT معمولا برای اتصال چندین دستگاه داخلی به اینترنت استفاده می شود. مودم از طرف ISP یک IP عمومی دریافت می کند و به دستگاه های داخل شبکه، آدرس خصوصی اختصاص می دهد.
برای مثال:
“`text
- رایانه اول: 192.168.1.10
- رایانه دوم: 192.168.1.11
- تلفن همراه: 192.168.1.12
- آدرس عمومی مودم: 185.10.20.30
“`
وقتی هر یک از این دستگاه ها به اینترنت متصل می شود، مودم ارتباط ها را به آدرس عمومی خود ترجمه می کند. اگر ترجمه بر اساس شماره پورت نیز انجام شود، این فرایند PAT یا NAT Overload نام دارد.
در بیشتر مودم های خانگی، NAT و فایروال همزمان فعال هستند. با این حال، باید توجه داشت که NAT به تنهایی جایگزین فایروال و سایر راهکارهای امنیتی نیست.
انواع NAT چیست؟
NAT بر اساس روش ترجمه آدرس و نحوه مدیریت ارتباط ها به شکل های مختلفی اجرا می شود.
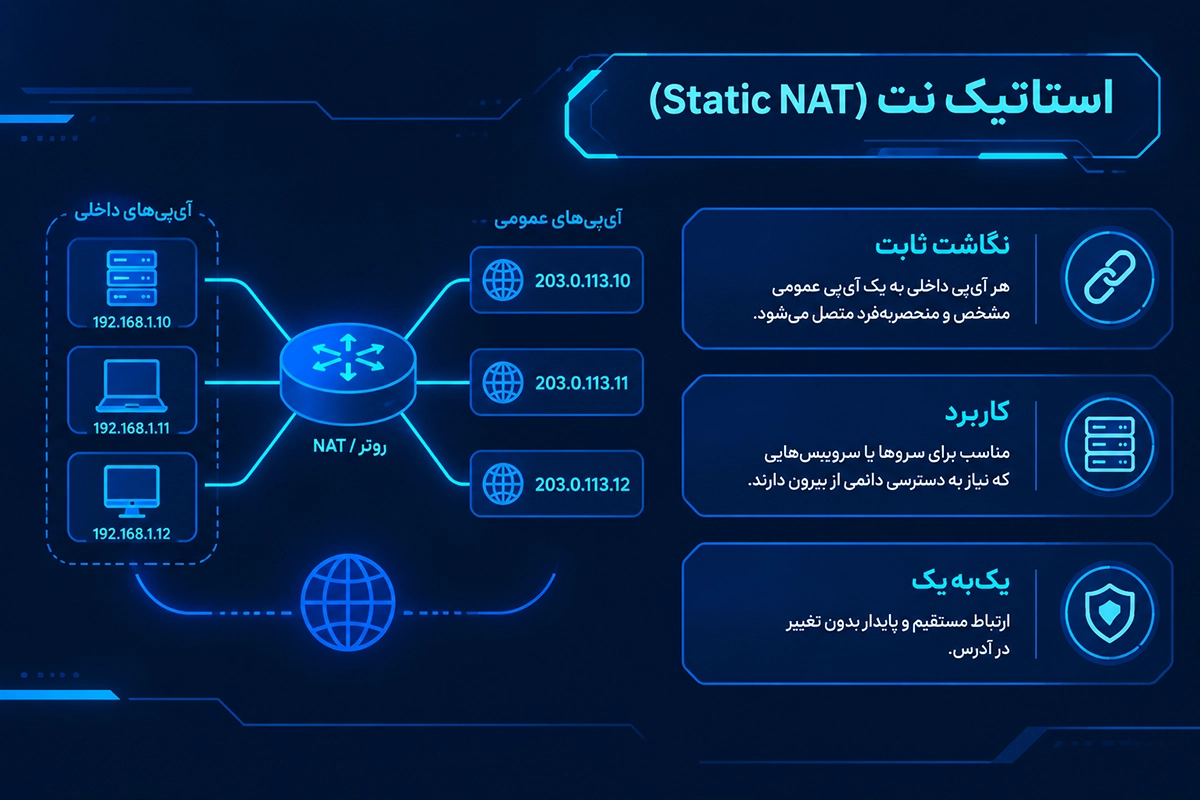
Static NAT
در Static NAT یک آدرس خصوصی همیشه به یک آدرس عمومی مشخص ترجمه می شود. این نوع NAT، نگاشت یک به یک ایجاد می کند.
برای مثال:
“`text
192.168.10.10 ←→ 185.20.30.40
“`
هر بار که دستگاه داخلی با آدرس `192.168.10.10` ارتباط برقرار کند، روتر از آدرس عمومی `185.20.30.40` استفاده خواهد کرد.
Static NAT زمانی کاربرد دارد که یک سرویس داخلی باید با یک آدرس عمومی ثابت در دسترس باشد. برای مثال:
- سرور وب
- سرور ایمیل
- سرور FTP
- سامانه سازمانی
- سرویس های خاص شبکه
نکته مهم این است که اختصاص Static NAT به تنهایی به معنی باز بودن سرویس برای همه کاربران اینترنت نیست. قوانین فایروال نیز باید اجازه دسترسی لازم را صادر کنند.
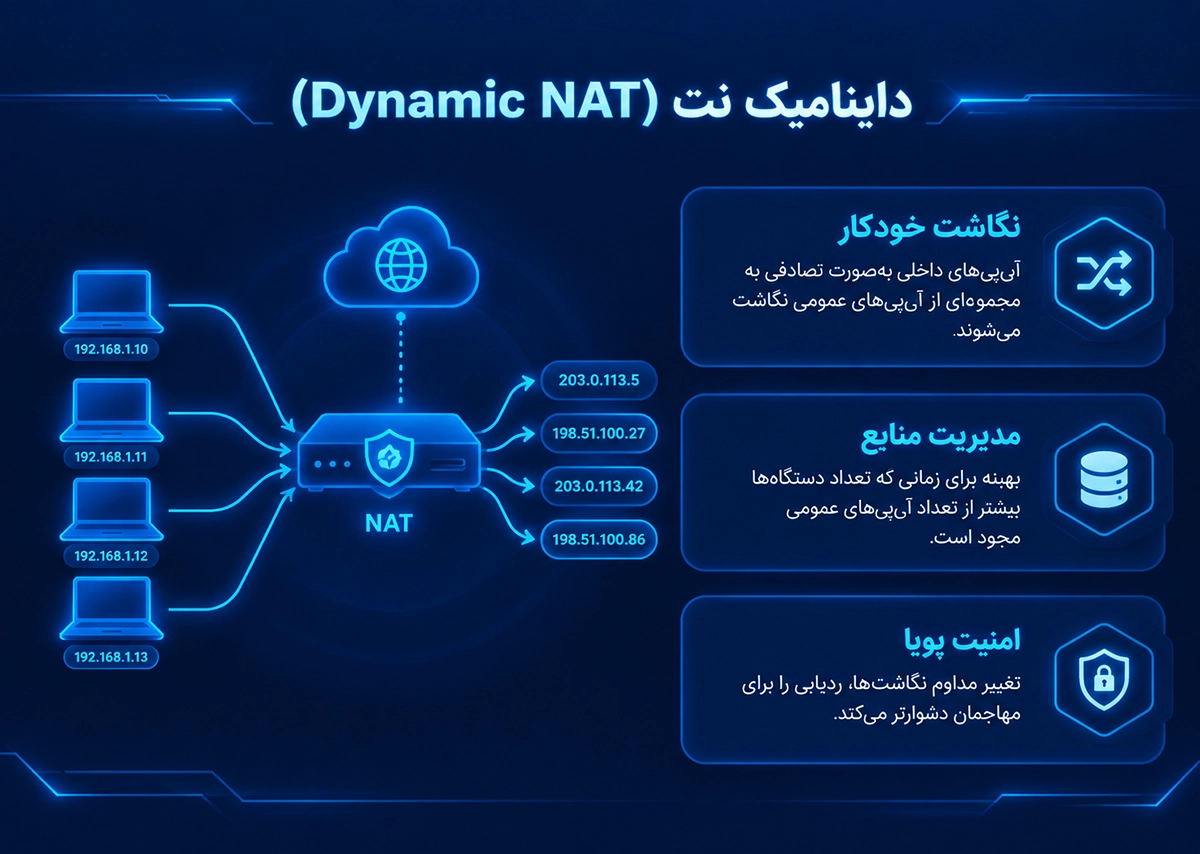
Dynamic NAT
در Dynamic NAT، یک آدرس خصوصی از میان مجموعه ای از آدرس های عمومی موجود به یک آدرس عمومی ترجمه می شود.
برای مثال، سازمان می تواند محدوده زیر را برای ترجمه در اختیار داشته باشد:
“`text
185.20.30.10 تا 185.20.30.50
“`
روتر هر زمان که یکی از دستگاه های داخلی به اینترنت متصل شود، یکی از آدرس های عمومی آزاد را به آن اختصاص می دهد. پس از پایان ارتباط، آدرس عمومی می تواند دوباره به دستگاه دیگری اختصاص پیدا کند.
Dynamic NAT زمانی مناسب است که تعداد آدرس های عمومی بیشتر از یک عدد باشد، اما لازم نباشد هر دستگاه همیشه از یک آدرس عمومی ثابت استفاده کند.
PAT یا NAT Overload
PAT مخفف **Port Address Translation** است و رایج ترین نوع NAT در شبکه های خانگی و بسیاری از شبکه های سازمانی محسوب می شود.
در PAT چندین آدرس خصوصی با استفاده از شماره پورت های متفاوت، به یک آدرس عمومی مشترک ترجمه می شوند.
برای مثال:
“`text
192.168.1.10:50000 → 185.20.30.40:32001
192.168.1.11:50001 → 185.20.30.40:32002
192.168.1.12:50002 → 185.20.30.40:32003
“`
در این مثال، همه دستگاه ها از یک IP عمومی استفاده می کنند، اما روتر با تغییر یا مدیریت پورت ها، ارتباط هر دستگاه را جداگانه دنبال می کند.
PAT همان فناوری ای است که معمولا در مودم های خانگی با عنوان NAT شناخته می شود.

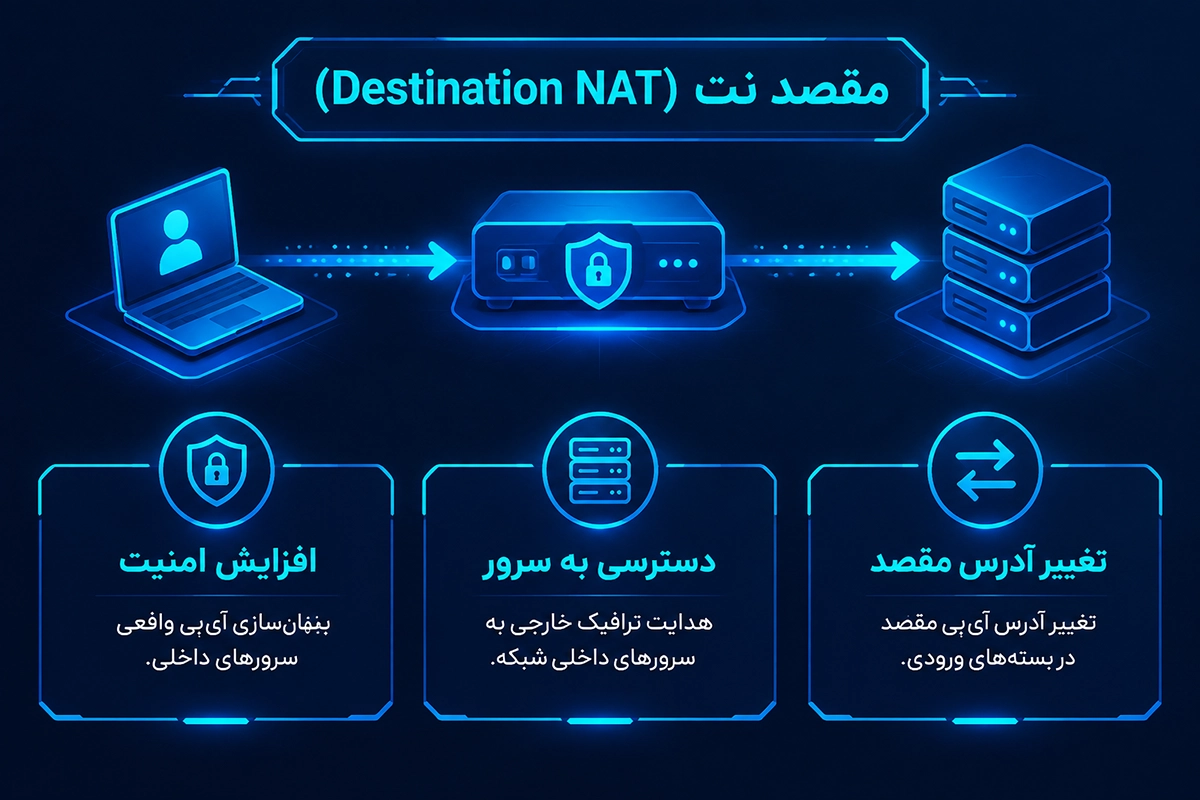
Destination NAT
در Destination NAT آدرس مقصد بسته تغییر می کند. این روش بیشتر برای هدایت ترافیک ورودی به یک سرویس داخلی استفاده می شود.
برای مثال:
“`text
IP عمومی:80 → 192.168.1.50:80
“`
در این حالت، درخواست هایی که به پورت 80 آدرس عمومی ارسال می شوند، به سرور داخلی با آدرس `192.168.1.50` منتقل خواهند شد.
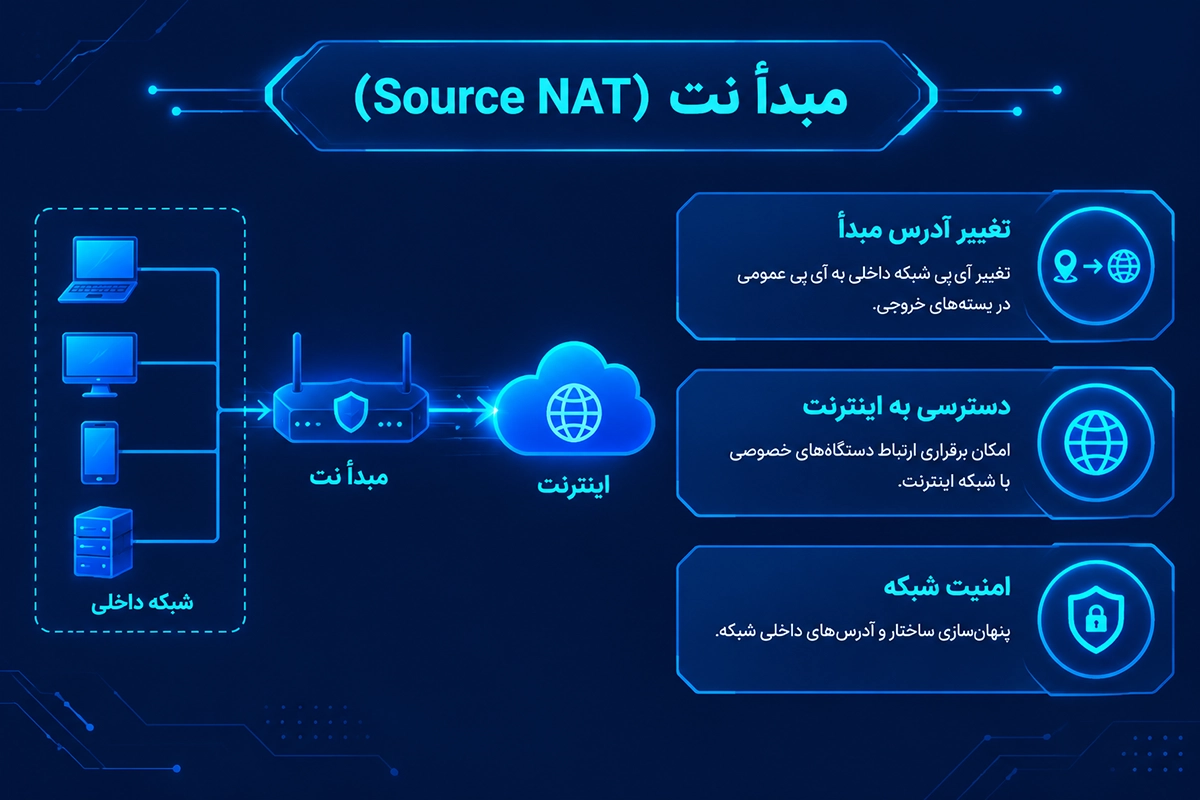
Source NAT
در Source NAT، آدرس مبدا بسته تغییر می کند. این روش معمولا برای ارتباط های خروجی از شبکه خصوصی به اینترنت استفاده می شود.
برای نمونه:
“`text
192.168.1.20 → 185.20.30.40
“`
در صورت استفاده از PAT، ممکن است پورت مبدا نیز تغییر کند. بنابراین Source NAT با Port Forwarding تفاوت دارد؛ زیرا Port Forwarding معمولا برای تغییر مقصد و هدایت ترافیک ورودی استفاده می شود.
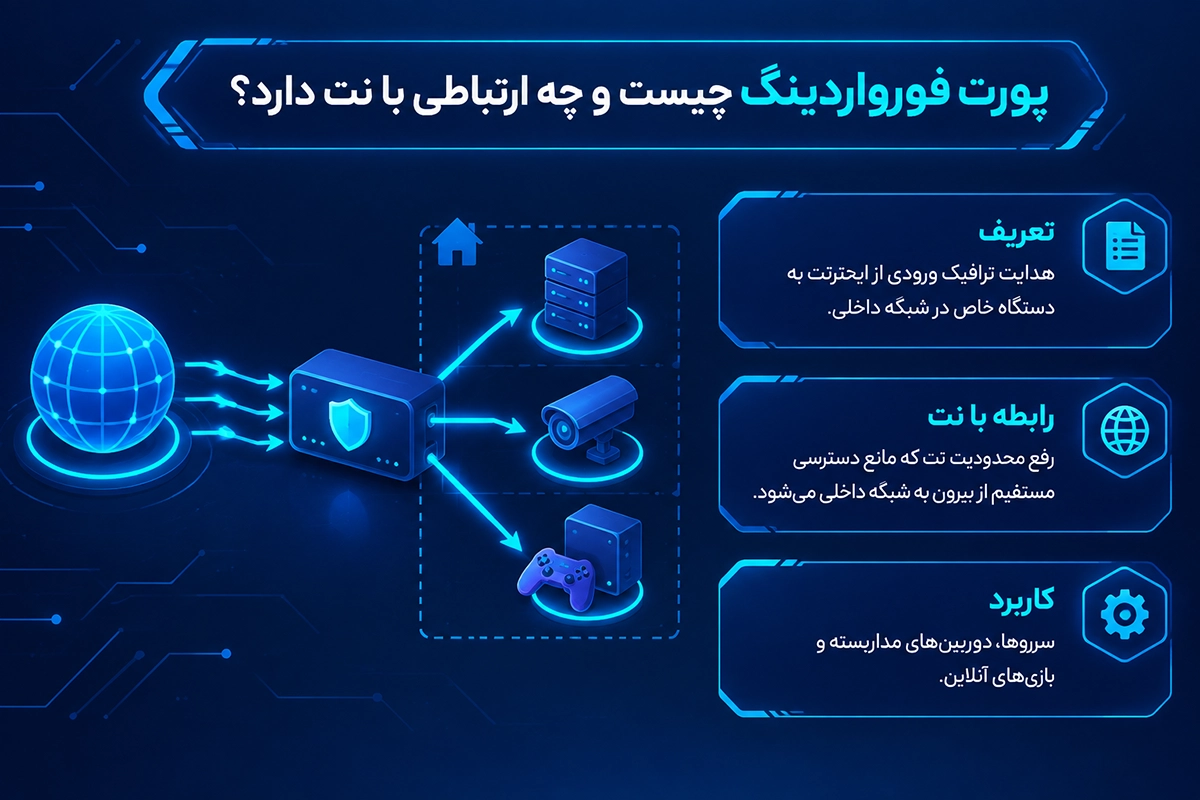
Port Forwarding چیست و چه ارتباطی با NAT دارد؟
Port Forwarding یا انتقال پورت، یکی از کاربردهای مهم Destination NAT است. با استفاده از این قابلیت، درخواست های ورودی به یک IP عمومی و پورت مشخص، به یک دستگاه یا سرویس داخلی هدایت می شوند.
برای مثال:
“`text
185.20.30.40:8080 → 192.168.1.50:80
“`
در این مثال، کاربر اینترنت به پورت 8080 آدرس عمومی متصل می شود و روتر درخواست را به پورت 80 سرور داخلی انتقال می دهد.
Port Forwarding برای سرویس های زیر کاربرد دارد:
- سرور وب داخلی
- دوربین مداربسته
- سرور بازی
- دسترسی SSH
- سرور فایل
- سرویس VPN
- سامانه های سازمانی
از نظر امنیتی، باز کردن پورت باید با دقت انجام شود. بهتر است فقط پورت های ضروری باز باشند و دسترسی آنها با فایروال، احراز هویت قوی، محدودیت IP و روش های امن مانند VPN کنترل شود.
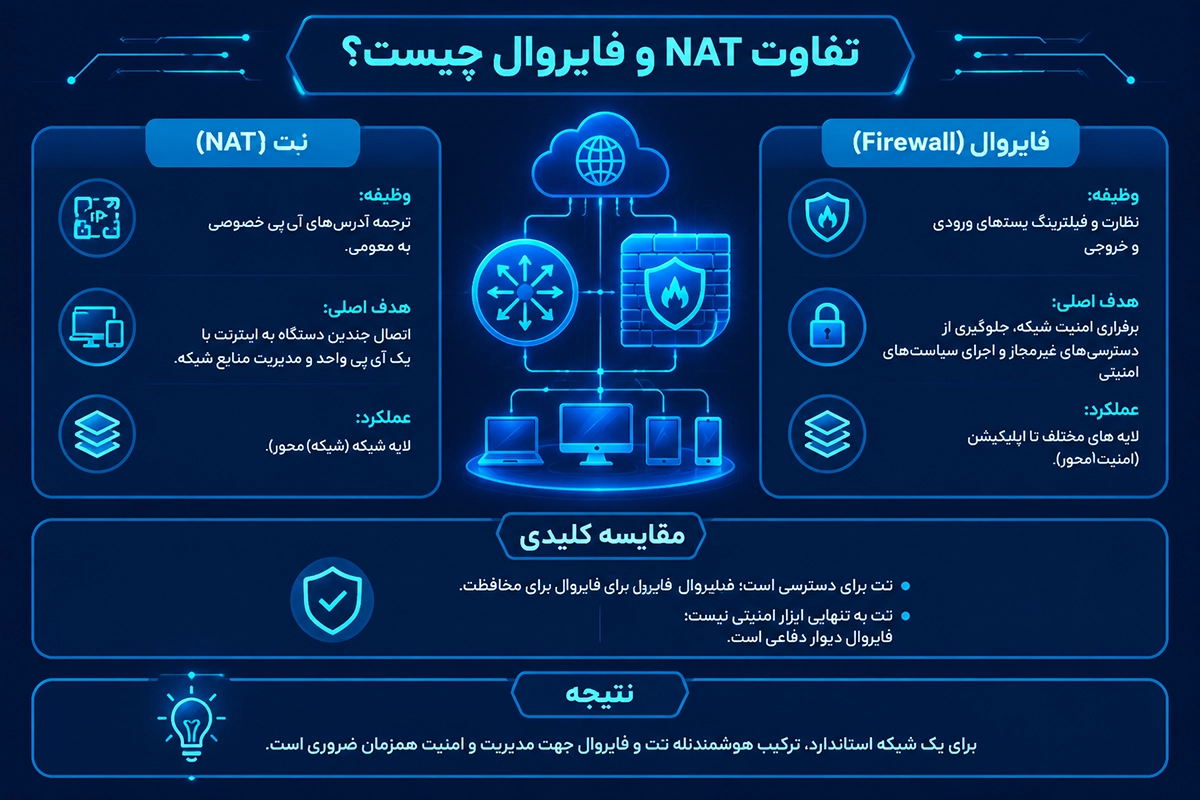
تفاوت NAT و فایروال چیست؟
NAT و فایروال معمولا در یک مودم یا روتر کنار یکدیگر استفاده می شوند، اما وظیفه آنها یکسان نیست.
| فناوری | وظیفه اصلی |
|---|---|
| NAT | ترجمه آدرس IP و در برخی موارد شماره پورت |
| فایروال | اجازه دادن یا مسدود کردن ترافیک بر اساس قوانین امنیتی |
| Port Forwarding | هدایت ترافیک ورودی به سرویس داخلی |
| VPN | ایجاد ارتباط رمزگذاری شده میان دو نقطه |
NAT ممکن است باعث شود دستگاه های داخلی از اینترنت به صورت مستقیم قابل شناسایی نباشند، اما این ویژگی به معنی امنیت کامل نیست. اگر یک برنامه معنی امنیت کامل نیست. اگر یک برنامه مخرب از داخل شبکهولا مانع آن نمی شود. بنابراین استفاده از فایروال، آنتی ویروس، به روز رسانی امنیتی و کنترل دسترسی همچنان ضروری است.
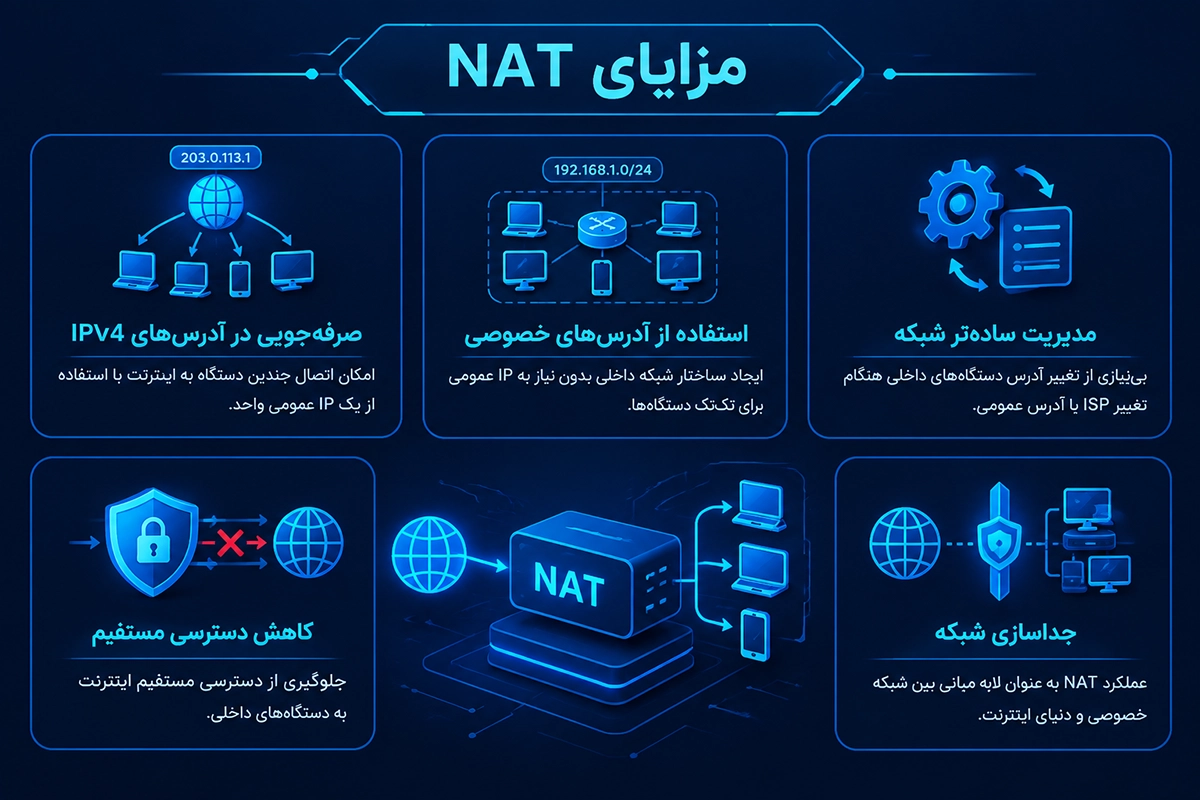
مزایای NAT
-
صرفه جویی در آدرس های IPv4
مهم ترین مزیت NAT این است که چندین دستگاه می توانند با یک IP عمومی به اینترنت متصل شوند.
-
استفاده از آدرس های خصوصی
شبکه های خانگی و سازمانی می توانند بدون دریافت IP عمومی برای تک تک دستگاه ها، ساختار داخلی خود را ایجاد کنند.
-
مدیریت ساده تر شبکه داخلی
تغییر ISP یا تغییر آدرس عمومی معمولا نیازمند تغییر آدرس تمام دستگاه های داخلی نیست. روتر می تواند ترجمه جدید را مدیریت کند.
-
کاهش دسترسی مستقیم از اینترنت
دستگاه های داخلی معمولا مستقیما از اینترنت قابل دسترسی نیستند، مگر اینکه برای آنها قانون انتقال پورت یا دسترسی مشخصی تعریف شده باشد.
-
جداسازی شبکه داخلی از اینترنت
NAT به عنوان یک لایه میانی میان شبکه خصوصی و شبکه عمومی عمل می کند و ساختار آدرس دهی داخلی را از اینترنت جدا نگه می دارد.
معایب و محدودیت های NAT
با وجود کاربرد گسترده، NAT محدودیت هایی نیز دارد.
-
دشوار شدن ارتباط های ورودی
دستگاه های داخل شبکه معمولا آدرس عمومی مستقل ندارند. بنابراین برقراری ارتباط از اینترنت به آنها نیازمند Port Forwarding یا روش های جایگزین است.
-
ایجاد مشکل برای ارتباط مستقیم
برخی برنامه ها مانند بازی های آنلاین، نرم افزارهای تماس تصویری، VoIP و سرویس های PeertoPeer برای برقراری ارتباط مستقیم به تنظیمات خاص نیاز دارند.
-
دشوار شدن عیب یابی
در شبکه ای که چند دستگاه از یک IP عمومی استفاده می کنند، شناسایی دستگاه واقعی پشت یک ارتباط یا ثبت یک IP عمومی دشوارتر می شود.
-
ایجاد پیچیدگی در برخی پروتکل ها
برخی پروتکل ها اطلاعات آدرس یا پورت را داخل داده خود قرار می دهند. NAT ممکن است نتواند این اطلاعات را به شکل صحیح مدیریت کند و به قابلیت هایی مانند ALG یا روش های کمکی نیاز باشد.
-
ایجاد وابستگی به جدول ترجمه
اگر تعداد ارتباط هایتر بیشتر شود، روتر بیشتر شود، ممکن است ارتباط های جدید با مشکل مواجه شوند. ظرفیت واقعی به مدل روتر، پردازنده، حافظه و سیستم عامل آن بستگی دارد.
-
محدودیت در برخی ارتباط های رمزگذاری شده
گاهی NAT نمی تواند محتوای برخی ارتباط های رمزگذاری شده را بررسی یا اصلاح کند. در چنین شرایطی، ممکن است به پیکربندی خاص نرم افزار یا شبکه نیاز باشد.
CGNAT چیست؟
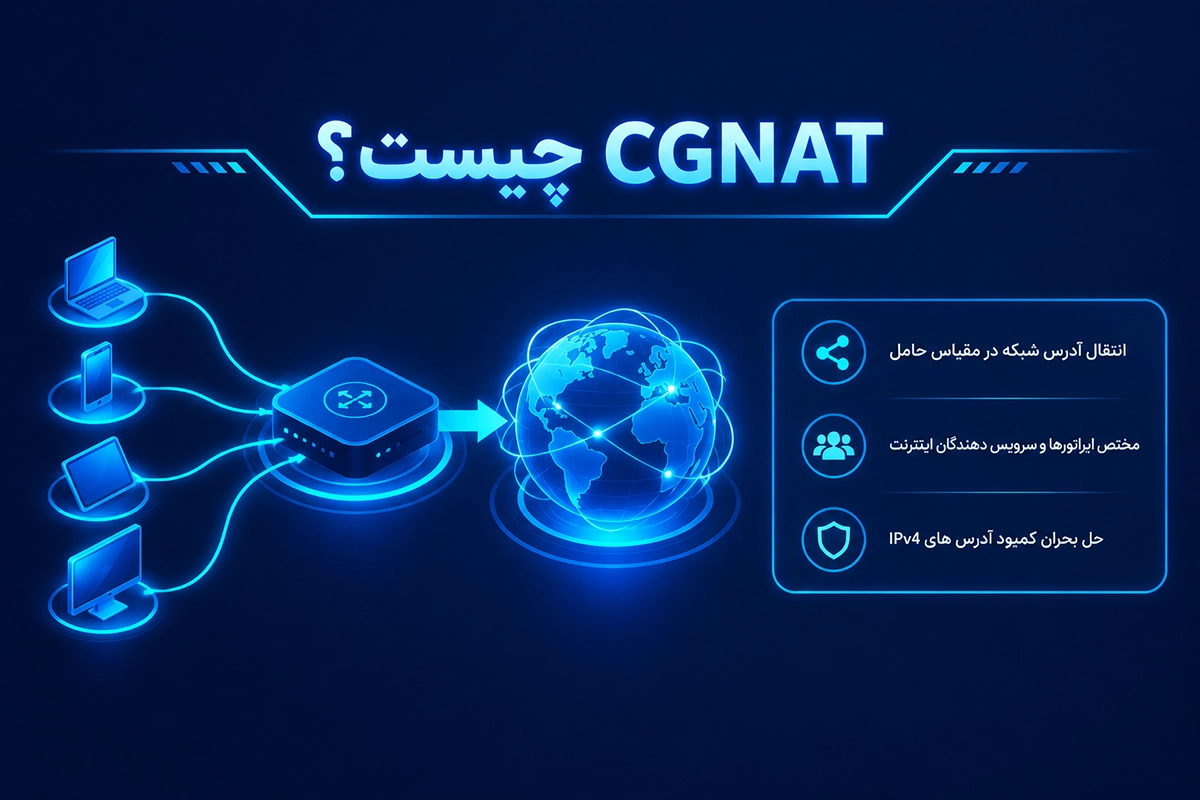
CGNAT مخفف **CarrierGrade NAT** است. در این روش، شرکت ارائه دهنده اینترنت چندین مشترک را پشت یک یا چند آدرس IP عمومی قرار می دهد.
در حالت عادی، مودم شما یک IP عمومی از ISP دریافت می کند و دستگاه های داخل خانه پشت NAT مودم قرار می گیرند. اما در CGNAT، خود ISP نیز یک لایه NAT دیگر میان مودم و اینترنت ایجاد می کند.
سا اینترنت ایجاد می کند.
ساختار ارتباط ممکن است به این شکل باشدگاه داخلی
↓
NAT مودم
↓
NAT شرکت اینترنت
↓
اینترنت
“`
مشکلات CGNAT
CGN جویی بیشتر در آویی بیشتر در آدرس های IPv4 استفاده می شود، اما ممکن است مشکلات زیر را ایجاد کند:
- امکان نداشتن Port Forwarding واقعی
- دشواری دسترسی از اینترنت به دوربین یا سرور داخلی
- مشکل در اجرای برخی سرویس های VPN
- محدودیت برای میزبانی سرویس
- اشتراکی بودن IP عمومی میان چند مشتری
- دشوار شدن شناسایی منبع واقعی برخی ارتباط ها
برای رفع این مشکل می توان با ISP درباره دریافت IP عمومی، IP ثابت یا خروج از CGNAT تماس گرفت. استفاده از VPN، تونل معکوس یا سرویس های دسترسی از راه دور نیز در بعضی سناریوها امکان پذیر است.
NAT Loopback یا Hairpin NAT چیست؟
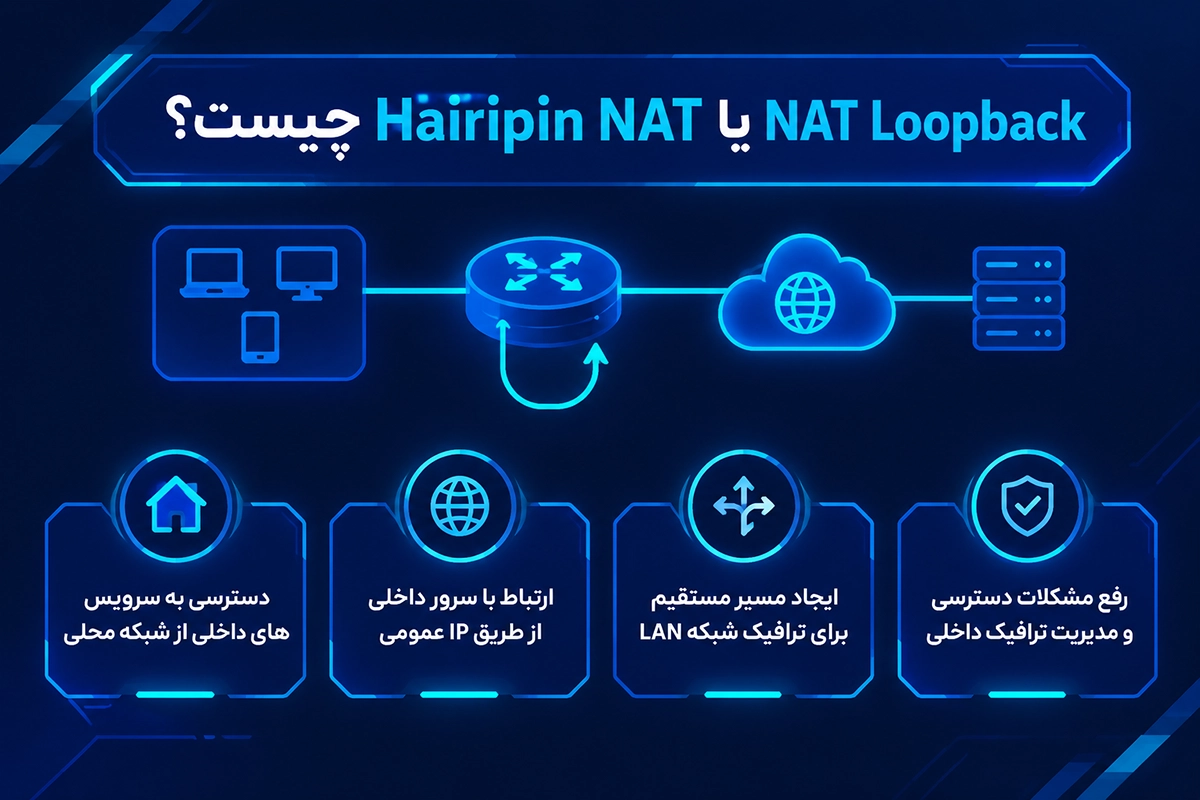
NAT Loopback که با نام Hairpin NAT نیز شناخته می شود، زمانی کاربرد دارد که دستگاهی داخل شبکه بخواهد با استفاده از آدرس عمومی به یک سرویس داخلی همان شبکه متصل شود.
برای مثال، فرض کنید یک سایت داخلی با دامنه زیر روی سرور شبکه قرار دارد:
“`text
example.com
“`
کاربر داخل شبکه نیز همین دامنه عمومی را وارد می کند. روتر باید درخواست را از آدرس عمومی به سرور داخلی برگرداند. اگر روتر از NAT Loopback پشتیبانی کند، این ارتباط بدون مشکل انجام می شود.
در صورت پشتیبانی نکردن روتر، می توان از DNS داخلی یا Split DNS استفاده کرد تا کاربران داخل شبکه مستقیما به آدرس خصوصی سرویس هدایت شوند.
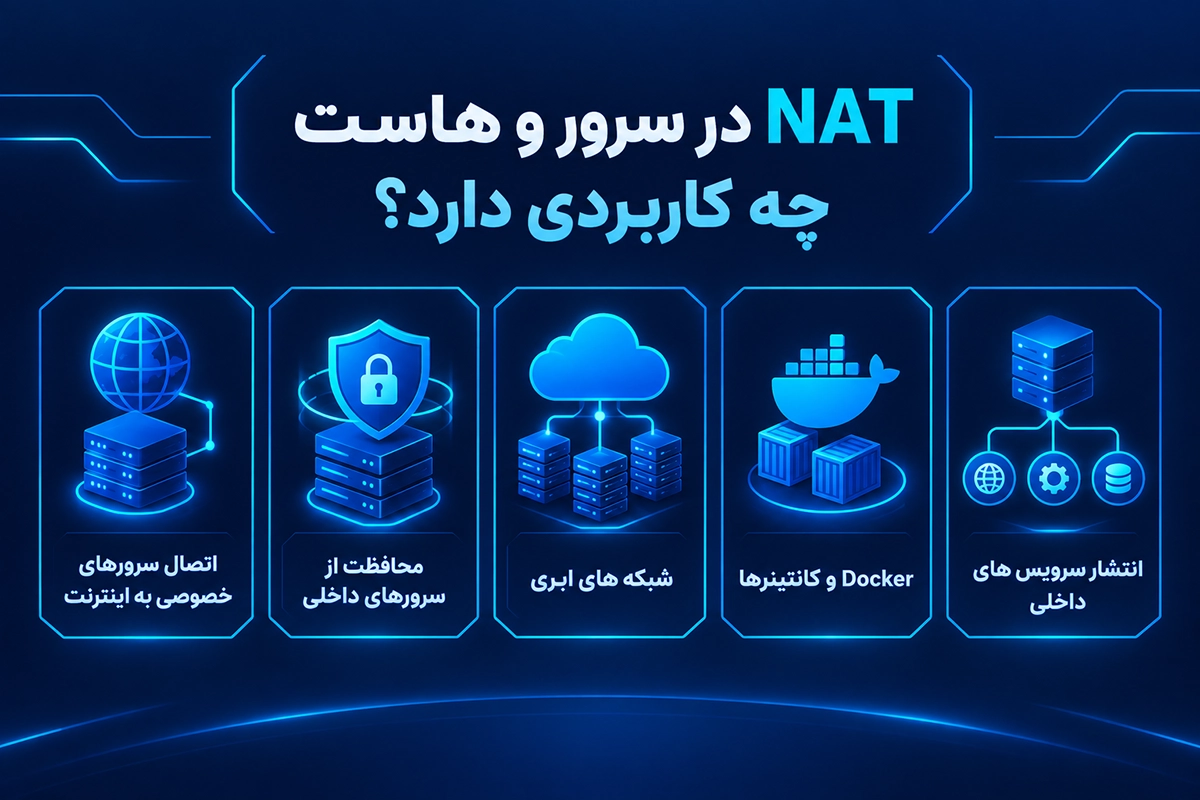
NAT در سرور و هاست چه کاربردی دارد؟
NAT در زیرساخت سرورها، شبکه های ابری و محیط های میزبانی نیز کاربرد دارد.
- اتصال سرورهای خصوصی به اینترنت
در بسیاری از زیرساخت ها، سرورهای داخلی دارای IP خصوصی هستند و برای دریافت به روز رسانی یا برقراری ارتباط خروجی از NAT Gateway استفاده می کنند.
- محافظت از سرورهای داخلی
سرورهایی که نباید مستقیما از اینترنت قابل دسترسی باشند، می توانند در شبکه خصوصی قرار بگیرند. تنها سرویس های ضروری از طریق فایروال یا Port Forwarding منتشر می شوند.
- شبکه های ابری
در سرویس های ابری، ماشین های مجازی ممکن است IP خصوصی داشته باشند و برای دسترسی خروجی به اینترنت از NAT Gateway استفاده کنند. این روش مدیریت IP عمومی و کنترل دسترسی را ساده تر می کند.
- Docker و کانتینرها
Docker معمولا برای ارتباط کانتینرها با اینترنت از NAT استفاده می کند. کانتینرها در شبکه داخلی خود قرار می گیرند و روتر یا موتور Docker ارتباط آنها را به شبکه بیرونی ترجمه می کند.
- انتشار سرویس های داخلی
اگر یک سرویس وب در شبکه خصوصی اجرا شود، می توان با استفاده از Destination NAT یا Port Forwarding آن را از طریق یک با گ منتشر کرد. این کار باید همراه با گواهی SSL، فایروال و کنترل دسترسی انجام شود.
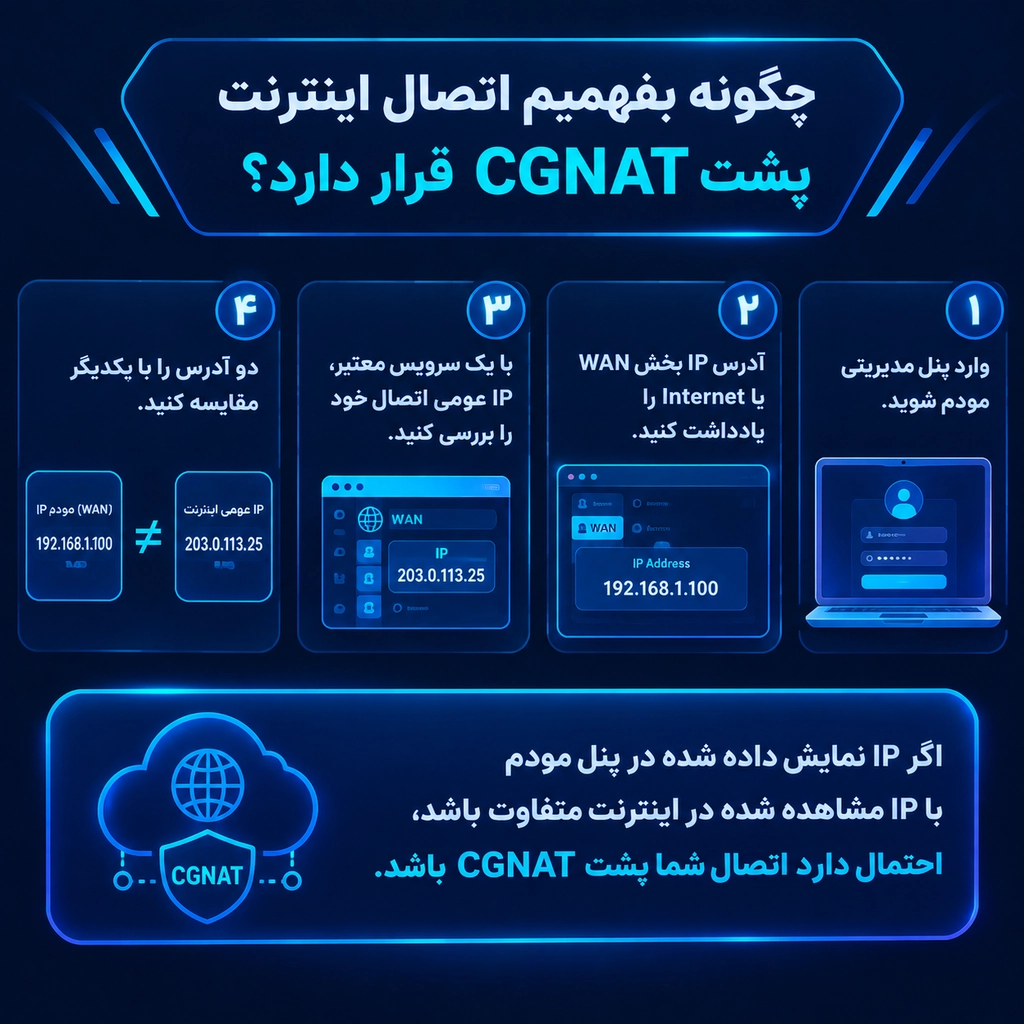
چگونه بفهمیم اتصال اینترنت پشت CGNAT قرار دارد؟
برای بررسی CGNAT می توانید مراحل زیر را انجام دهید:
1. وارد پنل مدیریتی مودم شوید.
2. آدرس IP بخش WAN یا Internet را یادداشت کنید.
3. با یک سرویس معتبر، IP عمومی اتصال خود را بررسی کنید.
4. دو آدرس را با یکدیگر مقایسه کنید.
اگر IP نمایش داده شده در پنل مودم با IP مشاهده شده در اینترنت متفاوت باشد، احتمال دارد اتصال شما پشت CGNAT باشد.
همچنین اگر IP بخش WAN مودم در یکی از محدوده های زیر باشد، ممکن است مودم خودش نیز پشت یک NAT دیگر قرار داشته باشد:
“`text
10.0.0.0/8
172.16.0.0/12
192.168.0.0/16
100.64.0.0/10
“`
محدوده `100.64.0.0/10` به صورت ویژه برای CarrierGrade NAT در نظر گرفته شده است.
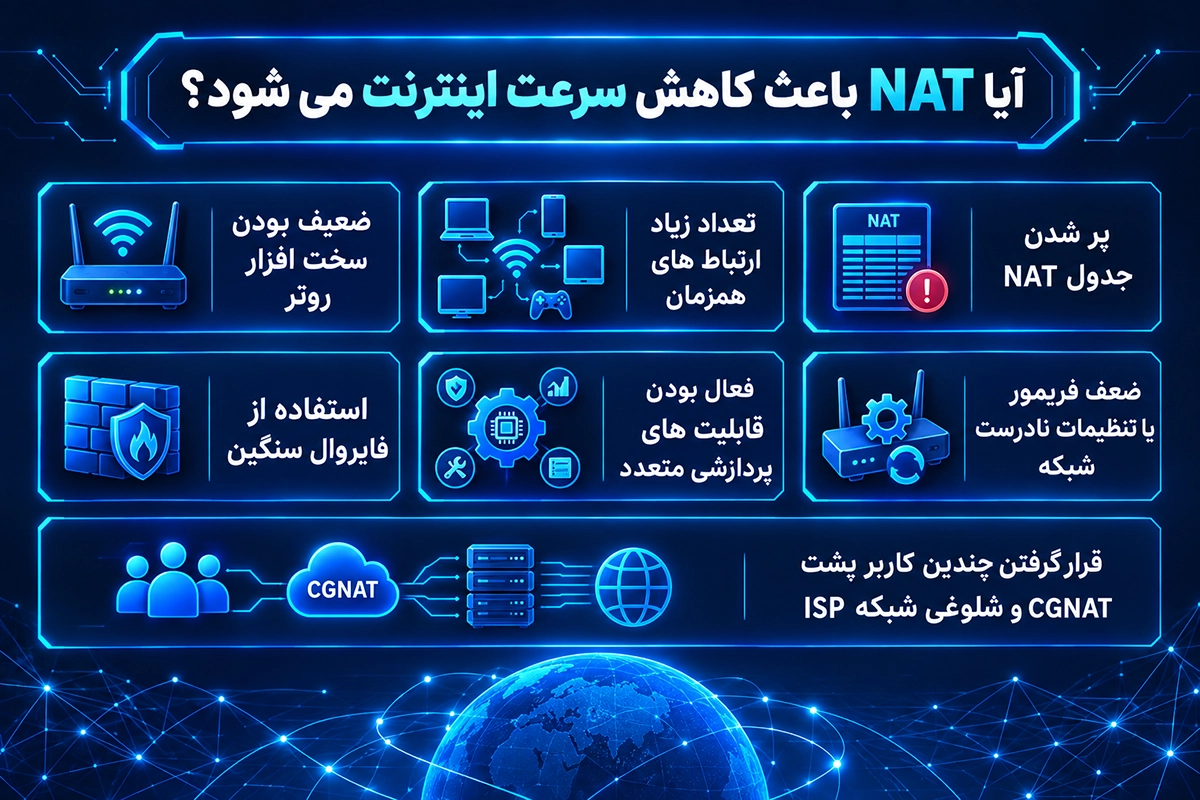
آیا NAT باعث کاهش سرعت اینترنت می شود؟
NAT به خودی خود معمولا باعث کاهش محسوس سرعت اینترنت نمی شود. روتر باید اطلاعات بسته ها را بررسی و آدرس ها را ترجمه کند، اما تجهیزات جدید معمولا این کار را با سرعت بالایی انجام می دهند.
کاهش سرعت ممکن است در شرایط زیر رخ دهد:
- ضعیف بودن سخت افزار روتر
- تعداد زیاد ارتباط های همزمان
- پر شدن جدول NAT
- استفاده از فایروال سنگین
- فعال بودن قابلیت های پردازشی متعدد
- ضعف Firmware یا تنظیمات نادرست شبکه
- قرار گرفتن چندین کاربر پشت CGNAT و شلوغی شبکه ISP
بنابراین نباید هر نوع کندی اینترنت را مستقیما به NAT نسبت داد.
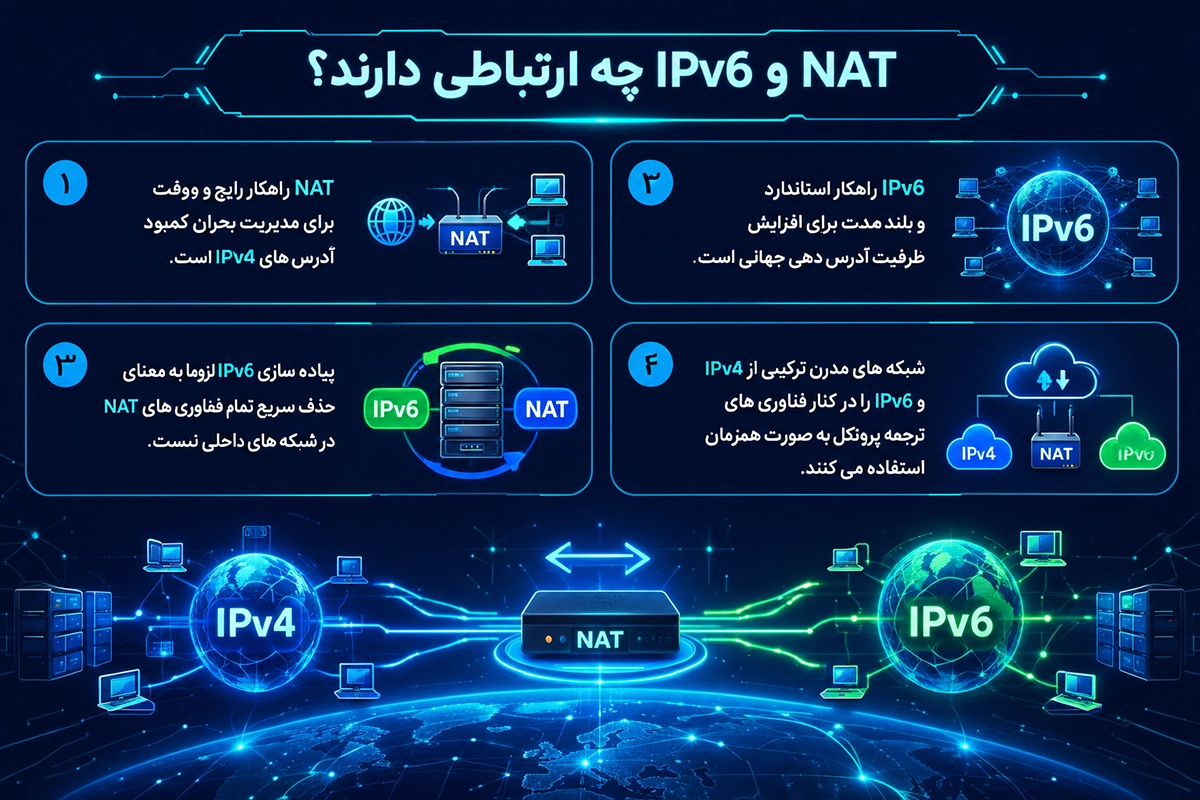
NAT و IPv6 چه ارتباطی دارند؟
IPv6 برای حل محدودیت فضای آدرس دهی IPv4 طراحی شده است. آدرس های IPv6 دارای طول 128 بیت هستند و تعداد بسیار بیشتری آدرس فراهم می کنند.
در شبکه های IPv6، هر دستگاه می تواند آدرس منحصر به فرد داشته باشد و برای ارتباط مستقیم الزاما به NAT نیاز نیست. با این حال، فناوری هایی مانند NAT64 برای ارتباط میان شبکه های IPv6 و سرویس های IPv4 استفاده می شوند.
به طور کلی:
- NAT راهکار رایج برای مدیریت کمبود IPv4 است.
- IPv6 راهکار اصلی بلند مدت برای افزایش آدرس های اینترنتی است.
- استفاده از IPv6 لزوما به معنی حذف فوری تمام فناوری های NAT نیست.
- شبکه های امروزی ممکن است همزمان از IPv4، IPv6 و فناوری های ترجمه میان آنها استفاده کنند.
آیا NAT امنیت شبکه را افزایش می دهد؟
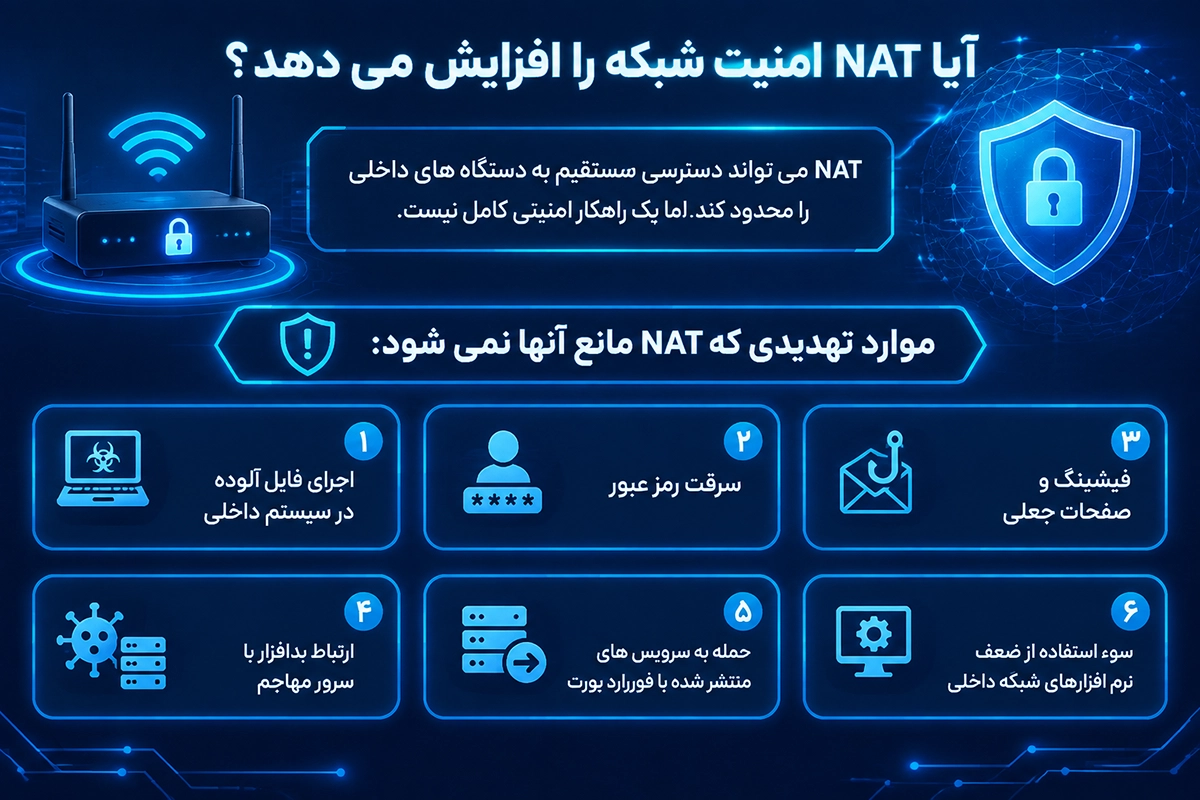
NAT می تواند دسترسی مستقیم برخی دستگاه های داخلی از اینترنت را محدود کند، اما نباید آن را یک راهکار امنیتی کامل در نظر گرفت.
- NAT نمی تواند به تنهایی از آلوده در سیستم داخلی اجرای فایل آلوده در سیستم داخلی
- سرقت رمز عبور
- فیشینگ
- ارتباط بدافزار با سرور مهاجم
- حمله به سرویس هایی که با Port Forwarding منتشر شده اند
- سوء استفاده از ضعف نرم افزارهای داخل شبکه
برای در کنار NAT در کنار NAT از فایروال، به روز رسانی منظم، رمز عبور قوی، احراز هویت چند مرحله ای، VPN، مانیتورینگ و نسخه پشتیبان استفاده شود.
تفاوت NAT با Proxy چیست؟
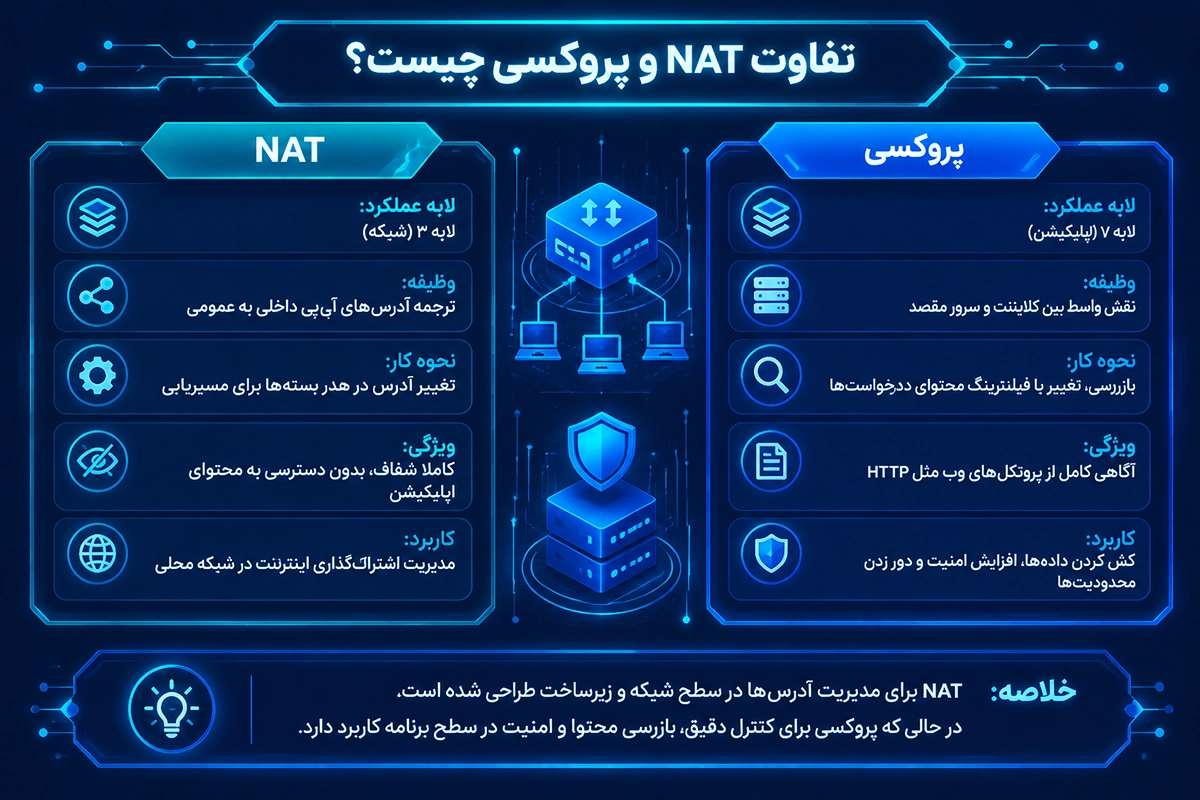
NAT معمولا در لایه شبکه و انتقال فعالیت می کند و آدرس یا پورت ارتباط را تغییر می دهد. دستگاه های داخلی همچنان مستقیما با مقصد ارتباط برقرار می کنند، اما روتر مسیر ترجمه را مدیریت می کند.
Proxy معمولا به عنوان واسطه ای در سطح برنامه عمل می کند. برای مثال، Proxy وب می تواند درخواست HTTP را دریافت کند و خودش درخواست دیگری به سرور مقصد بفرستد.
بنابراین NAT و Proxy هر دو نقش واسطه دارند، اما در لایه، روش عملکرد و کاربرد با یکدیگر متفاوت هستند.
نکات مهم برای تنظیم NAT
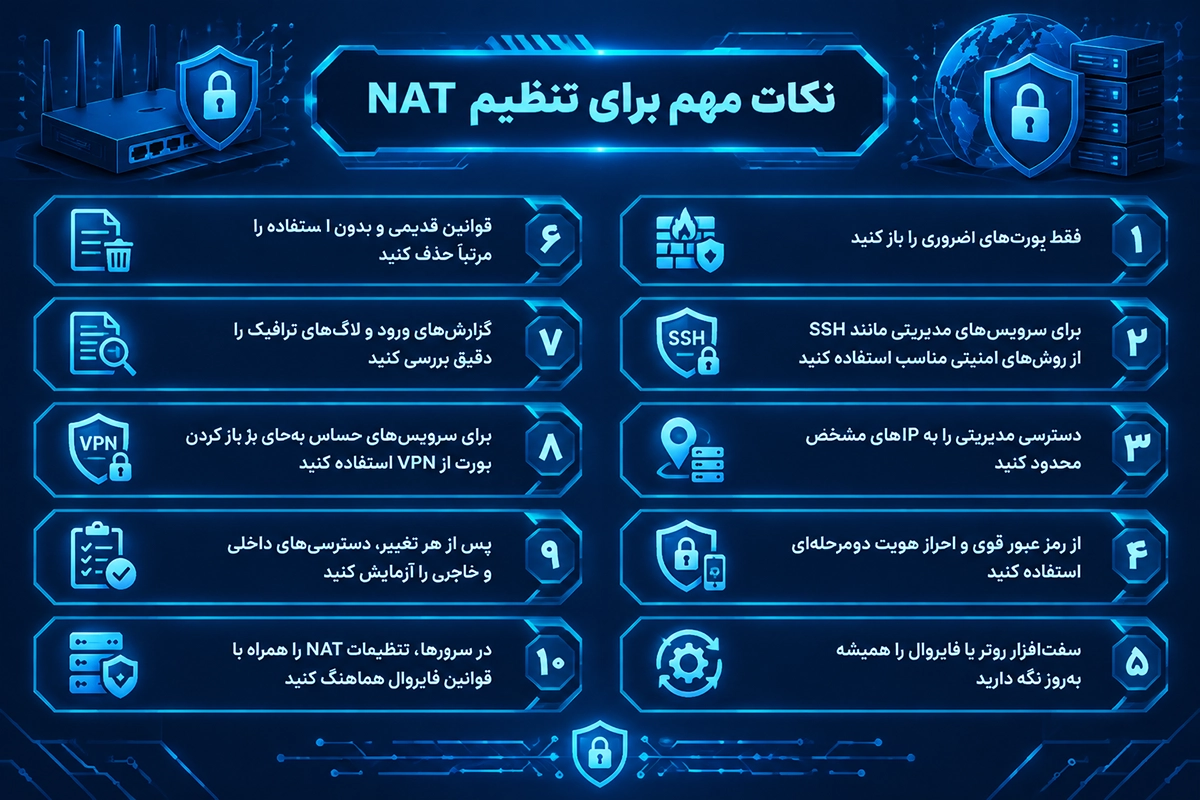
هنگام تنظیم NAT یا Port Forwarding، نکات زیر را رعایت کنید:
- فقط پورت های ضروری را باز کنید.
- برای سرویس های مدیریتی مانند SSH از پورت و روش های امنیتی مناسب استفاده کنید.
- دسترسی مدیریتی را به IP های مشخص محدود کنید.
- از رمز عبور قوی و احراز هویت چند مرحله ای استفاده کنید.
- Firmware روتر یا فایروال را به روز نگه دارید.
- قوانین قدیمی و بدون استفاده را حذف کنید.
- گزارش های ورود و ترافیک را بررسی کنید.
- برای سرویس های حساس از VPN به جای باز کردن مستقیم پورت استفاده کنید.
- پس از هر تغییر، دسترسی داخلی و خارجی را آزمایش کنید.
- در سرورها، تنظیمات NAT را همراه با قوانین فایروال بررسی کنید.
جمع بندی
NAT یا Network Address Translation فناوری ای برای ترجمه آدرس های شبکه است که بیشتر در شبکه های IPv4 استفاده می شود. این فناوری به دستگاه های دارای IP خصوصی اجازه می دهد از طریق یک یا چند IP عمومی با اینترنت ارتباط برقرار کنند.
رایج ترین شکل NAT در مودم های خانگی، PAT یا NAT Overload است. در این روش، چند دستگاه با استفاده از شماره پورت های متفاوت از یک IP عمومی مشترک استفاده می کنند.
NAT در کنار مزایایی مانند صرفه جویی در آدرس های IPv4 و جداسازی شبکه داخلی از اینترنت، محدودیت هایی نیز دارد. دشوار شدن ارتباط های ورودی، نیاز به Port Forwarding، مشکلات احتمالی برای بازی های آنلاین و VoIP و محدودیت های CGNAT از مهم ترین این موارد هستند.
برای استفاده ایمن از NAT باید آن را در کنار فایروال، کنترل دسترسی، VPN، به روز رسانی های امنیتی و نظارت بر شبکه به کار گرفت. در زیرساخت های هاست و سرور نیز تنظیم صحیح NAT می تواند به مدیریت بهتر شبکه های خصوصی، سرویس های ابری و دسترسی به سرویس های داخلی کمک کند.
سوالات متداول درباره NAT
NAT چیست؟
NAT فناوری ترجمه آدرس شبکه است که آدرس های خصوصی را برای برقراری ارتباط با شبکه عمومی به آدرس های عمومی تبدیل می کند.
NAT در مودم چه کاری انجام می دهد؟
NAT در مودم باعث می شود چند دستگاه مانند رایانه، تلفن همراه و تلویزیون هوشمند بتوانند با استفاده از یک IP عمومی به اینترنت متصل شوند.
تفاوت NAT و PAT چیست؟
NAT به صورت کلی به ترجمه آدرس های شبکه گفته می شود. PAT علاوه بر آدرس IP، از شماره پورت نیز برای اشتراک یک IP عمومی میان چند دستگاه استفاده می کند.
آیا NAT همان فایروال است؟
خیر. NAT آدرس ها و گاهی پورت ها را ترجمه می کند، اما فایروال بر اساس قوانین امنیتی درباره اجازه یا مسدود کردن ترافیک تصمیم می گیرد.
Port Forwarding چیست؟
Port Forwarding قابلیتی است که ترافیک ورودی به یک IP عمومی و پورت مشخص را به آدرس و پورت یک سرویس داخلی هدایت می کند.
آیا NAT باعث افزایش امنیت می شود؟
NAT می تواند دسترسی مستقیم به دستگاه های داخلی را محدود کند، اما جایگزین فایروال و سایر راهکارهای امنیتی نیست.
CGNAT چیست؟
CGNAT روشی است که در آن شرکت ارائه دهنده اینترنت چندین مشترک را پشت یک یا چند IP عمومی قرار می دهد. این روش می تواند مانع Port Forwarding واقعی و میزبانی مستقیم سرویس شود.
چگونه بفهمیم پشت CGNAT هستیم؟
آدرس WAN مودم را با IP عمومی نمایش داده شده در اینترنت مقایسه کنید. اگر این دو آدرس متفاوت باشند، احتمال وجود CGNAT وجود دارد.
آیا NAT سرعت اینترنت را کم می کند؟
NAT در بیشتر شبکه ها تاثیر محسوسی بر سرعت ندارد. با این حال، روتر ضعیف، تعداد زیاد ارتباط ها، پر شدن جدول NAT یا شلوغی CGNAT می تواند باعث کاهش عملکرد شود.
آیا NAT برای سرورNAT؟
NAT برای اتصال خروجی سرورهای خصوصی به اینترنت و جداسازی آنها از شبکه عمومی کاربرد دارد. برای دسترسی ورودی به سرور باید Port Forwarding، فایروال یا راهکارهایی مانند VPN تنظیم شود.
آیا IPv6 به NAT نیاز دارد؟
IPv6 برای ارتباط مستقیم به NAT نیاز ندارد، اما فناوری هایی مانند NAT64 برای ارتباط میان شبکه های IPv6 و IPv4 استفاده می شوند.
آیا چند دستگاه می توانند IP خصوصی یکسان داشته باشند؟
بله. آدرس های خصوصی می توانند در شبکه های جداگانه تکرار شوند. اما دستگاه های داخل یک شبکه واحد نباید آدرس IP یکسان داشته باشند.