






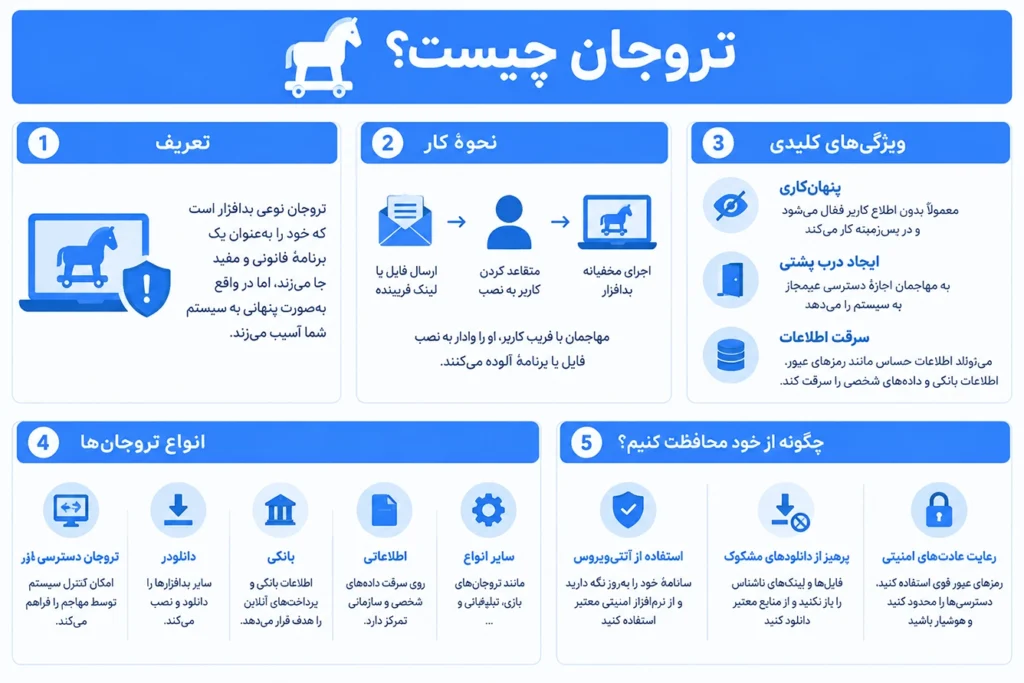
تروجان یکی از شناخته شده ترین انواع بدافزار است که معمولا با ظاهر یک برنامه، فایل، لینک یا پیام بی خطر وارد سیستم می شود. این بدافزار با فریب کاربر اجرا می شود و می تواند برای سرقت اطلاعات، کنترل از راه دور، نصب بدافزارهای دیگر یا ایجاد اختلال در عملکرد سیستم به کار برود.
بسیاری از کاربران به تروجان، «ویروس تروجان» می گویند؛ اما از نظر فنی تروجان با ویروس تفاوت دارد. ویروس معمولا قابلیت تکثیر و انتشار به فایل ها یا سیستم های دیگر را دارد، در حالی که تروجان بیشتر با پنهان شدن در یک فایل یا برنامه معتبر و فریب کاربر وارد سیستم می شود.
در این مقاله از اسکای نت هاست بررسی می کنیم تروجان چیست، چه انواعی دارد، چگونه وارد سیستم می شود، چه نشانه هایی ایجاد می کند و چگونه می توان آن را به شکل ایمن پاکسازی کرد.
برای خرید هاست نود جی اس کلیک کنید.
شناخت تروجان و نحوه عملکرد آن
تروجان یا Trojan نوعی بدافزار است که خود را به شکل یک نرم افزار، فایل یا سرویس قابل اعتماد نشان می دهد. کاربر پس از دانلود یا اجرای آن، بدون اطلاع از ماهیت واقعی برنامه، امکان فعالیت تروجان را در سیستم فراهم می کند.
تروجان معمولا پس از اجرا می تواند یک یا چند فعالیت مخرب انجام دهد؛ برای مثال:
- سرقت نام کاربری و رمز عبور
- ثبت کلیدهای فشرده شده
- مشاهده یا انتقال فایل ها
- کنترل بخشی از سیستم از راه دور
- نصب بدافزارهای دیگر
- سرقت اطلاعات بانکی
- تغییر تنظیمات سیستم
- مصرف غیر عادی منابع پردازنده و اینترنت
- ایجاد دسترسی غیر مجاز به حساب ها یا سرورها
برخلاف تصور رایج، تروجان الزاما به صورت خودکار تکثیر نمی شود. در بسیاری از موارد، انتشار آن به دانلود فایل آلوده، اجرای برنامه ناشناس، کلیک روی لینک مخرب یا نصب نرم افزارهای غیر معتبر وابسته است.
مقالات دیگر: Outlook چیست و چه کاربردی دارد؟
چرا به آن تروجان می گویند؟
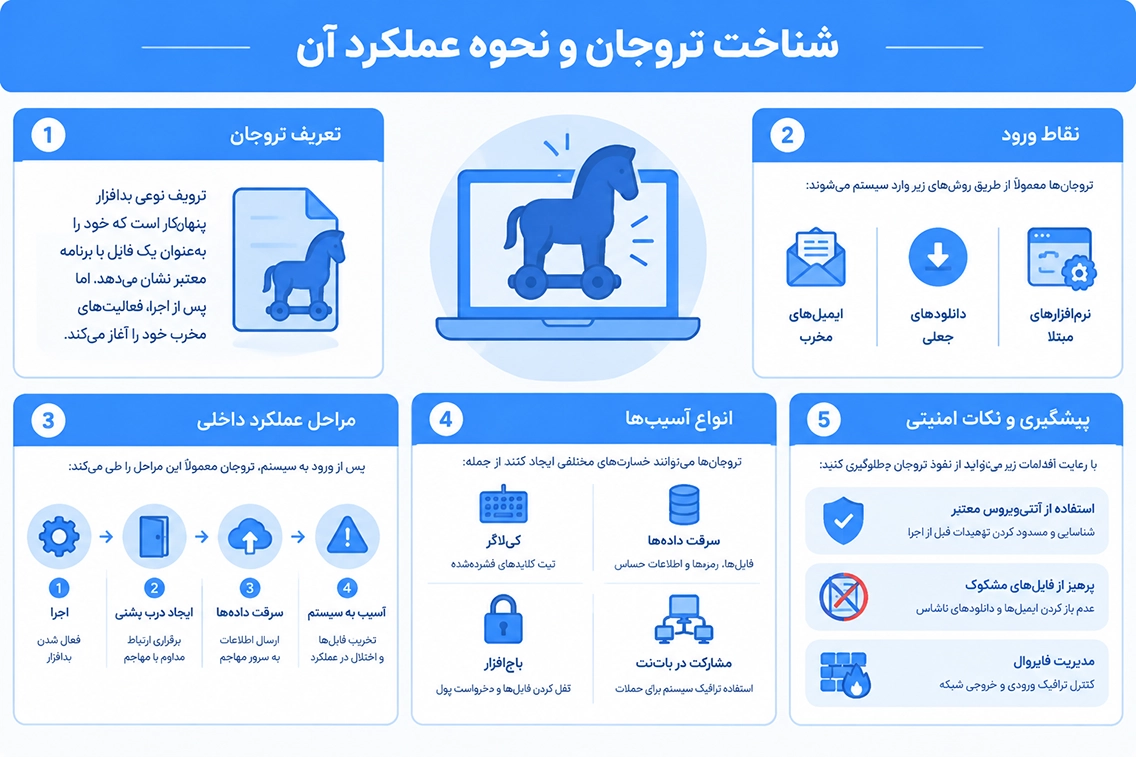
نام تروجان از داستان اسب چوبی تروا در اسطوره های یونان گرفته شده است. در این داستان، سربازان درون یک اسب چوبی پنهان شدند و پس از ورود اسب به شهر، راه نفوذ را برای مهاجمان باز کردند.
تروجان های رایانه ای نیز عملکرد مشابهی دارند. آنها معمولا در قالب برنامه یا فایلی ظاهرا معتبر پنهان می شوند و پس از اجرای آن، فعالیت مخرب خود را آغاز می کنند.
مقالات دیگر: چگونه ریموت دسکتاپ را فعال کنیم؟
تفاوت تروجان و ویروس چیست؟
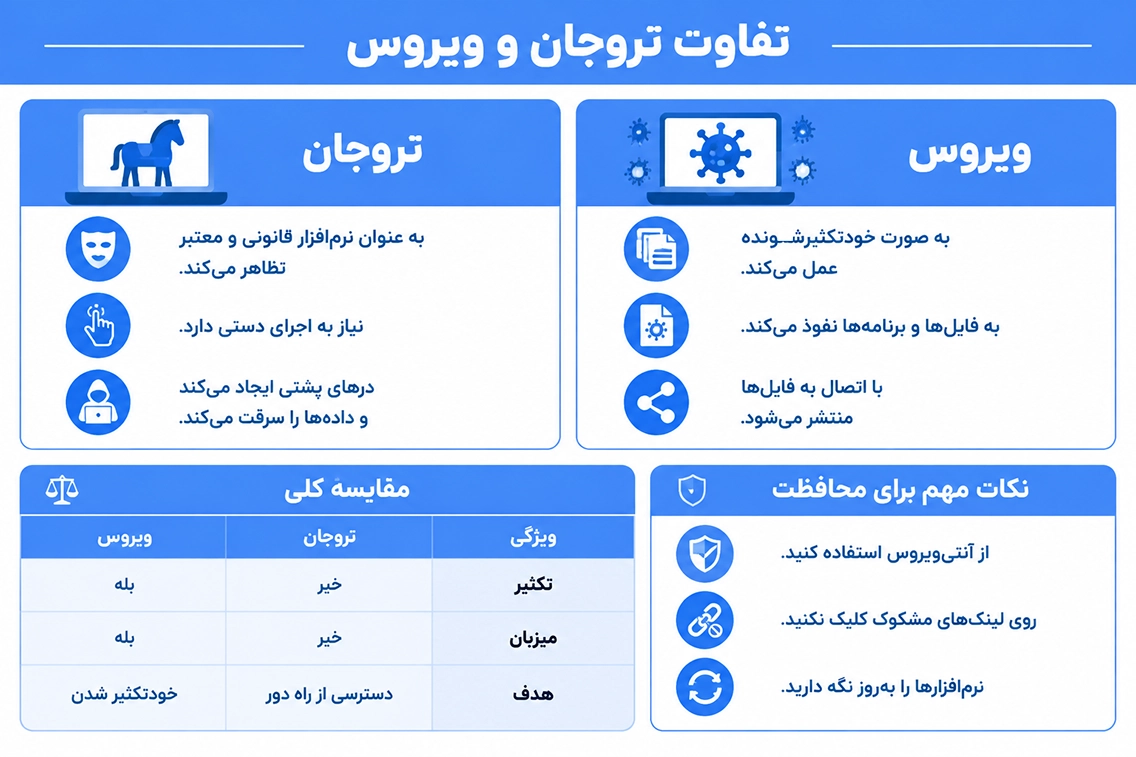
تروجان و ویروس هر دو در دسته بدافزارها قرار می گیرند، اما روش فعالیت آنها یکسان نیست.
| نوع بدافزار | ویژگی اصلی |
|---|---|
| تروجان | خود را در قالب برنامه یا فایل معتبر پنهان می کند و برای اجرا معمولا به فریب کاربر نیاز دارد |
| ویروس | به فایل یا برنامه دیگری متصل می شود و می تواند خود را تکثیر کند |
| کرم | معمولا بدون دخالت مستقیم کاربر در شبکه ها یا سیستم های دیگر منتشر می شود |
| جاسوس افزار | اطلاعات کاربر و فعالیت های او را به صورت مخفیانه جمع آوری می کند |
| باج افزار | فایل ها یا سیستم را قفل می کند و برای بازگردانی دسترسی درخواست باج دارد |
به همین دلیل، عبارت «ویروس تروجان» در میان کاربران رایج است، اما عنوان دقیق تر برای آن «بدافزار تروجان» است.
تروجان چگونه وارد سیستم می شود؟
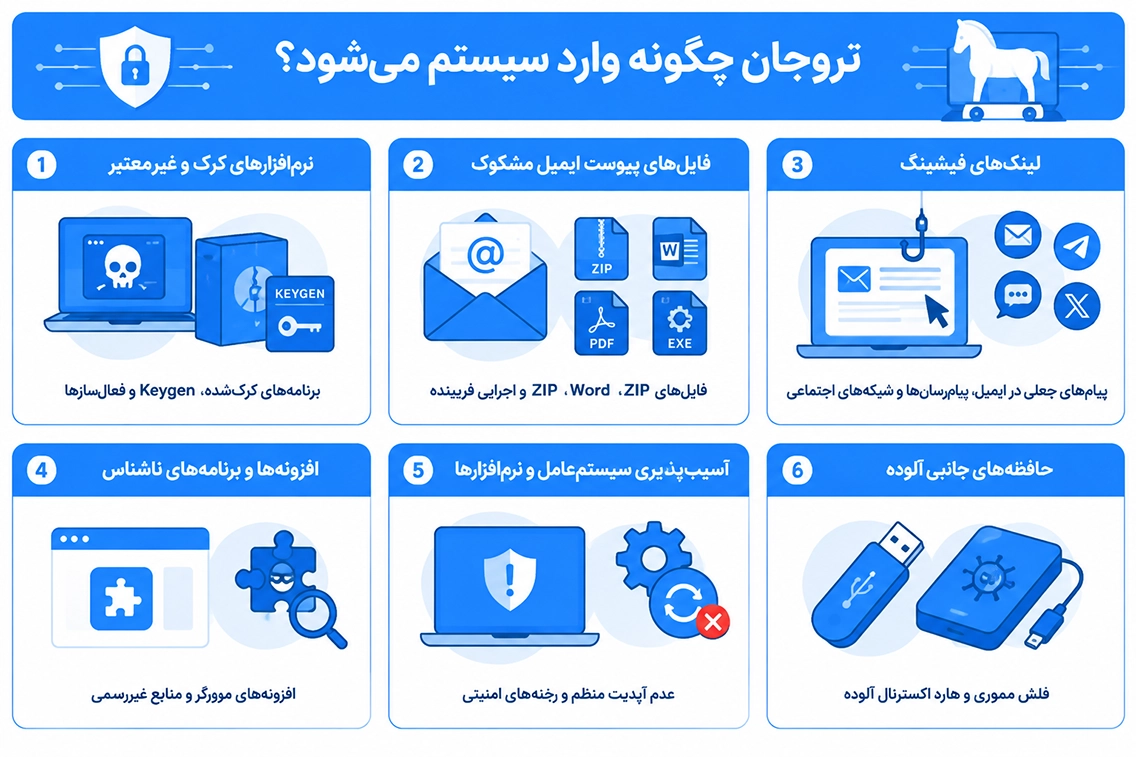
تروجان برای ورود به سیستم معمولا از روش های فریب یا سوء استفاده از ضعف های امنیتی استفاده می کند. مهم ترین مسیرهای انتشار آن عبارتند از:
- نرم افزارهای کرک و غیر معتبر
برنامه های کرک شده، Keygen و فعال سازهای غیر رسمی یکی از رایج ترین روش های انتشار تروجان هستند. این فایل ها ممکن است در ظاهر برای فعال سازی نرم افزار استفاده شوند، اما در پس زمینه بدافزار را نیز اجرا کنند.
- فایل های پیوست ایمیل
مهاجمان ممکن است فایل های Word، Excel، PDF، ZIP یا فایل های اجرایی آلوده را در قالب فاکتور، رزومه، اطلاعیه یا اسناد اداری ارسال کنند.
- لینک های فیشینگ
لینک های جعلی در پیامک، ایمیل، شبکه های اجتماعی و پیام رسان ها ممکن است کاربر را به دانلود فایل آلوده یا نصب یک برنامه مخرب هدایت کنند.
- افزونه ها و نرم افزارهای ناشناس
نصب افزونه های ناشناس مرورگر یا برنامه هایی که از منابع نامعتبر دانلود شده اند، می تواند زمینه ورود تروجان را فراهم کند.
- به روز نبودن سیستم عامل و نرم افزارها
برخی مهاجمان از آسیب پذیری های موجود در سیستم عامل، مرورگر، نرم افزارهای اداری یا سرویس های شبکه برای نصب بدافزار استفاده می کنند.
- فایل های آلوده در حافظه های جانبی
فلش، هارد اکسترنال و سایر حافظه های جانبی نیز ممکن است حاوی فایل های آلوده باشند. اجرای فایل ناشناس از این تجهیزات می تواند سیستم را در معرض خطر قرار دهد.
مقالات دیگر: پروتکل ICMP چیست؟
انواع تروجان
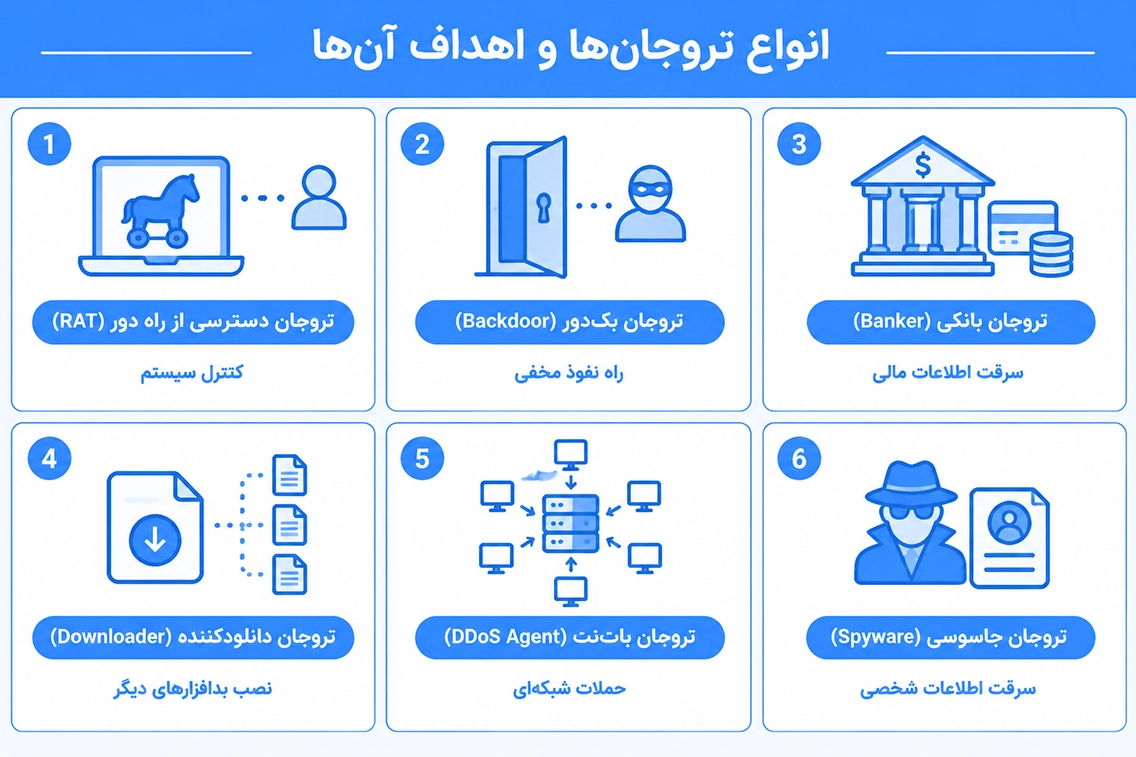
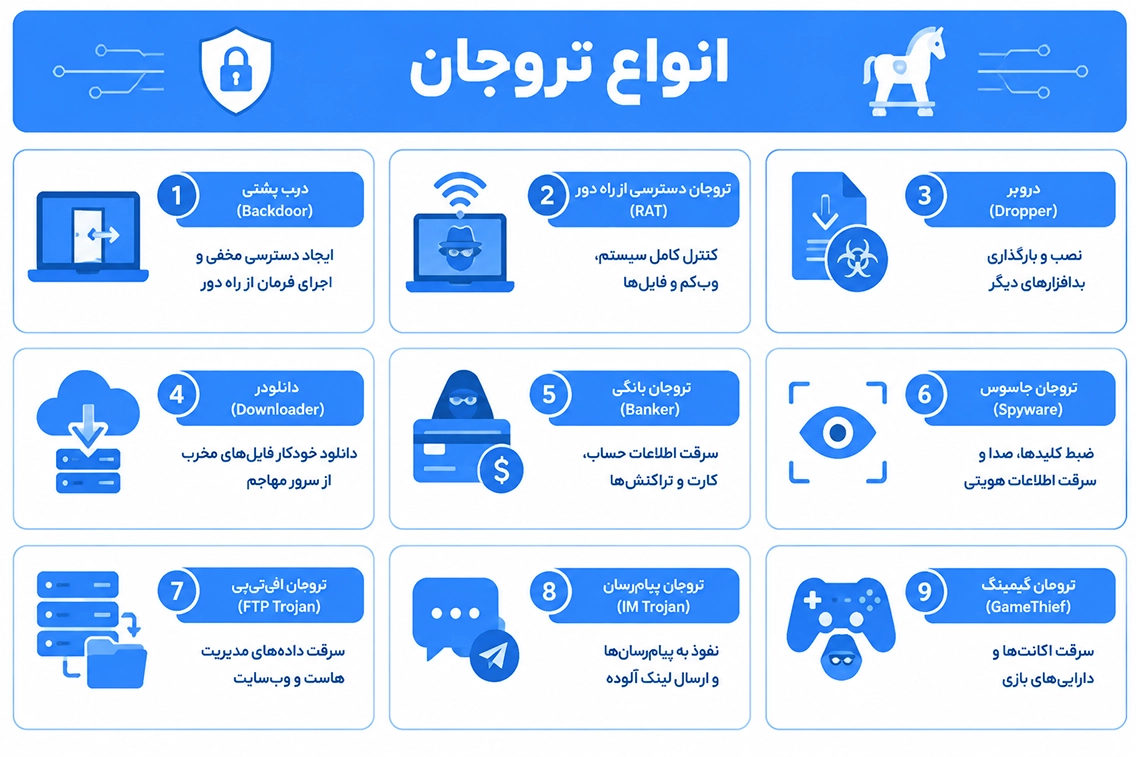
تروجان ها بر اساس هدف و روش فعالیت، دسته بندی های مختلفی دارند. بعضی از آنها برای سرقت اطلاعات طراحی شده اند و بعضی دیگر امکان کنترل سیستم یا نصب بدافزارهای بیشتر را فراهم می کنند.
-
Backdoor Trojan یا تروجان درب پشتی
Backdoor Trojan یک مسیر دسترسی مخفی برای مهاجم ایجاد می کند. مهاجم پس از برقراری ارتباط با این مسیر ممکن است بتواند فرمان اجرا کند، فایل ها را مشاهده یا منتقل کند، برنامه جدید نصب کند یا تنظیمات سیستم را تغییر دهد.
این نوع تروجان یکی از خطرناک ترین انواع بدافزار است؛ زیرا ممکن است بدون اطلاعروجان یکی از خطرناک ترین انواع بدافزار است؛ زیرا ممکن است بدون اطلاع Access Trojan یا RAT
RAT نوعی تروجان برای کنترل از راه دور سیستم است. مهاجم با استفاده از آن ممکن است صفحه نمایش را مشاهده کند، فایل ها را جابه جا کند، فرمان اجرا کند یا اطلاعات مختلفی از سیستم به دست آورد.
بعضی نمونه های RAT در صورت داشتن مجوزهای لازم، امکان دسترسی به میکروفون، دوربین و اطلاعات مرورگر را نیز فراهم می کنند.
-
Dropper Trojan
Dropper معمولا برنامه یا فایلی است که بدافزار اصلی را در سیستم نصب یا اجرا می کند. این تروجان ممکن است به تنهایی فعالیت زیادی نداشته باشد، اما پس از اجرا بدافزارهایی مانند جاسوس افزار، تروجان بانکی یا باج افزار را وارد سیستم کند.
برخی Dropper ها تلاش می کنند فعالیت خود را پنه Dropper ها تلاش می کنند فعالیت خود را پنهان کنند یا فایل اصلی دشوارتر باشد.
-
Downloader Trojan
Downloader برای دانلود و اجرای بدافزارهای دیگر طراحی می شود. این نوع تروجان پس از ورود به سیستم، با یک سرور کنترل شده توسط مهاجم ارتباط برقرار می کند و فایل های مخرب بیشتری دریافت می کند.
به همین دلیل، وجود یک Downloader می تواند نشانه آن باشد که بدافزارهای دیگری نیز در سیستم نصب شده اند.
-
Banker Trojan یا تروجان بانکی
تروجان بانکی با هدف سرقت اطلاعات مالی و بانکی طراحی می شود. این بدافزار ممکن است اطلاعات ورود به اینترنت بانک، اطلاعات کارت، کدهای تایید، کوکی مرورگر یا اطلاعات مربوط به تراکنش ها را هدف قرار دهد.
برخی از تروجان های بانکی هنگام ورود کاربر به سایت بانک، اطلاعات وارد شده را سرقت می کنند یا مقصد تراکنش را تغییر می دهند.
-
Spy Trojan یا تروجان جاسوس
Spy Trojan برای جمع آوری مخفیانه اطلاعات کاربر استفاده می شود. این اطلاعات، فهرست برنامه ها، کلیدهای فشرده شده و اطلاعات ورود باشد.
این نوع تروجان معمولا تلاش می کند بدون ایجاد علامت واضح در پس زمینه سیستم فعالیت کند.
-
FTP Trojan
FTP Trojan معمولا اطلاعات ورود به حساب های FTP و فایل های مرتبط با وب سایت را هدف قرار می دهد. اگر رایانه مدیر سایت آلوده شود، اطلاعات ذخیره شده در نرم افزارهای FTP ممکن است به سرقت بروند.
پس از سرقت اطلاعات، مهاجم می تواند فایل های سایت را تغییر دهد، کد مخرب به صفحات اضافه کند یا فایل های آلوده را روی هاست قرار دهد.
-
IM Trojan
IM Trojan پیام رسان ها و سرویس های ارسال پیام را هدف قرار می دهد. این بدافزار. این بدافزار ممکن است اطلاعات حساب کاربری را سرقت کند ارسال کند یا لینک آلوده را برای مخاطبان کاربر بفرستد.
وجود پیام های ارسال شده بدون اطلاع کاربر یا ورودهای مشکوک به حساب پیام رسان می تواند نشانه ای از این نوع آلودگی باشد.
-
GameThief Trojan
این نوع تروجان اطلاعات ورود به حساب های بازی، پلتفرم های گیمینگ و دارایی های دیجیتال مربوط به بازی ها را سرقت می کند.
-
Mailfinder Trojan
Mailfinder Trojan برای پیدا کردن نشانی های ایمیل ذخیره شده در رایانه استفاده می شود. مهاجم ممکن است از این فهرست برای ارسال هرزنامه، پیام های فیشینگ یا انتشار بدافزار استفاده کند.
مقالات دیگر: هاست ایمیل چیست؟
نشانه های آلوده شدن سیستم به تروجان
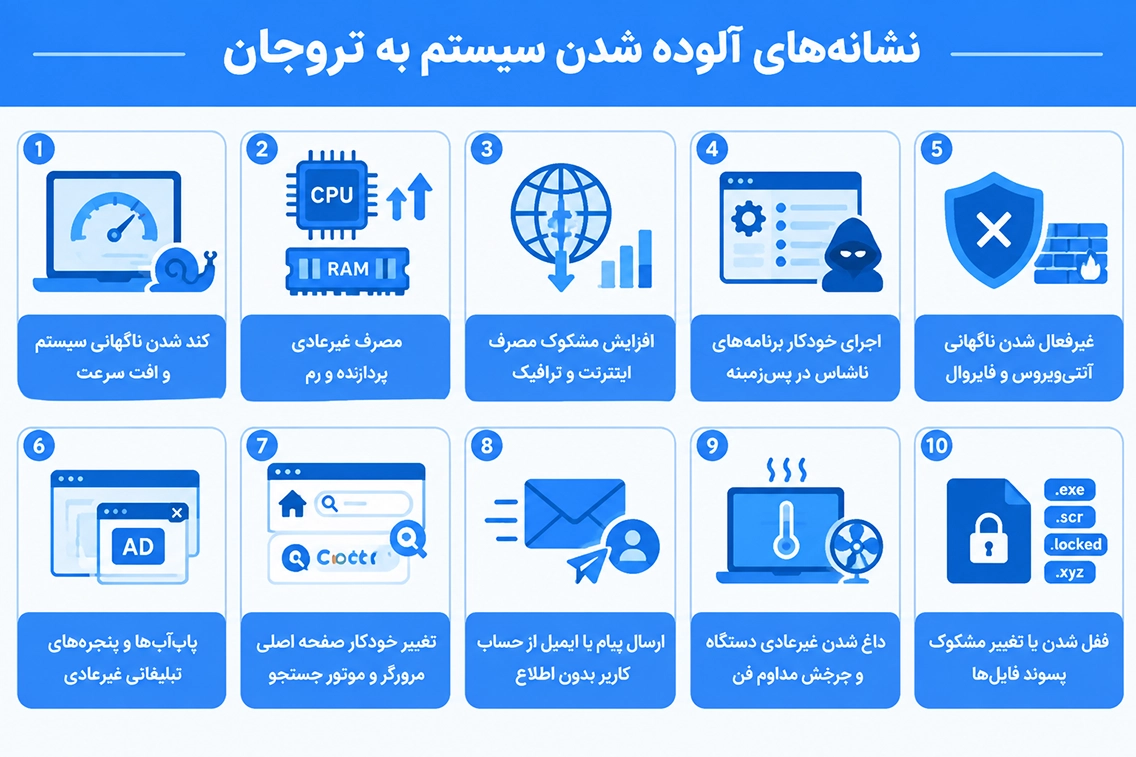
تشخیص تروجان همیشه ساده نیست؛ زیرا بسیاری از نمونه ها تلاش می کنند فعالیت خود را پنهان کنند. همچنین هیچ علامت واحدی نمی تواند آلودگی به تروجان را به صورت قطعی ثابت کند. با این حال، مشاهده چند نشانه زیر می تواند نیاز به بررسی امنیتی را نشان دهد:
- کند شدن ناگهانی سیستم
- مصرف غیر عادی پردازنده یا حافظه
- افزایش مصرف اینترنت بدون دلیل مشخص
- اجرای برنامه های ناشناس
- باز شدن پنجره های تبلیغاتی غیر عادی
- تغییر صفحه اصلی یا موتور جستجوی مرورگر
- نصب شدن افزونه های ناشناس
- غیرفعال شدن آنتی ویروس یا فایروال
- ارسال پیام از حساب کاربر بدون اطلاع او
- دریافت هشدار ورود از مکان یا دستگاه ناشناس
- ایجاد فایل های مشکوک
- تغییر تنظیمات امنیتی سیستم
- افزایش غیر عادی دمای دستگاه
- قفل شدن یا تغییر پسوند فایل دستگاه
- قفل شدن یا تغییر پسوند فایل ها
کندی سیستم به تن رسانی ویندوز، اجرای نرم افزارهای سنگین، کمبود حافظه، خرابی هارد دیسک یا مشکل درایورها نیز می توانند چنین علائمی ایجاد کنند.
چگونه تروجان را شناسایی کنیم؟
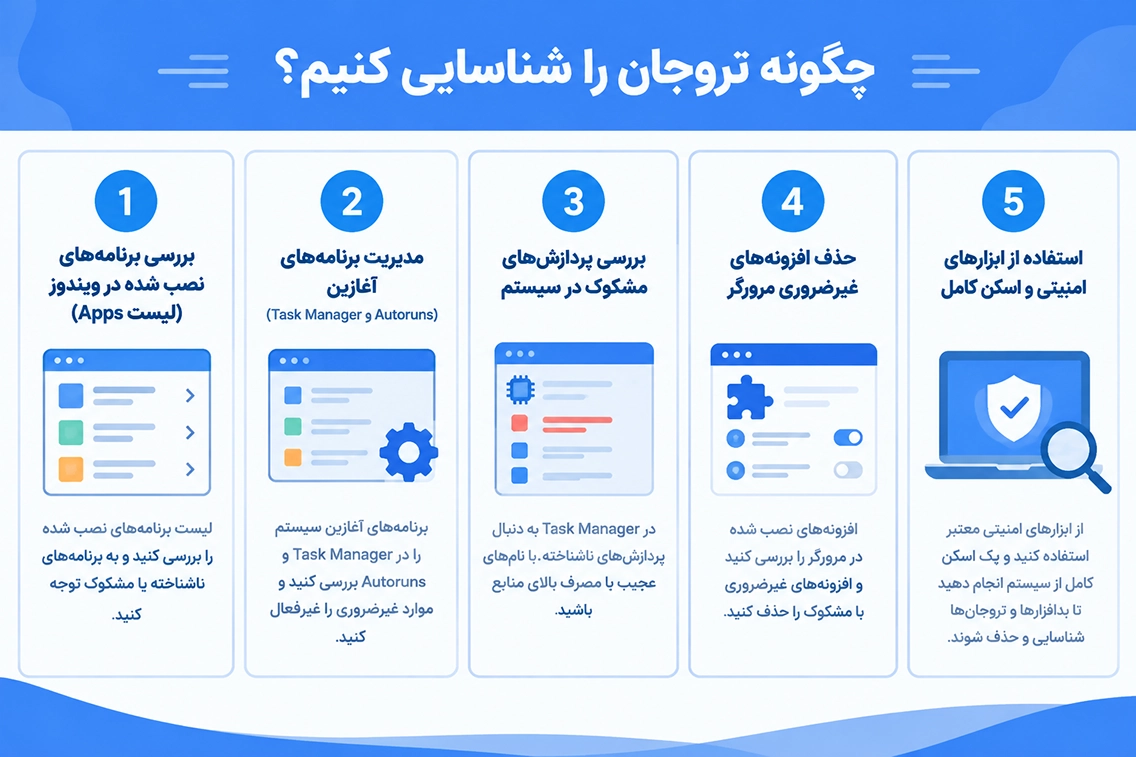
- بررسی برنامه های نصب شده
در بخش Apps یا Programs and Features ویندوز، فهرست برنامه های نصب شده را بررسی کنید. اگر برنامه ای را نمی شناسید، ابتدا نام آن، ناشر و مسیر نصب را در منابع معتبر جستجو کنید.
هر برنامه ناشناس لزوما تروجان نیست. برخی درایورها، ابزارهای سخت افزاری و سرویس های سیستمی ممکن است برای کاربر آشنا نباشند. بنابراین حذف برنامه فقط پس از بررسی دقیق انجام شود.
- بررسی برنامه های آغازین ویندوز
برخی بدافزارها هنگام شروع ویندوز به صورت خودکار اجرا می شوند. برای بررسی این موارد می توانید از Task Manager و بخش Startup استفاده کنید.
کاربران حرفه ای نیز می توانند از ابزار Autoruns شرکت Microsoft Sysinternals کمک بگیرند. این ابزار فهرست دقیق تری از برنامه ها و سرویس هایی که هنگام اجرای سیستم فعال می شوند نمایش می دهد.
ویرایش مستقیم رجیستری برای کاربران عادی توصیه نمی شود؛ زیرا حذف یک مقدار اشتباه ممکن است باعث اختلال در ویندوز یا نرم افزارهای ضروری شود.
- بررسی پردازش های فعال
در Task Manager می توانید مصرف CPU، حافظه و شبکه را بررسی کنید. اگر پردازشی بدون دلیل مشخص منابع زیادی مصرف می کند، نام آن را در منابع معتبر جستجو کنید.
پیش از پایان دادن به یک پردازش یا حذف فایل آن، مسیر فایل، ناشر و امضای دیجیتال را بررسی کنید. بعضی فایل های سیستمی نامی مشابه بدافزارها دارند و حذف اشتباه آنها می تواند مشکل ایجاد کند.
- بررسی افزونه های مرورگر
افزونه های ناشناس یا افزونه هایی که از منابع غیر معتبر نصب شده اند، ممکن است اطلاعات مرورگر را جمع آوری کنند. افزونه های غیر ضروری را حذف و تنظیمات صفحه اصلی و موتور جستجو را بررسی کنید.
- استفاده از ابزارهای امنیتی
آنتی ویروس و ابزار ضدبدافزار را به روز کنید و یک اسکن کامل انجام دهید. برای بررسی دقیق تر می توان از قابلیت هایی مانند Windows Security، Microsoft Defender Offline یا ابزارهای معتبر ضدبدافزار استفاده کرد.
نحوه حذف و پاکسازی تروجان
اگر به وجود تروجان مشکوک هستید، حذف دستی فایل ها همیشه بهترین راهکار نیست. بدافزار ممکن است چند فایل، سرویس یا وظیفه زمان بندی شده ایجاد کرده باشد و با حذف یک فایل دوباره فعال شود.
گام اول: قطع اتصال مشکوک به اینترنت
اگر احتمال می دهید تروجان در حال انتقال اطلاعات یا دریافت فرمان از مهاجم است، اتصال اینترنت را به صورت موقت قطع کنید. در سرور یا سیستم های حیاتی، این کار باید با هماهنگی مدیر شبکه انجام شود تا سرویس های ضروری دچار اختلال نشوند.
گام دوم: به روز رسانی ابزار امنیتی
آنتی ویروس و سیستم عامل را به روز کنید. پایگاه داده قدیمی ممکن است توانایی شناسایی نمونه های جدید تروجان را نداشته باشد.
گام سوم: اجرای اسکن کامل
اسکن سریع برای بررسی اولیه مناسب است، اما در صورت مشکوک بودن سیستم بهتر است اسکن کامل انجام شود. تمام درایوها، فایل های موقت، حافظه های جانبی و محل های مهم سیستم باید بررسی شوند.
گام چهارم: استفاده از اسکن آفلاین
برخی تروجان ها هنگام اجرای عادی ویندوز خود را فعال می کنند و مانع حذف شدن فایل هایشان می شوند. ابزارهایی مانند Microsoft Defender Offline می توانند پیش از بارگذاری کامل ویندوز سیستم را اسکن کنند.
گام پنجم: حذف برنامه ها و افزونه های تایید شده
برنامه ها، افزونه ها و فایل هایی که مخرب بودن آنها تایید شده است حذف شوند. از پاک کردن تصادفی فایل های سیستمی یا پوشه های ناشناس خودداری کنید.
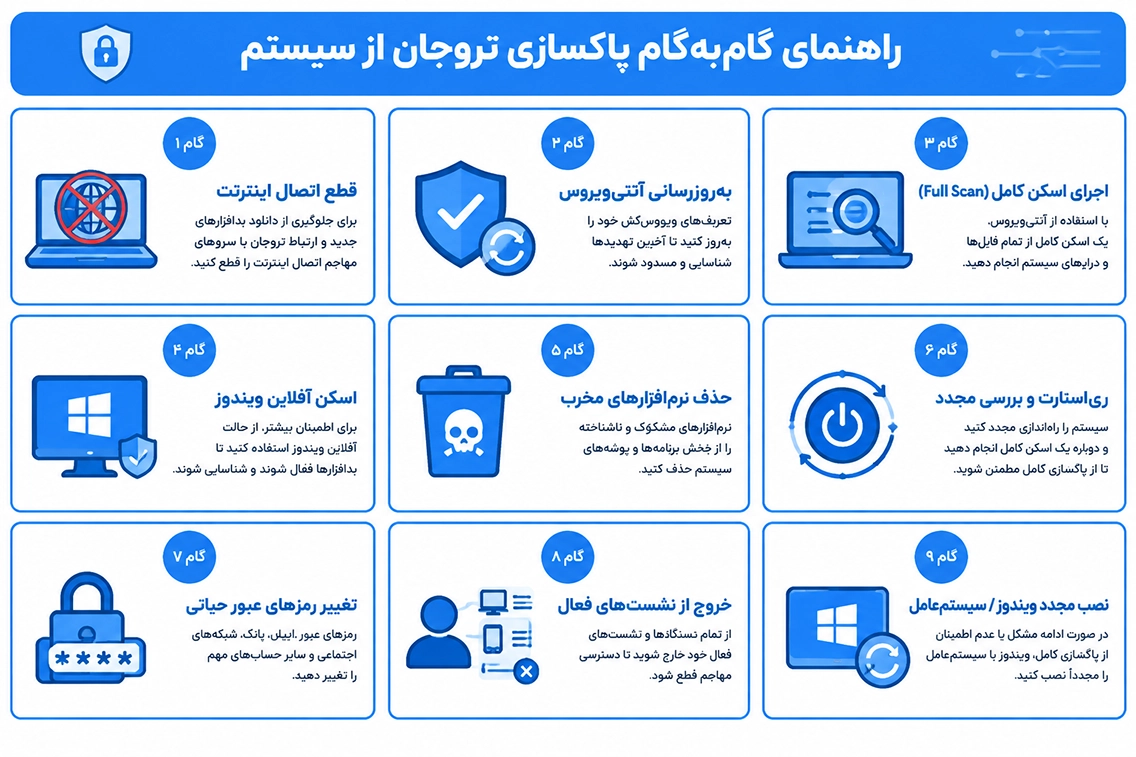
گام ششم: راه اندازی مجدد سیستم
پس از پاکسازی، سیستم را راه اندازی مجدد کنید و دوباره اسکن انجام دهید. بعضی بدافزارها پس از راه اندازی مجدد تلاش می کنند خود را فعال کنند.
گام هفتم: تغییر رمزهای عبور
اگر تروجان امکان سرقت اطلاعات ورود داشته باشد، رمزهای عبور را از یک دستگاه سالم تغییر دهید. این موضوع برای حساب های زیر اهمیت بیشتری دارد:
- ایمیل
- حساب های بانکی
- شبکه های اجتماعی
- پنل مدیریت سایت
- حساب هاست و cPanel
- حساب های ابری
- سامانه های سازمانی
برای حساب های مهم، احراز هویت چند مرحله ای را نیز فعال کنید.
گام هشتم: بررسی نشست های های فعال
در سرویس هایی که این قابلیت را دارند، دستگاه متصل و نشست های فعال را بررسی کنید و نشست های ناشناس را ببندید.
گام نهم: نصب مجدد سیستم عامل در آلودگی شدید
اگر تروجان دسترسی گسترده ایجاد کرده باشد یا پس از چند بار اسکن همچنان نشانه های آلودگی باقی بماند، نصب مجدد سیستم عامل می تواند مطمئن تر باشد.
پیش از نصب مجدد، فقط فایل های ضروری را از یک منبع سالم منتقل کنید. انتقال فایل اجرایی، کرک، اسکریپت ناشناس یا فایل های مشکوک ممکن است باعث آلودگی دوباره شود.
- پاکسازی تگی دوباره شود.
- پاکسازی تروجان از سرور و شخصی را هدف قرار نمی دهد و ممکن است در سرورها، حساب های هاست و فایل های وب سایت نیز مشاهده شود.
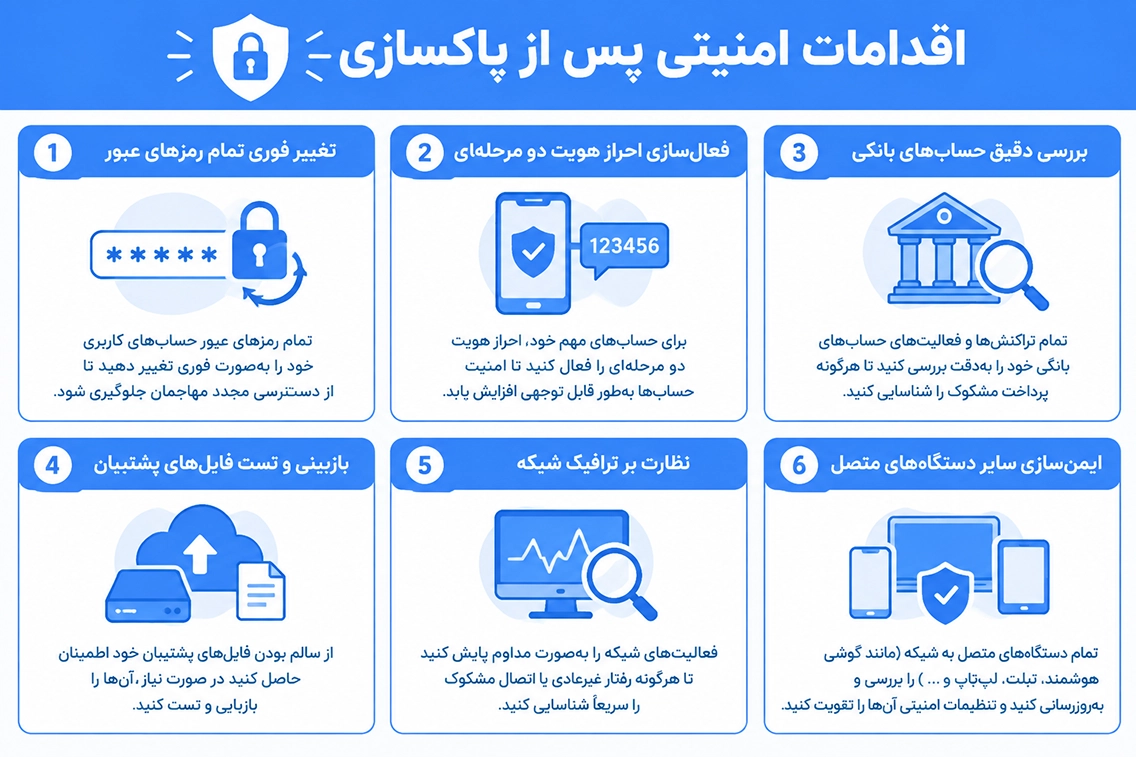
در صورت مشاهده رفتار مشکوک در هاست، موارد زیر باید بررسی شوند:
- فایل های PHP و JavaScript تازه تغییر یافته
- فایل های ناشناس در پوشه های سایت
- کاربران FTP جدید
- تغییرات غیر عادی در فایل .htaccess
- افزونه ها و قالب های ناشناس وردپرس
- وظایف Cron مشکوک
- مصرف غیر عادی منابع هاست
- ارسال ایمیل های ناخواسته از سایت
- تغییر مسیر بازدیدکنندگان به صفحات ناشناس
- ایجاد حساب کاربری مدیر بدون اطلاع صاحب سایت
برای پاکسازی هاست، ابتدا از فایل های مشکوک نسخه پشتیبان نگیرید و آنها را بدون بررسی روی سایت دیگری منتقل نکنید. بهتر است از بکاپ سالم، اسکنر بدافزار، گزارش های ورود و ابزارهای امنیتی سرور استفاده شود.
همچنین رمز عبور cPanel، FTP، پایگاه داده، وردپرس و حساب های مدیریتی باید پس از پاکسازی تغییر کند. در صورت آلودگی گسترده، همکاری با مدیر سرور یا متخصص امنیت ضروری است.
اسکای نت هاست می تواند در بررسی وضعیت هاست، تنظیمات امنیتی، مدیریت دسترسی ها و شناسایی عوامل ایجاد کننده آلودگی به صاحبان سایت کمک کند.
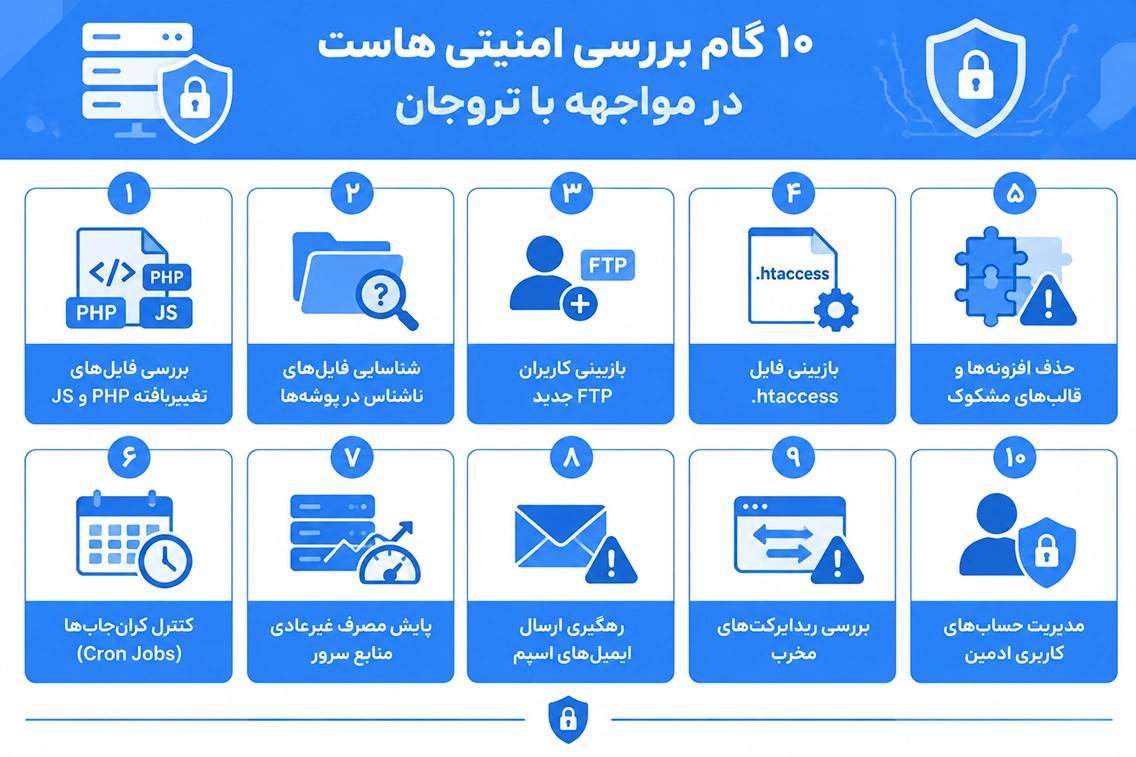
آیا تروجان به سخت افزار آسیب می زند؟
بیشتر تروجان ها به صورت مستقیم قطعات سخت افزاری را تخریب نمی کنند. هدف اصلی آنها معمولا سرقت اطلاعات، کنترل سیستم یا نصب بدافزارهای دیگر است.
با این حال، بعضی تروجان ها می توانند از منابع سیستم برای استخراج رمزارز استفاده کنند. در این حالت، پردازنده یا کارت گرافیک برای مدت طولانی تحت فشار قرار می گیرد و دما، مصرف برق و صدای فن افزایش پیدا می کند.
این وضعیت می تواند باعث کاهش عملکرد و افزایش استهلاک شود، اما با آسیب مستقیم سخت افزاری تفاوت دارد.
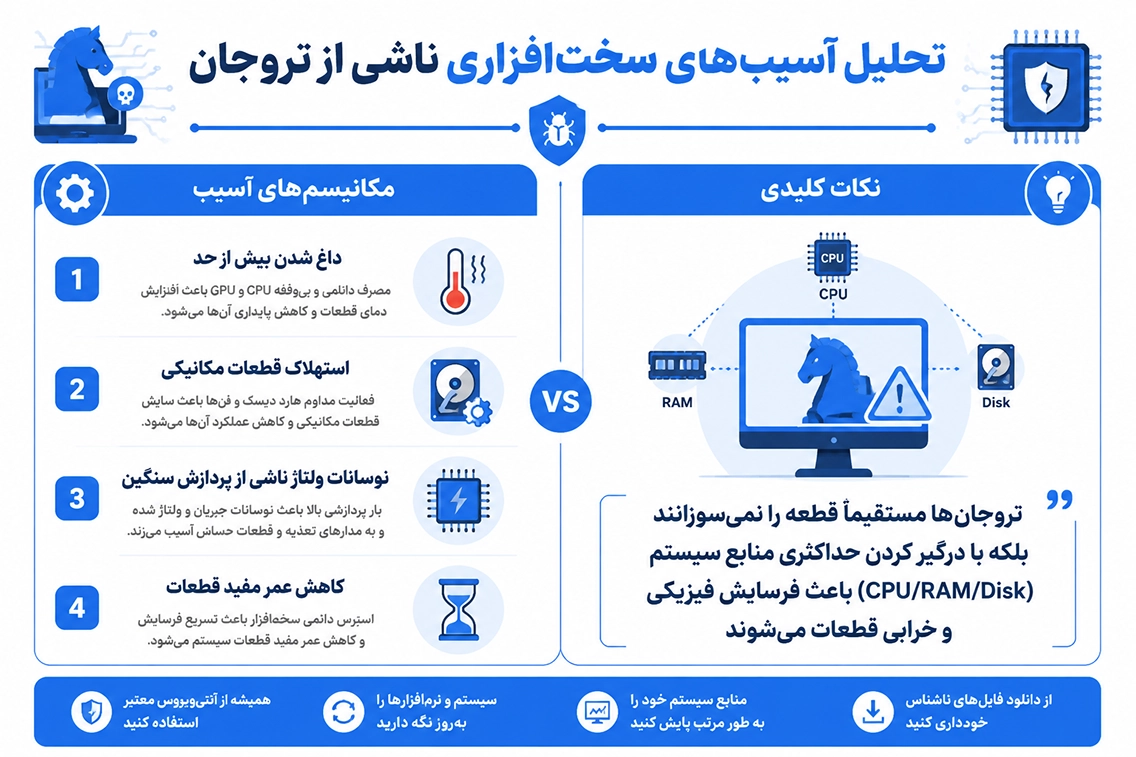
چگونه از آلوده شدن به تروجان جلوگیری کنیم؟
برای کاهش خطر آلودگی، فقط نصب آنتی ویروس کافی نیست. رعایتلودگی، فقط نصب آنتی ویروس کافی نیست. رعایت رفتارهای.
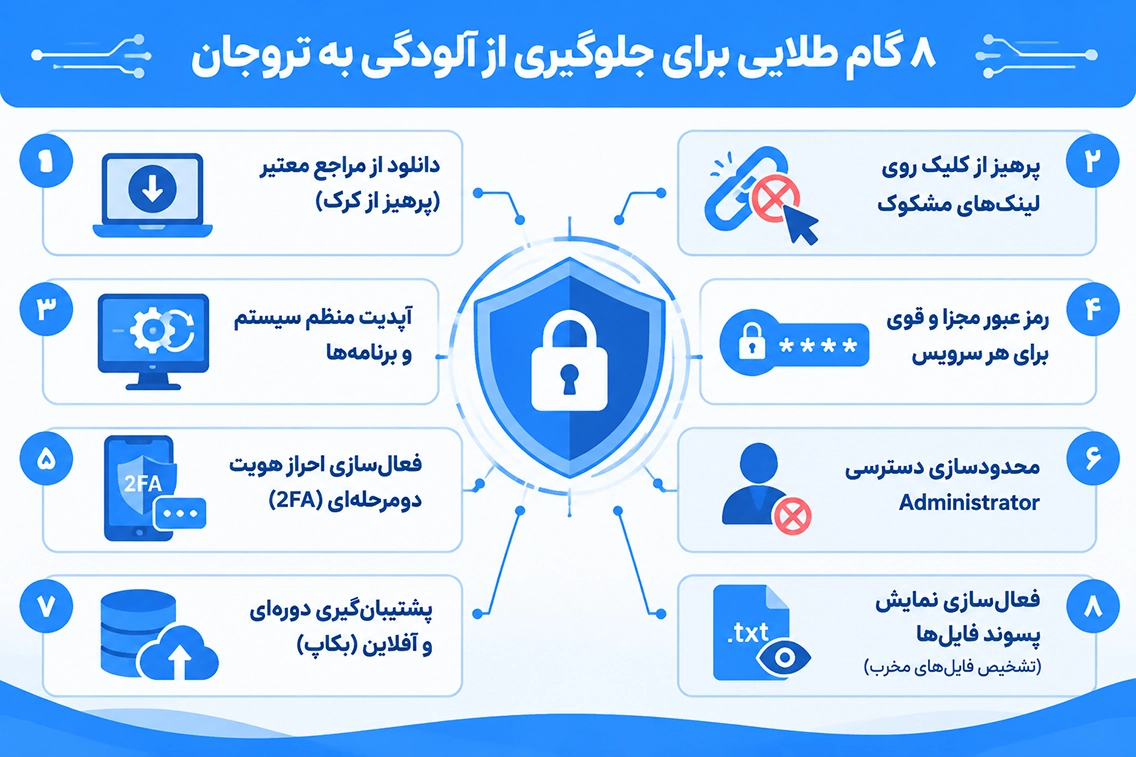
نرم افزار را از منبع معتبر دریافت کنید
برنامه ها را از سایت رسمی سازنده یا فروشگاه های معتبر دانلود کنید. از نصب نسخه های کرک شده و ابزارهای فعال سازی ناشناس خودداری کنید.
روی لینک های مشکوک کلیک نکنید
قبل از کلیک، نشانی لینک، فرستنده پیام و محتوای آن را بررسی کنید. پیام های فوری، پیشنهادهای غیر واقعی و هشدارهای جعلی معمولا با هدف فریب کاربر ارسال می شوند.
سیستم عامل و نرم افزارها را به روز کنید
به روز رسانی ها معمولا آسیب پذیری های امنیتی را برطرف می کنند. مرورگر، سیستم عامل، نرم افزارهای اداری و افزونه های مهم باید به صورت منظم به روز شوند.
از رمز عبور منحصر به فرد استفاده کنید
برای هر سرویس از رمز عبور جداگانه استفاده کنید. در صورت سرقت رمز یک حساب، این کار از به خطر افتادن سایر حساب ها جلوگیری می کند.
احراز هویت چند مرحله ای را فعال کنید
فعال کردن احراز هویت چند مرحله ای، امنیت ایمیل، پنل هاست، شبکه های اجتماعی و حساب های مدیریتی را افزایش می دهد.
دسترسی Administrator را محدود کنید
استفاده روزمره از حساب مدیر سیستم می تواند اثر اجرای یک فایل مخرب را افزایش دهد. برای فعالیت های معمول بهتر است از حساب کاربری با دسترسی محدود استفاده شود.
از اطلاعات بکاپ تهیه کنید
بکاپ مستقل از سیستم اصلی، یکی از مهم ترین راهکارهای مقابله با بدافزارها است. بکاپ باید در محل جداگانه نگهداری شود و بازیابی آن نیز به صورت دوره ای آزمایش شود.
پسوند فایل ها را نمایش دهید
در ویندوز بهتر است نمایش پسوند فایل ها فعال باشد. این کار تشخیص فایل هایی مانند `document.pdf.exe` را آسان تر می کند.
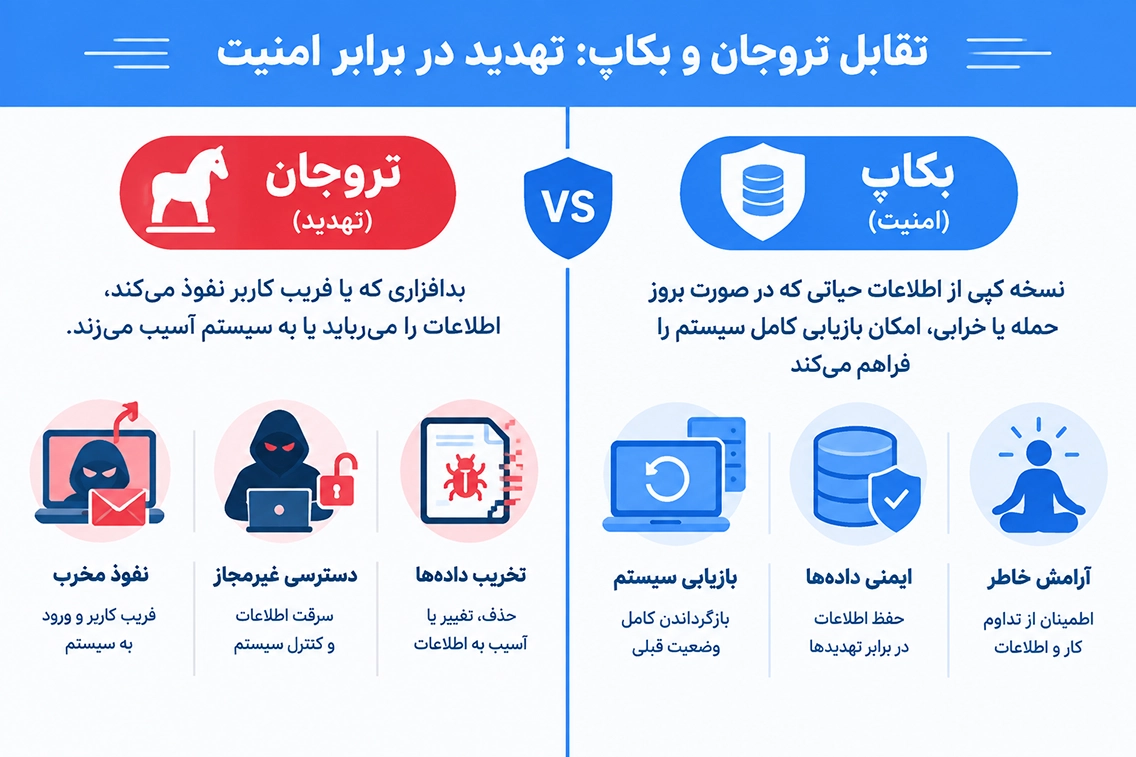
تقابل تروجان و بکاپ
تروجان یک تهدید امنیتی است و بکاپ یک راهکار حفاظتی. اگر سیستم به تروجان آلوده شود، ممکن است اطلاعات سرقت، حذف یا رمزگذاری شوند. بکاپ سالم امکان بازگردانی فایل ها را فراهم می کند.
با این حال، بکاپ نیز باید با دقت مدیریت شود. اگر بکاپ همیشه به سیستم آلوده متصل باشد، ممکن است آن هم آلوده یا رمزگذاری شود. بهتر است چند نسخه از بکاپ در محل های جداگانه نگهداری شود.
جمع بندی
تروجان نوعی بدافزار است که معمولا با ظاهر یک برنامه، فایل یا لینک معتبر، کاربر با ظاهر یک برنامه، فایل یا لینک معتبر، کاربر را برای اجرا یا نصب فقت اطلاعات، کنترل از راه دور، نصب بدافزارهای دیگر، سرقت اطلاعات بانکی یا ایجاد اختلال در سیستم استفاده شود.
تروجان با ویروس تفاوت دارد و معمولا به صورتروجان با ویروس تفاوت دارد و معمولا به صورت خودکار تکثیر نمی یا تغییرات ظاهری امکان پذیر نیست و باید با استفاده از ابزارهای امنیتی معتبر انجام شود.
برای پاکسازی تروجان، سیستم را اسکن کنید، برنامه ها و افزونه های مشکوک را بررسی کنید، رمزهای عبور را از یک دستگاه سالم تغییر دهید و در صورت آلودگی شدید، نصب مجدد سیستم عامل یا بازگردانی از بکاپ سالم را در نظر بگیرید. در سرورها و هاست نیز باید فایل های سایت، حساب های FTP، کاربران مدیریتی و وظایف زمان بندی شده بررسی شوند.
سوالات متداول درباره تروجان
آیا تروجان همان ویروس است؟
خیر. تروجان نوعی بدافزار است که معمولا در قالب برنامه یا فایل ظاهرا معتبر پنهان می شود. ویروس معمولا قابلیت تکثیر و انتشار به فایل ها یا سیستم های دیگر را دارد.
آیا کند شدن کامپیوتر نشانه تروجان است؟
کندی ناگهانی می تواند یکی از نشانه های آلودگی باشد، اما به تنهایی برای تشخیص تروجان کافی نیست. کمبود حافظه، اجرای برنامه های سنگین، به روز رسانی ویندوز و خرابی سخت افزار نیز می توانند باعث کندی شوند.
آیا آنتی ویروس می تواند تروجان را حذف کند؟
در بسیاری از موارد، آنتی ویروس به روز می تواند تروجان را شناسایی و حذف یا قرنطینه کند. با این حال، بعضی آلودگی ها به اسکن آفلاین، ابزار تخصصی یا نصب مجدد سیستم عامل نیاز دارند.
آیا حذف یک برنامه ناشناس برای پاک ها تروجان کافی است؟
خیر. تروجان ممکن است فایل ها، سرویس ها و وظایف زمان بندی شده دیگری ایجاد کرده باشد. پاکسازی باید با ابزار امنیتی معتبر انجام شود.
آیا تروجان می تواند رمز عبور را سرقت کند؟
بله. بعضی انواع تروجان برای سرقت رمز عبور، اطلاعات بانکی، کوکی مرورگر و کدهای تایید طراحی شده اند. اگر به آلودگی مشکوک هستید، رمزهای عبورلودگی مشکوک هستید، رمزهای عبور را از یک دستگاه سالم تغییر دهید را حذف کند؟
در بعضی موارد ممکن است مفید باشد، اما همیشه قابل اعتماد نیست. برخی بدافزارها در نقاط بازگردانی نیز باقی می مانند یا دوباره سیستم را آلوده می کنند. برای آلودگی های شدید، نصب مجدد سیستم عامل گزینه مطمئن تری است.
آیا تروجان در هاست نیز وجود دارد؟
بله. اگر اطلاعات FTP یا پنل مدیریت سایت سرقت شود، مهاجم می تواند فایل های سایت را تغییر دهد یا کدهای مخرب روی هاست قرار دهد. تغییر رمزها، استفاده از نسخه سالم بکاپ و بررسی فایل های سایت برای مقابله با این مشکل ضروری است.
آیا تروجان به دوربین و میکروفون دسترسی دارد؟
برخی تروجان های کنترل از راه دور، در صورت داشتن مجوزهای لازم، می توانند به دوربین یا میکروفون دسترسی پیدا کنند. بررسی مجوز برنامه ها و استفاده از ابزار امنیتی معتبر اهمیت دارد.
آیا حذف تروجان بدون نصب مجدد ویندوز امکان پذیر است؟
در بسیاری از موارد بله. اگر بدافزار به صورت کامل شناسایی شود، اسکن امنیتی و حذف فایل های آلوده می تواند کافی باشد. اما اگر آلودگی گسترده یا ناشناخته باشددد وینددد ویندوز از یک منبع سالم ریسک باقی ماندن بدافزار را کاهش می دهد.