






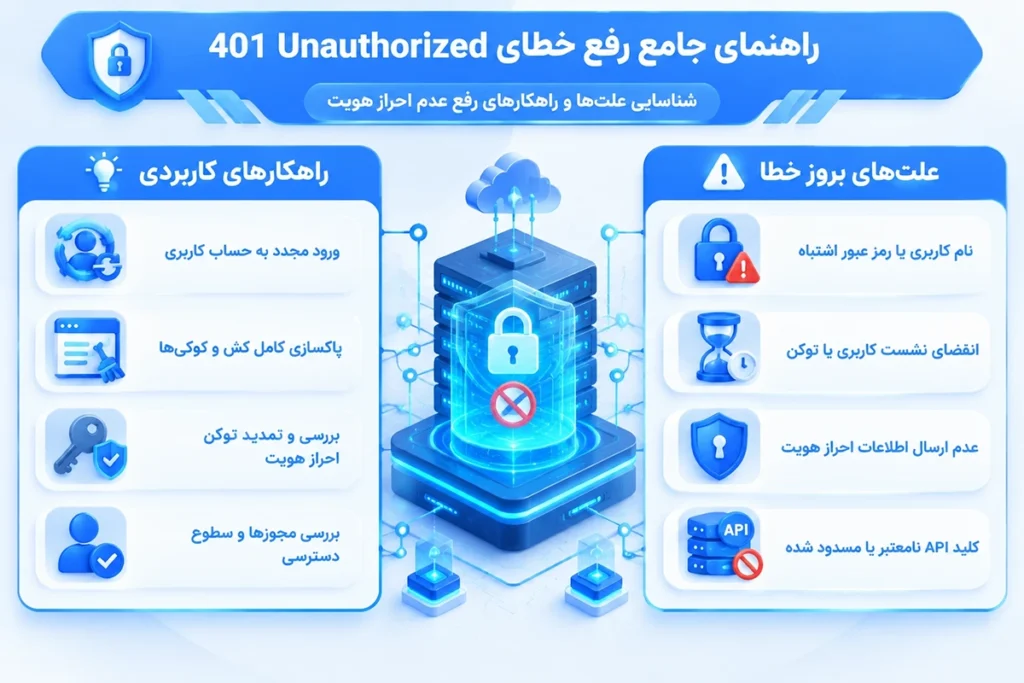
خطای 401 Unauthorized یک کد وضعیت HTTP است که نشان می دهد سرور درخواست را بدون اطلاعات احراز هویت معتبر دریافت کرده است. این اطلاعات ممکن است اصلا ارسال نشده باشند، اشتباه باشند یا اعتبارشان تمام شده باشد. به همین دلیل، کاربر ممکن است برای مشاهده صفحه یا استفاده از یک سرویس به ورود دوباره نیاز داشته باشد.
با اینکه واژه Unauthorized گاهی به معنای «نداشتن اجازه» برداشت می شود، خطای 401 بیشتر به مشکل در احراز هویت مربوط است؛ یعنی سرور نمی تواند هویت درخواست کننده را تایید کند. این خطا با 403 تفاوت دارد که معمولا نشان می دهد هویت کاربر مشخص است، اما دسترسی لازم را ندارد.
برای خرید هاست لینوکس کلیک کنید.
خطای 401 چه زمانی نمایش داده می شود؟
وقتی سرور برای دسترسی به یک صفحه یا سرویس به احراز هویت نیاز دارد، اما اطلاعات لازم را دریافت نمی کند یا نمی تواند آن ها را تایید کند، ممکن است پاسخ 401 برگرداند. این اطلاعات می توانند نام کاربری و رمز عبور، توکن، کلید API یا اطلاعات نشست ورود باشند.
پاسخ استاندارد 401 معمولا هدر WWW-Authenticate را دارد. این هدر روش احراز هویتی را مشخص می کند که سرور برای دسترسی به منبع انتظار دارد. با این حال، پیام نمایش داده شده در مرورگر همیشه جزئیات فنی خطا را نشان نمی دهد؛ برای تشخیص دقیق، باید کد پاسخ HTTP و در صورت نیاز هدرهای پاسخ بررسی شوند.
مقالات دیگر: آشنایی با Load Balancing؛ بررسی Load Balancer و نحوه کار آن
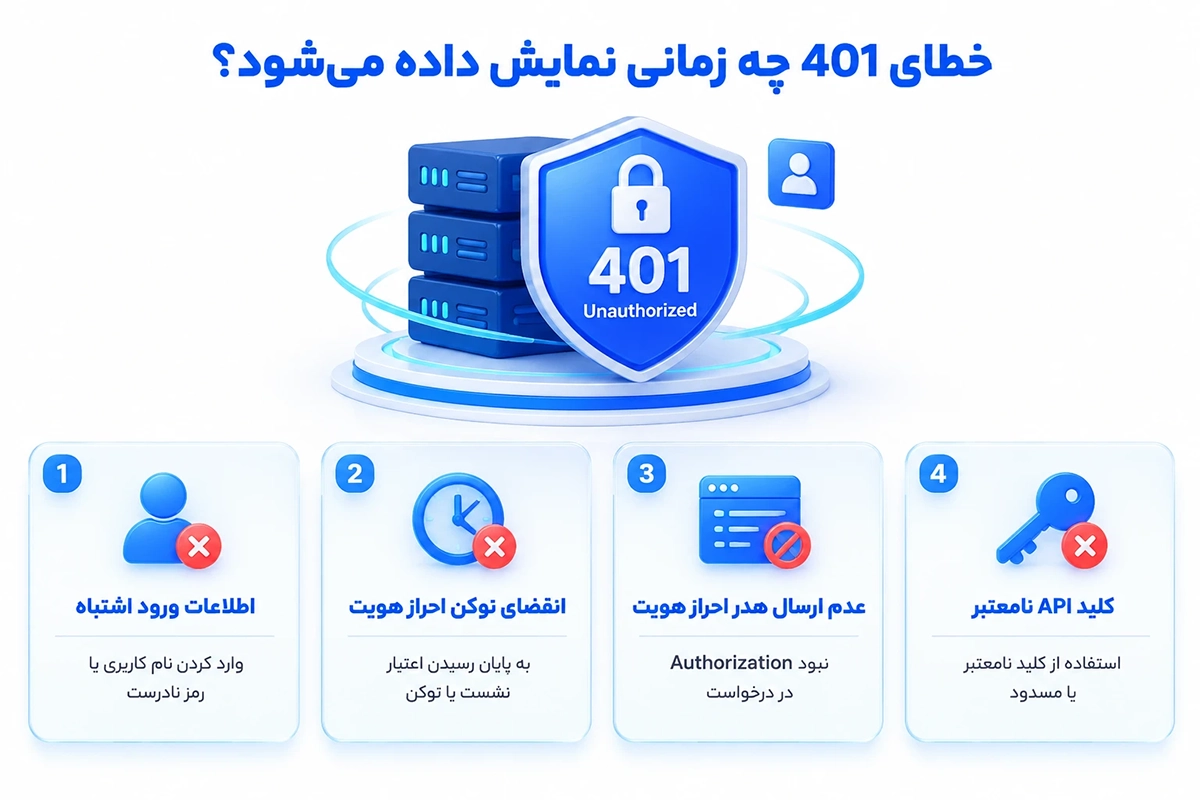
تفاوت خطای 401 با 403 و 429
این کدها ممکن است در ظاهر شبیه هم باشند، اما علت های متفاوتی دارند:
- 401 Unauthorized: اطلاعات احراز هویت ارسال نشده، نامعتبر است یا پذیرفته نشده است.
- 403 Forbidden: سرور درخواست را می شناسد، اما دسترسی به منبع را مجاز نمی داند.
- 429 Too Many Requests: تعداد درخواست ها در یک بازه زمانی از محدودیت تعیین شده بیشتر شده است.
برای نمونه، اگر کاربر رمز عبور اشتباه وارد کند، ممکن است با خطای 401 روبه رو شود. اگر وارد حساب شده باشد اما مجوز مشاهده یک صفحه مدیریتی را نداشته باشد، ممکن است پاسخ 403 دریافت کند. ارسال درخواست های بیش از حد نیز معمولا به 429 مربوط است، نه 401.
مقالات دیگر:آموزش تست پینگ در ویندوز، مودم و گوشی
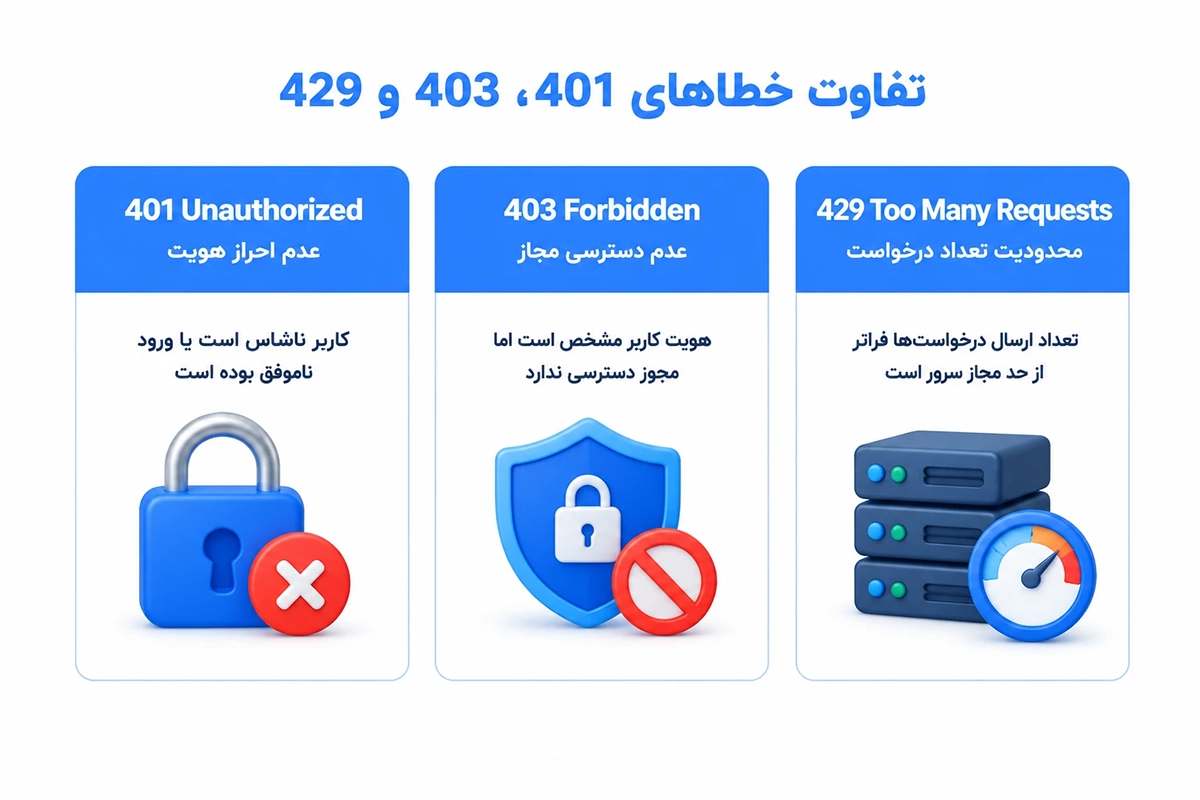
علت های رایج خطای 401
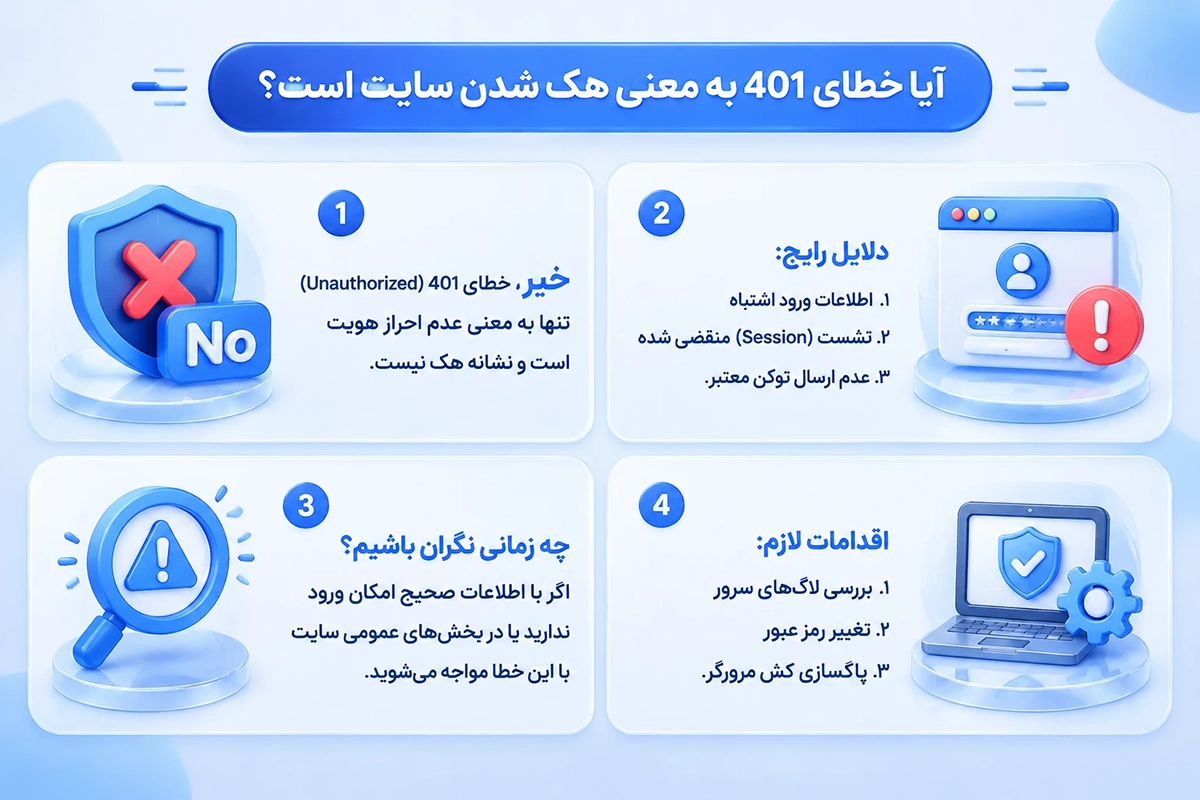
- اطلاعات ورود نادرست یا منقضی شده
اشتباه بودن نام کاربری یا رمز عبور، منقضی شدن اطلاعات ورود یا تغییر رمز می تواند باعث شود سرور احراز هویت را نپذیرد. در سرویس های API نیز توکن یا کلید API نامعتبر، حذف شده یا منقضی شده ممکن است همین مشکل را ایجاد کند.
- پایان یافتن نشست ورود
گاهی کاربر قبلا وارد سایت شده، اما نشست او به دلیل گذشت زمان یا خروج از حساب اعتبار خود را از دست داده است. در این شرایط، تلاش برای باز کردن صفحه محافظت شده ممکن است به خطای 401 منجر شود.
- تنظیمات احراز هویت در سایت یا سرور
بعضی صفحه ها و پوشه ها با رمز عبور محافظت می شوند. پیکربندی نادرست این قابلیت در وب سرور یا برنامه سایت می تواند باعث شود حتی کاربران مجاز هم نتوانند وارد شوند. تنظیمات اشتباه احراز هویت در سرویس های API نیز از علت های دیگر این خطاست.
- ارسال نشدن اطلاعات احراز هویت
اگر درخواست از طریق پروکسی، CDN یا یک سرویس واسط عبور کند، ممکن است هدر Authorization به مقصد نرسد یا در مسیر تغییر کند. در این حالت، سرور مقصد درخواست را بدون اطلاعات لازم دریافت می کند و ممکن است پاسخ 401 بدهد.
- تداخل افزونه یا سامانه امنیتی
افزونه های ورود، عضویت یا امنیتی ممکن است در بعضی شرایط دسترسی را محدود کنند. با این حال، هر مسدودسازی امنیتی الزاما با کد 401 پاسخ داده نمی شود؛ ممکن است پاسخ 403، 429 یا یک پیام اختصاصی نمایش داده شود. برای شناسایی علت، باید گزارش افزونه و کد واقعی پاسخ بررسی شود.
مقالات دیگر: ارور 500 در سایت؛ دلایل ایجاد و روش های رفع آن
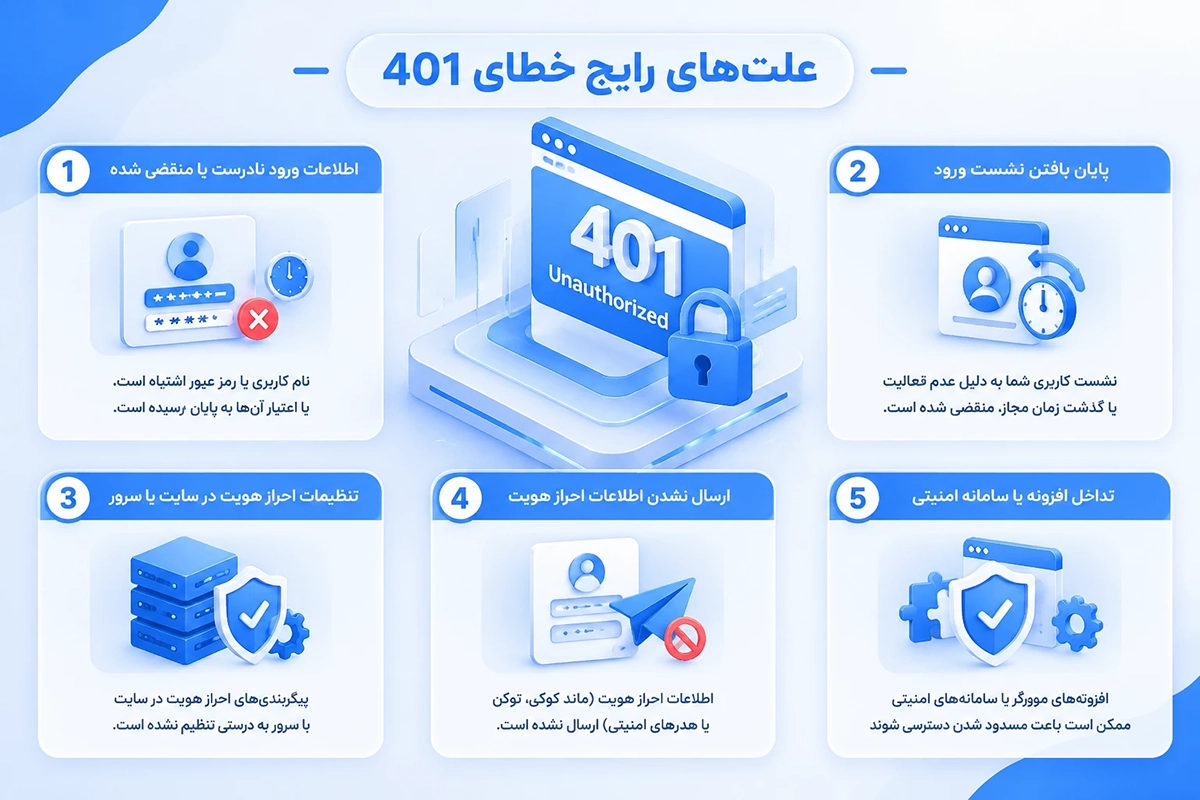
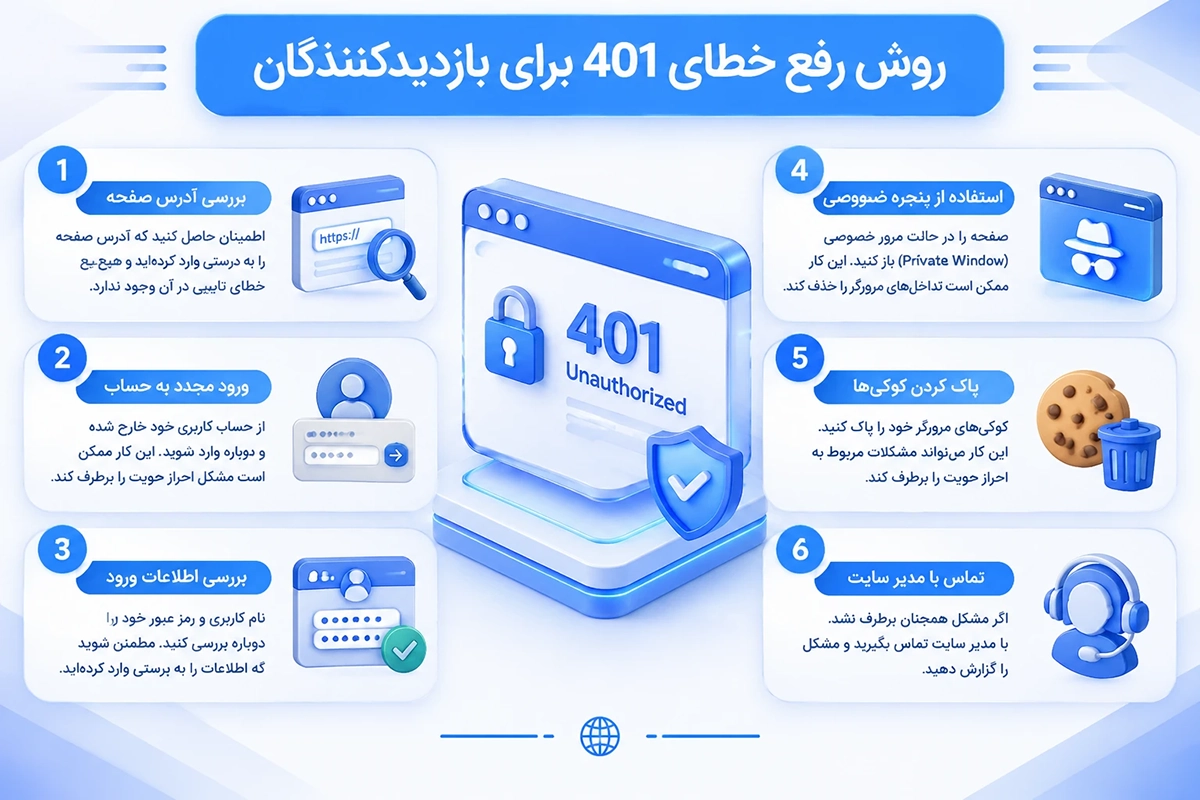
روش رفع خطای 401 برای بازدیدکنندگان
اگر هنگام باز کردن یک صفحه با خطای 401 روبه رو شده اید، این مراحل را به ترتیب امتحان کنید:
- آدرس صفحه را بررسی کنید. مطمئن شوید مسیر را درست وارد کرده اید. آدرس اشتباه معمولا خطای دیگری ایجاد می کند، اما ممکن است شما را به یک مسیر محافظت شده هدایت کند.
- دوباره وارد حساب شوید. اگر صفحه به ورود نیاز دارد، از حساب خارج شوید و با اطلاعات معتبر وارد شوید.
- اطلاعات ورود را بررسی کنید. مطمئن شوید نام کاربری، رمز عبور، توکن یا کلید مورد استفاده درست و معتبر است.
- صفحه را در پنجره خصوصی یا مرورگر دیگری باز کنید. اگر در آنجا مشکل برطرف شد، احتمال دارد کوکی یا نشست ورود مرورگر قبلی منقضی شده یا با مشکل روبه رو باشد.
- در صورت نیاز کوکی های همان سایت را پاک کنید. کوکی ها ممکن است اطلاعات نشست ورود را نگه دارند. پاک کردن کش مرورگر به تنهایی راهکار تضمینی برای خطای 401 نیست.
- با مدیر سایت تماس بگیرید. اگر اطلاعات ورود درست است و همچنان دسترسی ندارید، ممکن است حساب شما غیرفعال شده باشد یا مجوز لازم را نداشته باشید.
مقالات دیگر: دلایل بروز خطای 503 در سایت و نحوه رفع آن
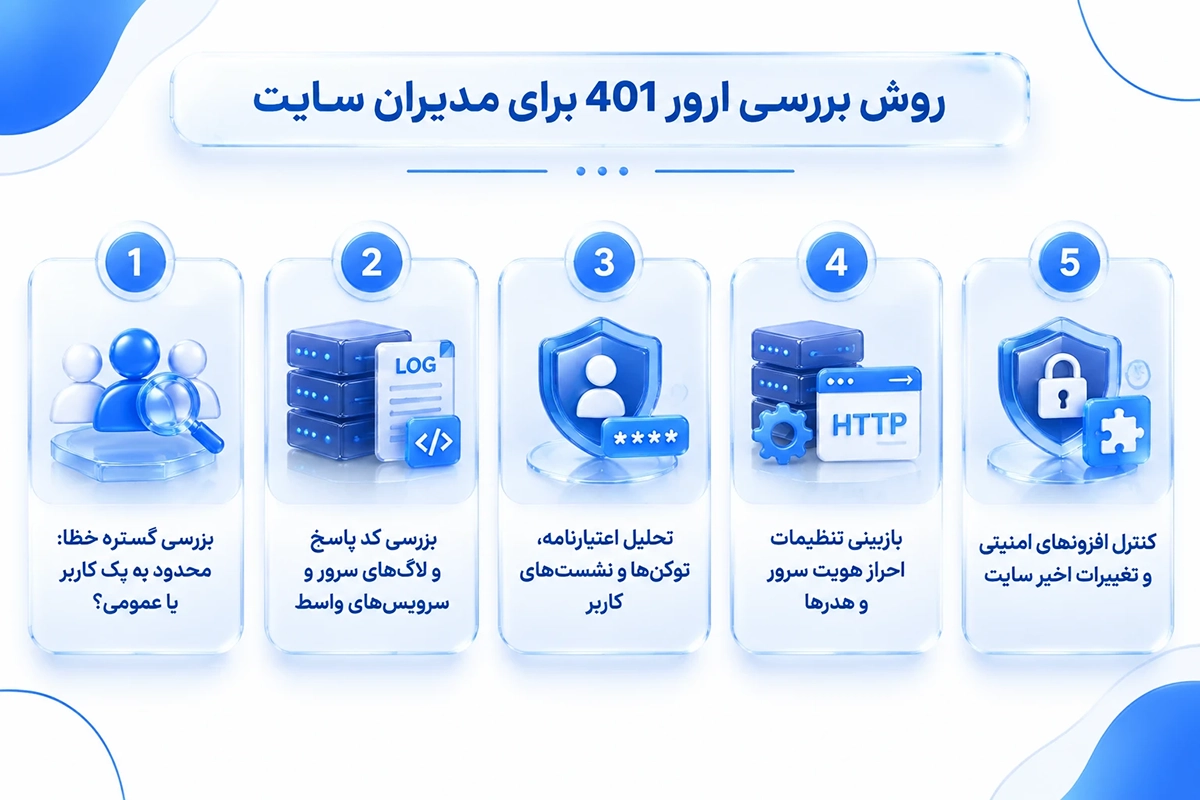
روش بررسی ارور 401 برای مدیران سایت
اگر مدیر سایت هستید، ابتدا مشخص کنید خطا برای یک کاربر رخ می دهد یا همه کاربران. این بررسی کمک می کند مشکل را به حساب کاربری محدود کنید یا سراغ تنظیمات کلی سایت و سرور بروید.
- بررسی کد پاسخ و گزارش ها
به کد واقعی HTTP توجه کنید، نه فقط متنی که در صفحه نمایش داده می شود. سپس گزارش های وب سرور، برنامه، افزونه های ورود و امنیتی و در صورت استفاده، گزارش CDN یا پروکسی را بررسی کنید. زمان رخ دادن خطا و تغییراتی که پیش از آن انجام شده اند نیز می توانند به پیدا کردن علت کمک کنند.
- بررسی اعتبارنامه و نشست کاربر
اگر خطا فقط برای یک حساب رخ می دهد، وضعیت حساب، رمز عبور، نقش کاربری، توکن یا نشست ورود را بررسی کنید. در سرویس های API، معتبر بودن کلید یا توکن و تاریخ انقضای آن را نیز کنترل کنید.
- بررسی تنظیمات سرور و سرویس های واسط
اگر چندین کاربر با خطای 401 روبه رو هستند، تنظیمات احراز هویت در برنامه و وب سرور را بررسی کنید. اگر سایت از CDN یا پروکسی استفاده می کند، مطمئن شوید هدر Authorization در مسیر درخواست حذف یا تغییر داده نمی شود.
در وب سایت هایی که از احراز هویت مبتنی بر رمز عبور برای پوشه یا صفحه استفاده می کنند، پیکربندی همان بخش و فایل های مربوط به آن باید بررسی شود. پیش از تغییر تنظیمات، از فایل ها و دیتابیس نسخه پشتیبان تهیه کنید.
- بررسی افزونه ها و تغییرات اخیر
اگر مشکل پس از نصب یا به روزرسانی افزونه، تغییر تنظیمات ورود یا فعال کردن ابزار امنیتی شروع شده است، همان تغییرات را بررسی کنید. غیرفعال کردن افزونه امنیتی را فقط به صورت موقت، کنترل شده و پس از تهیه نسخه پشتیبان انجام دهید؛ خاموش گذاشتن آن می تواند امنیت سایت را کاهش دهد.
آیا خطای 401 به معنی هک شدن سایت است؟
خیر. خطای 401 به تنهایی نشانه هک شدن سایت نیست. این خطا بیشتر به اطلاعات احراز هویت، نشست ورود یا تنظیمات دسترسی مربوط می شود. با این حال، اگر در گزارش ها درخواست های غیرعادی یا تلاش های مکرر برای ورود مشاهده می کنید، بهتر است امنیت حساب ها و تنظیمات سایت را نیز بررسی کنید.
چه زمانی با شرکت هاستینگ تماس بگیریم؟
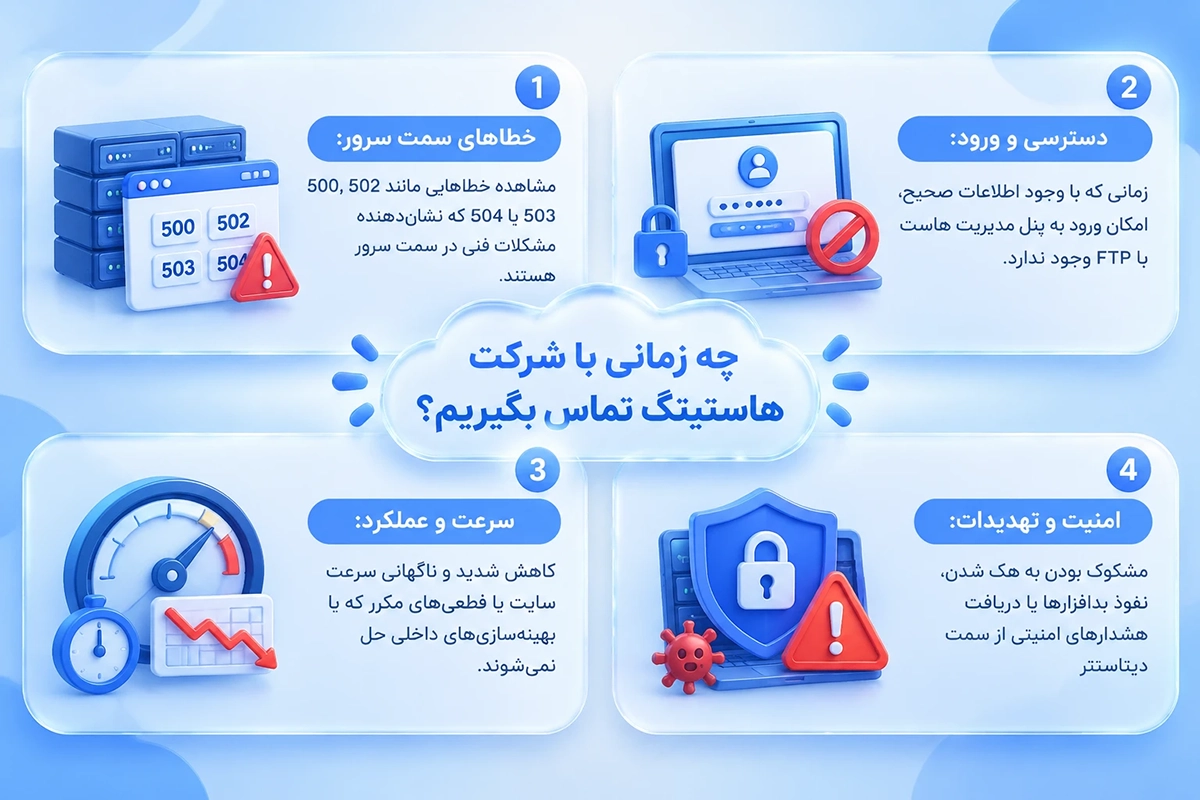
اگر مدیر سایت هستید و پس از بررسی حساب کاربری، افزونه ها و تنظیمات برنامه همچنان مشکل ادامه دارد، ممکن است پیکربندی وب سرور یا سرویس واسط نیاز به بررسی داشته باشد. در این شرایط می توانید اطلاعاتی مانند زمان رخ دادن خطا، آدرس صفحه، کد پاسخ و تغییرات اخیر را آماده کنید و با پشتیبانی اسکای نت هاست تماس بگیرید.
جمع بندی
خطای 401 زمانی رخ می دهد که سرور نتواند اطلاعات احراز هویت درخواست را تایید کند. اطلاعات ورود اشتباه، نشست منقضی شده، توکن نامعتبر یا تنظیمات نادرست احراز هویت از علت های رایج آن هستند. بازدیدکنندگان می توانند ورود خود را بررسی کنند و مدیران سایت باید کد پاسخ، گزارش ها، تنظیمات سرور و هدرهای احراز هویت را بررسی کنند. همچنین نباید این خطا را با 403، که به محدودیت دسترسی مربوط است، یا 429، که به تعداد زیاد درخواست ها مربوط می شود، اشتباه گرفت.
سوالات متداول
آیا خطای 401 با وارد کردن دوباره رمز عبور برطرف می شود؟
اگر علت خطا ورود ناموفق یا پایان یافتن نشست باشد، ورود دوباره با اطلاعات درست می تواند مشکل را حل کند. اگر خطا به تنظیمات سرور، توکن یا مجوز دسترسی مربوط باشد، ورود دوباره کافی نیست.
تفاوت اصلی ارور 401 و 403 چیست؟
خطای 401 معمولا یعنی اطلاعات لازم برای شناسایی کاربر معتبر نیست یا ارسال نشده است. خطای 403 معمولا یعنی سرور درخواست را تشخیص داده، اما دسترسی به منبع را مجاز نمی داند.
آیا پاک کردن کش مرورگر خطای 401 را رفع می کند؟
پاک کردن کش همیشه این خطا را رفع نمی کند. اگر مشکل به اطلاعات ورود ذخیره شده مربوط باشد، بررسی سایت در پنجره خصوصی و پاک کردن کوکی های همان سایت می تواند کمک کند.
آیا محدودیت تعداد درخواست ها باعث خطای 401 می شود؟
معمولا خیر. محدودیت تعداد درخواست ها بیشتر با کد 429 نمایش داده می شود. کد 401 عمدتا به احراز هویت ناموفق مربوط است.
آیا 401 همیشه از سمت سرور سایت ایجاد می شود؟
این پاسخ ممکن است از خود وب سایت، برنامه، وب سرور یا یک سرویس واسط مانند پروکسی و CDN برگردد. برای مشخص کردن منبع، باید کد پاسخ، هدرها و گزارش های مرتبط بررسی شوند.