






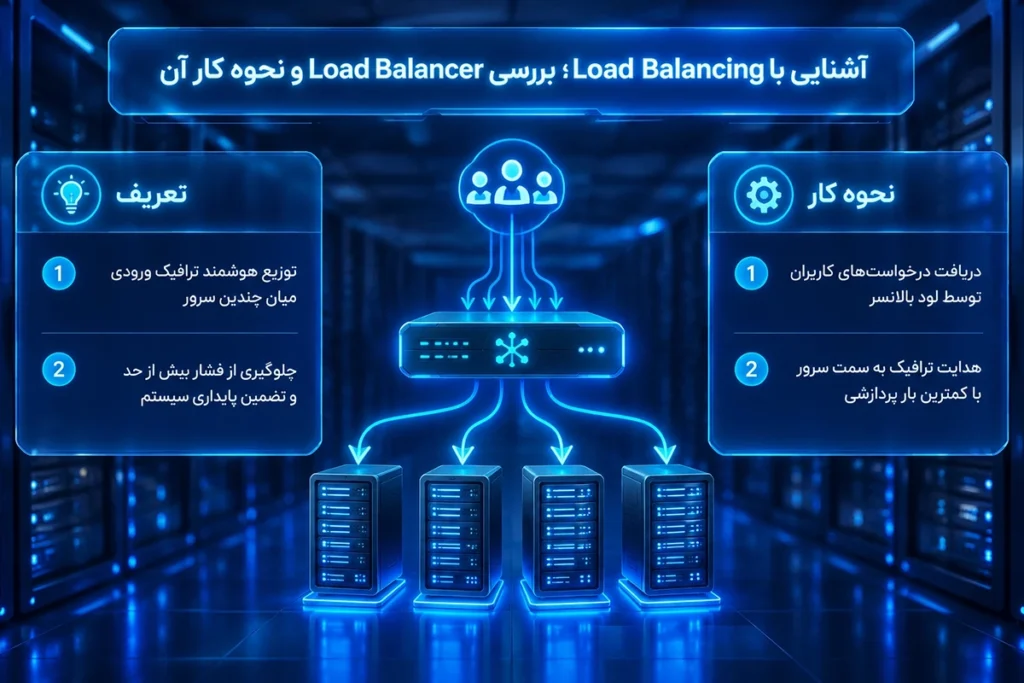
وقتی تعداد کاربران یا درخواست های یک سرویس افزایش پیدا می کند، یک سرور ممکن است به تنهایی نتواند همه درخواست ها را سریع و پایدار پاسخ دهد. Load balancing یا توازن بار، روشی برای توزیع درخواست ها میان چند سرور یا نمونه از یک سرویس است. این کار می تواند به استفاده بهتر از منابع، افزایش ظرفیت و حفظ دسترس پذیری کمک کند.
دستگاهی که این توزیع را انجام می دهد Load balancer نام دارد. لود بالانسر بر اساس قواعدی مانند نوع درخواست، ظرفیت و وضعیت سرورها تصمیم می گیرد هر اتصال یا درخواست به کدام مقصد فرستاده شود. در این مقاله از اسکای نت هاست با نحوه کار، انواع و مفاهیم اصلی توازن بار آشنا می شوید.
برای خرید هاست پایتون و خرید هاست نود جی اس کلیک کنید.
Load balancing چیست؟
Load balancing به فرایند توزیع درخواست ها یا اتصال های ورودی میان چند مقصد پشتیبان گفته می شود. این مقصدها می توانند سرورهای فیزیکی، ماشین های مجازی، کانتینرها یا نمونه های مختلف یک برنامه باشند.
هدف از توازن بار، تقسیم کاملا مساوی درخواست ها نیست. درخواست ها ممکن است حجم پردازش متفاوتی داشته باشند و سرورها نیز ظرفیت یکسانی نداشته باشند. هدف اصلی، هدایت ترافیک به مقصدهای مناسب و جلوگیری از تمرکز بیش از حد بار روی یک بخش از زیرساخت است.
Load balancing می تواند به افزایش ظرفیت، بهبود زمان پاسخ گویی و کاهش اثر خرابی یک سرور کمک کند. با این حال، به تنهایی ظرفیت نامحدود یا دسترس پذیری کامل ایجاد نمی کند و باید در کنار طراحی درست برنامه و زیرساخت به کار رود.پ
مقالات دیگر: NAT چیست و چگونه کار می کند؟
Load balancer چیست؟
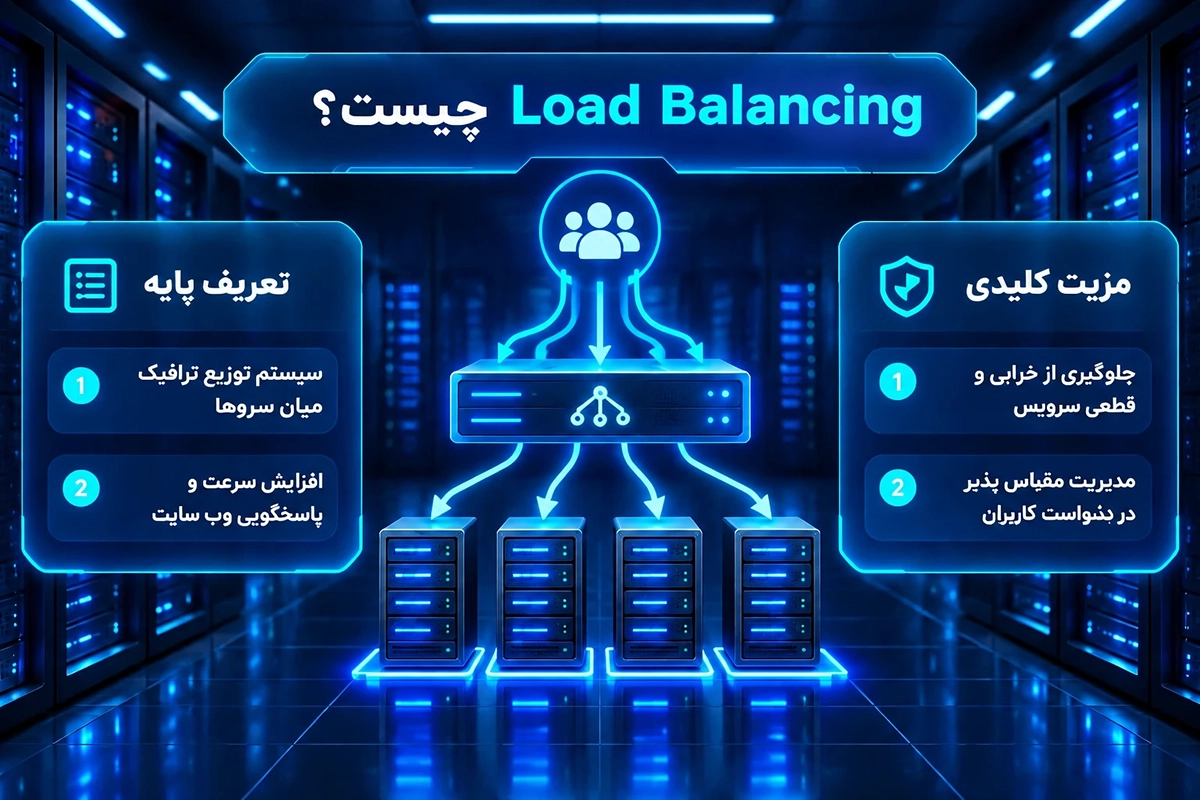
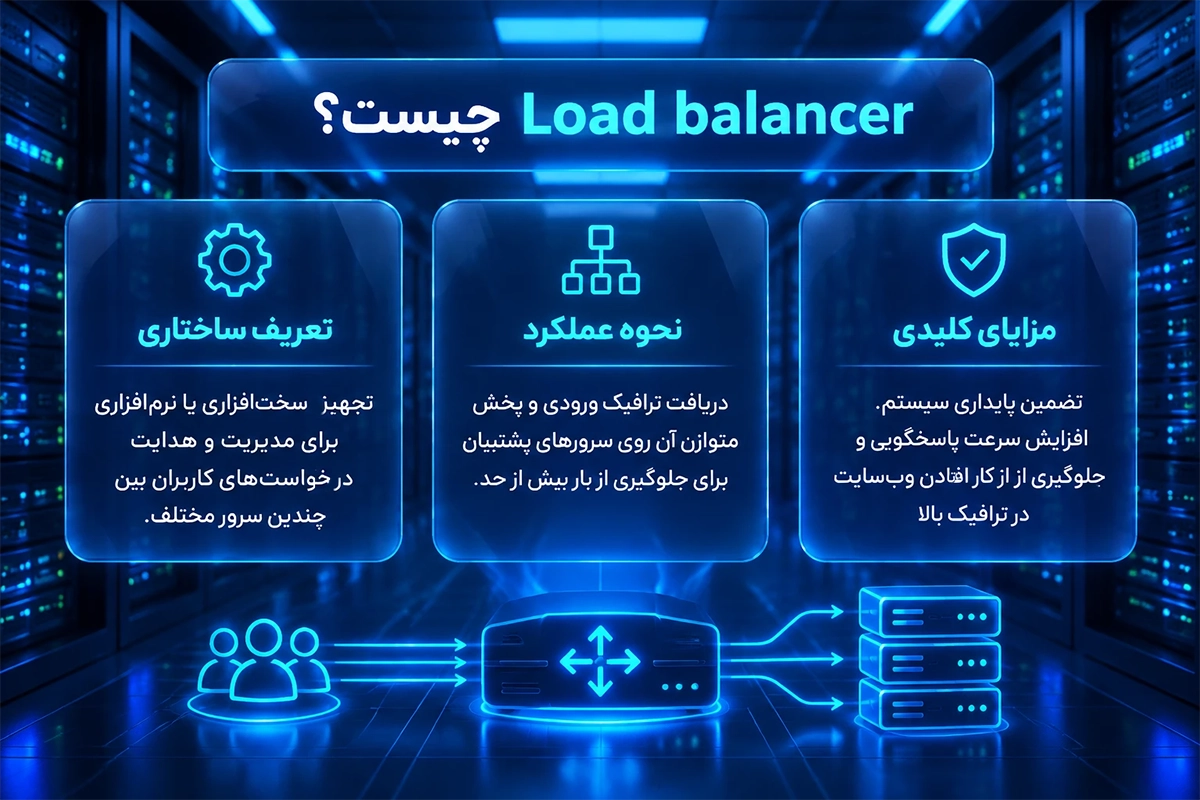
Load balancer نرم افزار، سخت افزار یا سرویسی است که بین کاربران و سرورهای پشتیبان قرار می گیرد و ترافیک را بر اساس سیاست های مشخص مدیریت می کند.
در بسیاری از معماری ها، کاربر به یک آدرس ثابت مانند نام دامنه یا IP مجازی متصل می شود. لود بالانسر درخواست را دریافت می کند و آن را به یکی از سرورهای پشتیبان می فرستد. کاربر معمولا لازم نیست بداند کدام سرور درخواست او را پردازش کرده است.
لود بالانسر ممکن است یک اتصال از کاربر دریافت کند و اتصال جداگانه ای با سرور پشتیبان بسازد؛ این روش در معماری پروکسی معکوس رایج است. در روش های دیگر، ترافیک در سطح شبکه هدایت می شود. بنابراین، نحوه دقیق عبور درخواست و پاسخ به نوع Load balancer و معماری شبکه بستگی دارد.
مقالات دیگر: بهترین توزیع های لینوکس کدامند؟
Load balancer چگونه کار می کند؟
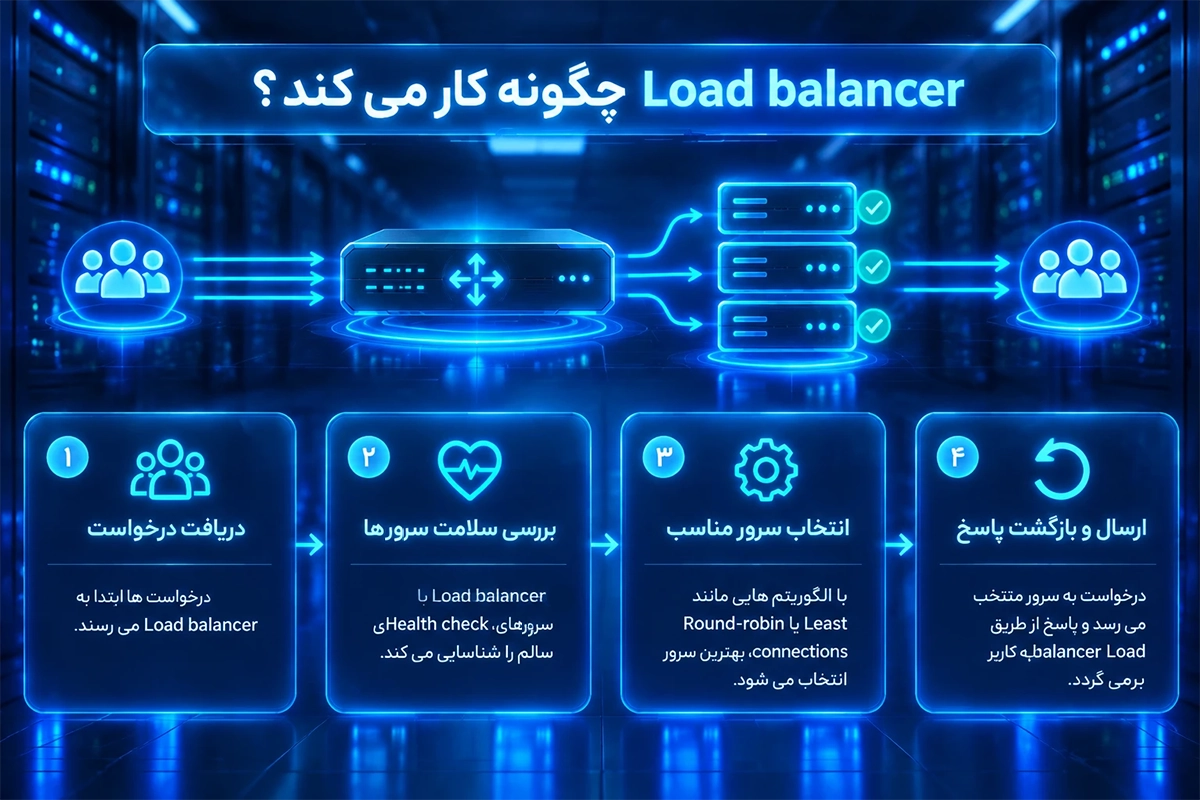
فرض کنید یک وب سایت روی چند سرور مشابه اجرا می شود. درخواست کاربر ابتدا به نشانی عمومی سرویس می رسد. Load balancer وضعیت سرورها و سیاست توزیع را بررسی می کند، سپس اتصال یا درخواست را به یکی از سرورهای آماده می فرستد. سرور منتخب درخواست را پردازش می کند و پاسخ را بر اساس معماری شبکه به کاربر بازمی گرداند.
به طور کلی، فرایند شامل این مراحل است:
- کاربر به آدرس سرویس متصل می شود.
- Load balancer درخواست یا اتصال را دریافت می کند.
- مقصدهای آماده و روش توزیع بررسی می شوند.
- درخواست به یک سرور پشتیبان فرستاده می شود.
- پاسخ به کاربر بازمی گردد؛ مستقیم یا از طریق Load balancer، بسته به معماری.
- در بعضی مدل ها، لود بالانسر آدرس های IP یا پورت ها را تغییر می دهد و از NAT استفاده می کند. در مدل های دیگر، به شکل پروکسی عمل می کند یا ترافیک را با روش های متفاوتی هدایت می کند. بنابراین، استفاده از NAT یا عبور پاسخ از لود بالانسر در همه پیاده سازی ها الزامی نیست.
مقالات دیگر: آموزش تست پینگ در ویندوز، مودم و گوشی
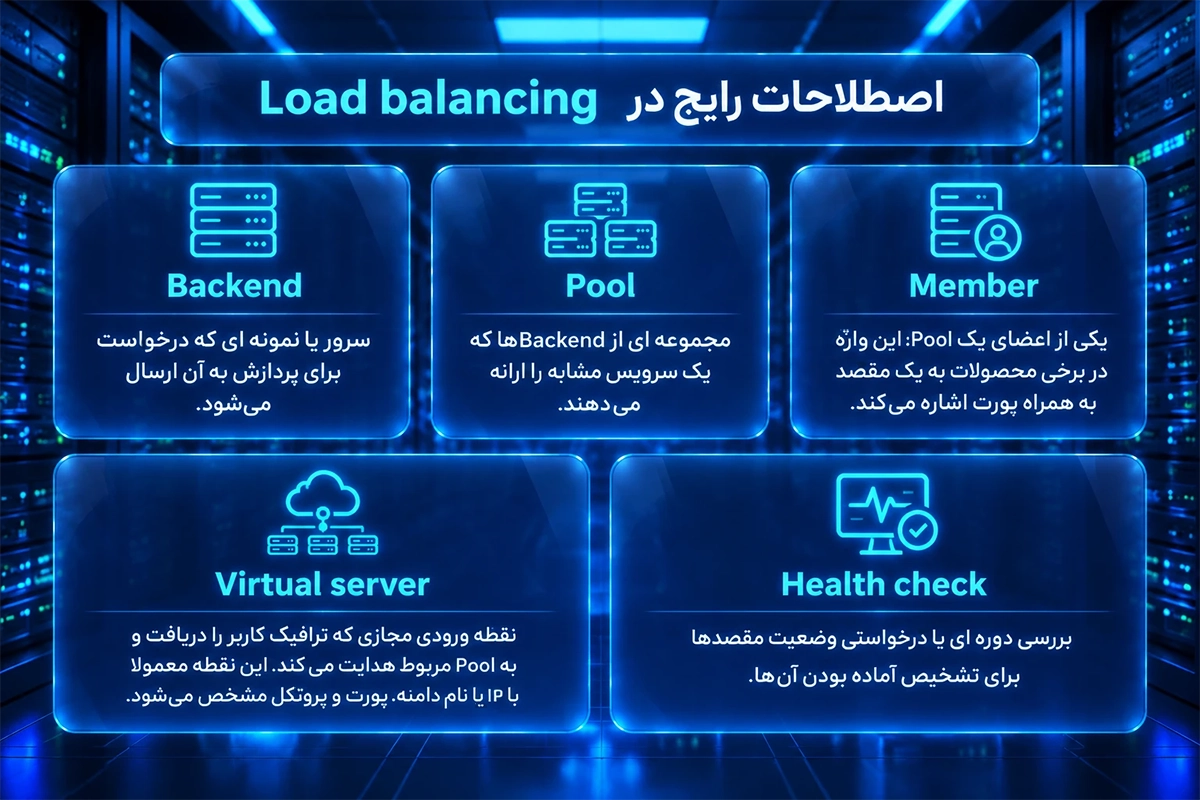
اصطلاحات رایج در Load balancing
اصطلاحات این حوزه ممکن است در محصولات مختلف کمی متفاوت باشند؛ بنابراین بهتر است آن ها را مفاهیم رایج بدانیم، نه تعریف های ثابت و یکسان برای همه سامانه ها.
- Backend: سرور یا نمونه ای که درخواست برای پردازش به آن ارسال می شود.
- Pool: مجموعه ای از Backendها که یک سرویس مشابه را ارائه می دهند.
- Member: یکی از اعضای یک Pool؛ این واژه در برخی محصولات به یک مقصد به همراه پورت اشاره می کند.
- Virtual server: نقطه ورودی مجازی که ترافیک کاربر را دریافت و به Pool مربوط هدایت می کند. این نقطه معمولا با IP یا نام دامنه، پورت و پروتکل مشخص می شود.
- Health check: بررسی دوره ای یا درخواستی وضعیت مقصدها برای تشخیص آماده بودن آن ها.
برای نمونه، ممکن است یک Pool شامل چند سرور وب باشد که همگی یک سایت را ارائه می کنند. لود بالانسر ترافیک مربوط به آن سایت را میان سرورهای سالم همین Pool توزیع می کند.
مقالات دیگر: ارور 500 در سایت؛ دلایل ایجاد و روش های رفع آن
انواع Load balancing
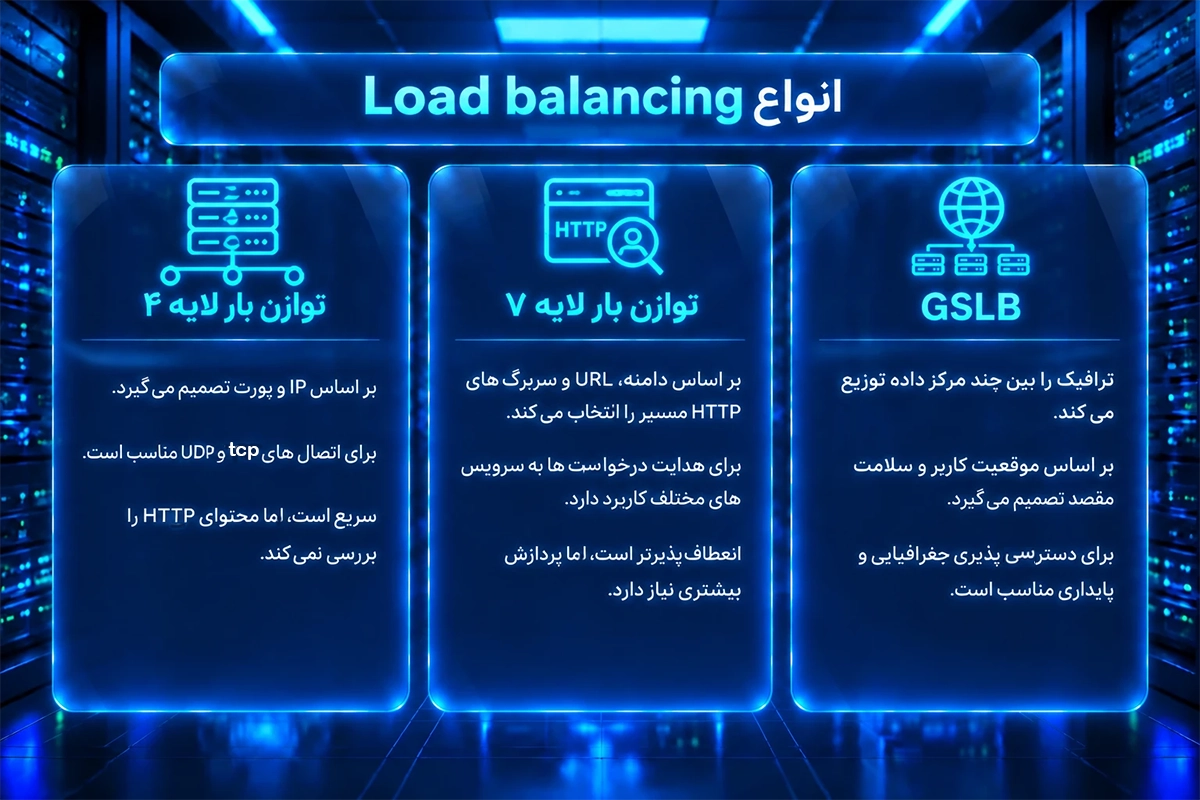
انواع Load balancing عبارتند از :
توازن بار لایه ۴
توازن بار لایه ۴ یا L4 Load balancing بر اساس اطلاعات شبکه و انتقال، مانند IP مبدا، IP مقصد و پورت تصمیم می گیرد. این روش معمولا محتوای درخواست HTTP را بررسی نمی کند و برای توزیع اتصال های TCP یا UDP کاربرد دارد.
به دلیل بررسی کمتر اطلاعات برنامه، L4 می تواند برای سناریوهایی مناسب باشد که به مسیریابی بر اساس محتوای درخواست نیاز ندارند.
توازن بار لایه ۷
توازن بار لایه ۷ یا L7 Load balancing اطلاعات سطح برنامه را هم بررسی می کند. برای نمونه، در ترافیک HTTP می تواند بر اساس نام دامنه، مسیر URL یا بعضی سربرگ ها تصمیم بگیرد درخواست به کدام سرویس یا Pool فرستاده شود.
برای مثال، درخواست های مربوط به /api می توانند به سرورهای API بروند و درخواست های مربوط به تصاویر به سرویسی جداگانه هدایت شوند. این نوع مسیریابی امکانات بیشتری دارد، اما معمولا به پردازش و پیکربندی پیچیده تری نیاز دارد.
GSLB
Global Server Load Balancing یا GSLB برای هدایت ترافیک میان چند مرکز داده، منطقه جغرافیایی یا محل استقرار سرویس به کار می رود. انتخاب مقصد می تواند بر اساس موقعیت کاربر، وضعیت مراکز داده، سیاست های سازمان یا روش های فنی مختلف انجام شود.
GSLB فقط ترکیب L4 و L7 نیست و پیاده سازی آن ممکن است از DNS، مسیریابی شبکه یا سازوکارهای دیگر استفاده کند. هدف آن معمولا هدایت کاربران به یک محل مناسب و کمک به توزیع ترافیک در سطح گسترده است.
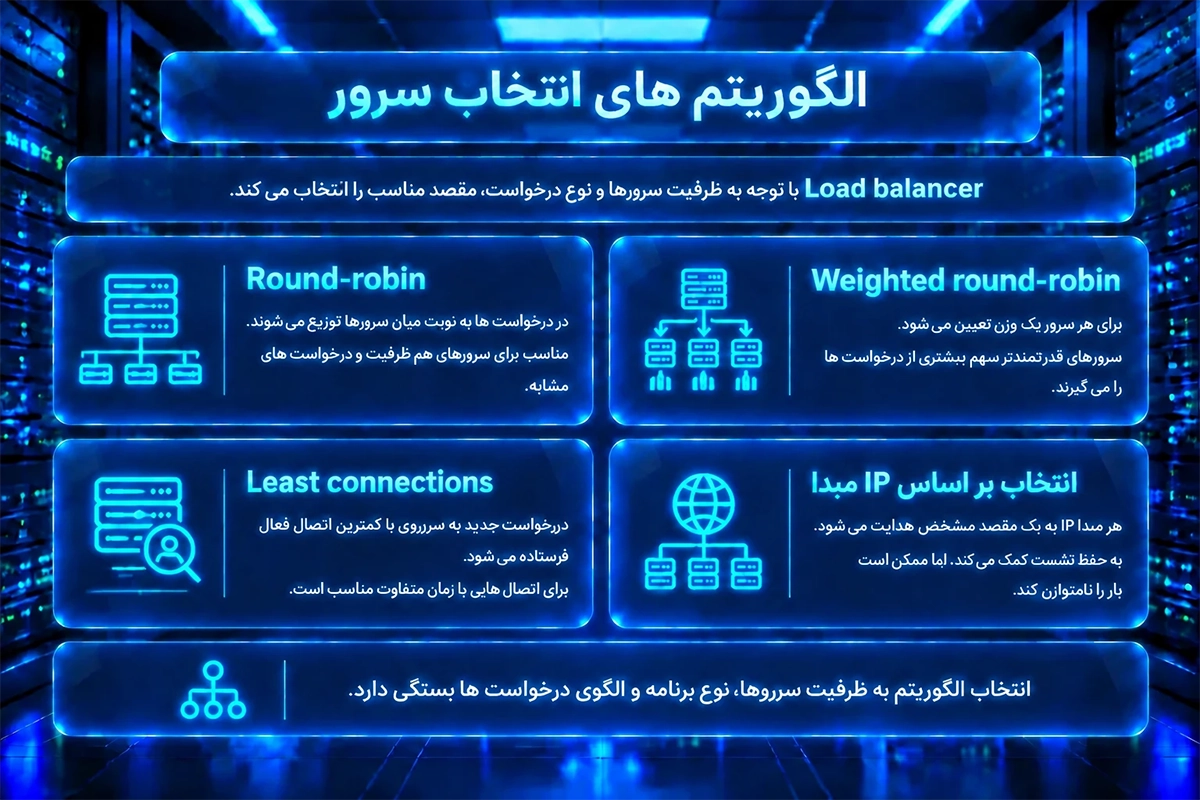
الگوریتم های انتخاب سرور
Load balancer برای انتخاب مقصد از الگوریتم های مختلفی استفاده می کند. انتخاب روش مناسب به نوع برنامه، ظرفیت سرورها و الگوی درخواست ها بستگی دارد.
Round-robin
در روش Round-robin، مقصدها به ترتیب انتخاب می شوند. پس از رسیدن نوبت به آخرین سرور، انتخاب دوباره از ابتدای فهرست ادامه پیدا می کند. این روش ساده است و زمانی کاربرد دارد که سرورها ظرفیت نزدیک به هم داشته باشند و درخواست ها نیز تفاوت زیادی از نظر پردازش نداشته باشند.
Weighted round-robin
در این روش، برای هر سرور وزن تعیین می شود. سروری که ظرفیت بیشتری دارد می تواند سهم بالاتری از درخواست ها را دریافت کند. این روش برای محیط هایی مناسب است که همه سرورها توان پردازشی یکسانی ندارند.
Least connections
در روش Least connections، درخواست یا اتصال جدید به مقصدی فرستاده می شود که در آن لحظه اتصال های فعال کمتری دارد. این الگوریتم می تواند زمانی مفید باشد که مدت اتصال ها متفاوت است؛ اما تعداد اتصال ها همیشه معیار کاملی برای سنجش بار واقعی پردازنده یا حافظه نیست.
انتخاب بر اساس IP مبدا
در این روش، درخواست های یک IP مبدا به یک مقصد مشخص هدایت می شوند. این کار می تواند در برخی سناریوها به حفظ نشست کمک کند، اما اگر چند کاربر پشت یک IP مشترک باشند، ممکن است همه آن ها به یک سرور هدایت شوند. در نتیجه، بار میان سرورها به شکل نامتوازن توزیع می شود.
برخی Load balancerها الگوریتم های دیگری نیز دارند؛ مانند انتخاب بر اساس وزن، وضعیت سرور، معیارهای پاسخ گویی یا ترکیبی از چند معیار. همچنین بعضی روش ها مقصد را برای هر اتصال انتخاب می کنند و بعضی قابلیت ها می توانند در سطح درخواست تصمیم بگیرند.
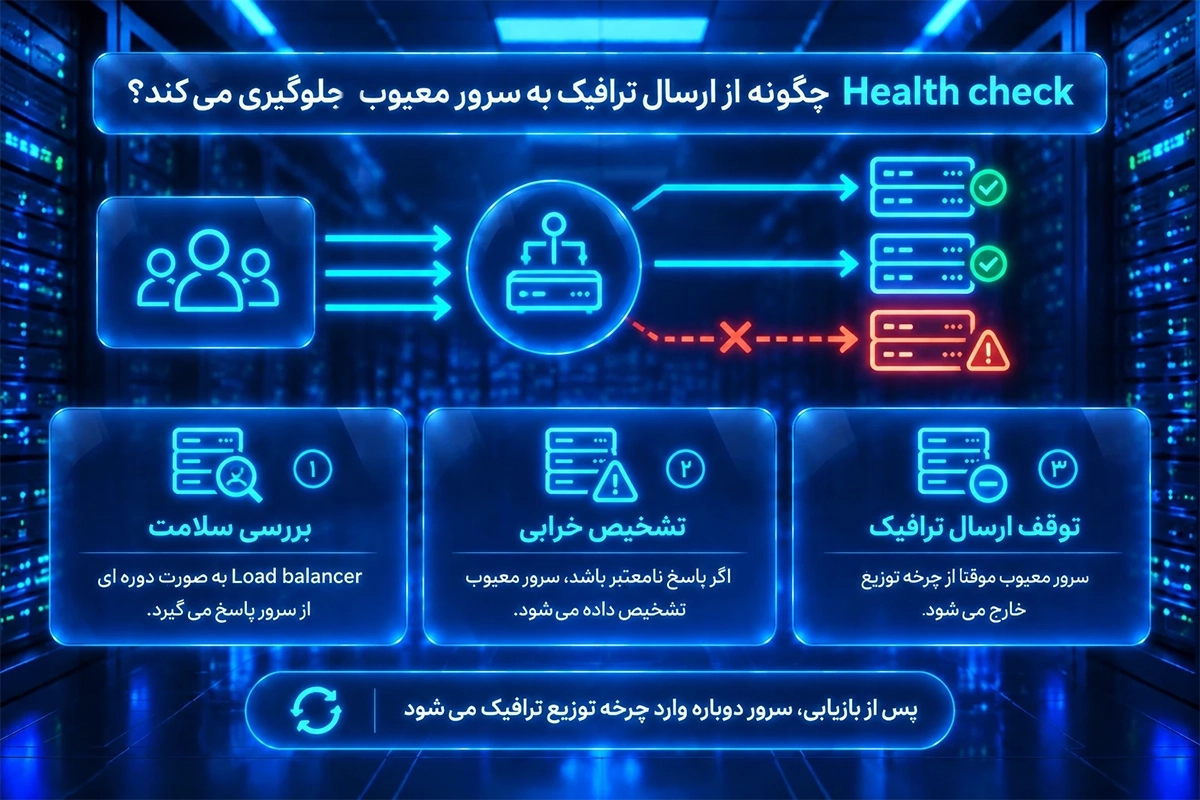
Health check چگونه از ارسال ترافیک به سرور معیوب جلوگیری می کند؟
Load balancer معمولا با Health check آماده بودن سرورها یا سرویس ها را بررسی می کند. اگر یک مقصد پاسخ مورد انتظار را ندهد یا از دسترس خارج شود، لود بالانسر می تواند آن را موقتا از Pool کنار بگذارد و درخواست های جدید را به مقصدهای آماده بفرستد.
بررسی سلامت می تواند در سطوح مختلف انجام شود: از بررسی دسترسی شبکه و باز بودن پورت تا ارسال درخواست کاربردی و بررسی پاسخ. پاسخ به Ping به تنهایی نشان نمی دهد که برنامه وب درست کار می کند؛ ممکن است سرور در شبکه قابل دسترس باشد، اما سرویس مورد نیاز دچار خطا شده باشد.
Health check باید تا حد امکان همان قابلیتی را بررسی کند که کاربران به آن نیاز دارند. اگر دو سرویس روی یک سرور مستقل از هم باشند، خرابی یکی از آن ها نباید بدون دلیل باعث خارج شدن سرویس دیگر از Pool شود. تصمیم درست به وابستگی های برنامه بستگی دارد.
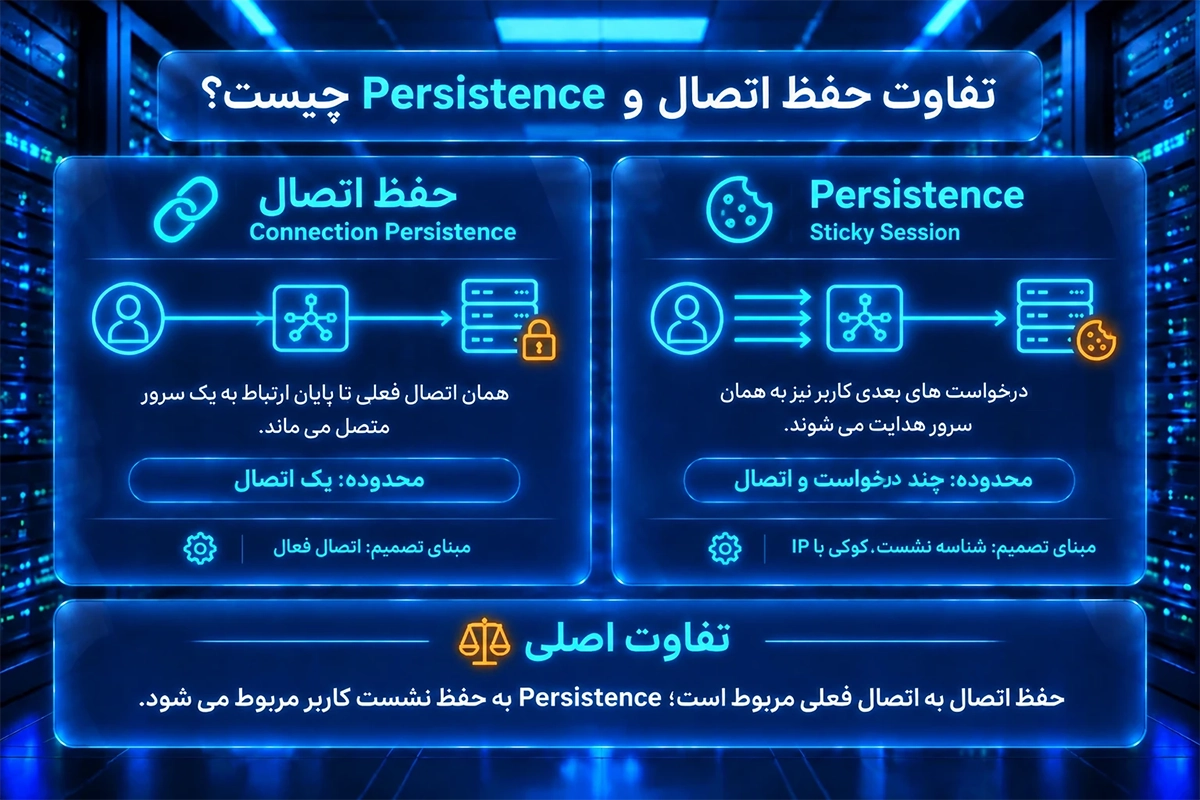
تفاوت حفظ اتصال و Persistence چیست؟
حفظ اتصال به این معناست که بسته های یک اتصال فعال به همان مقصد پشتیبان مربوط به آن اتصال برسند. برای مثال، در یک اتصال TCP باز، بسته های رفت و برگشت باید به درستی میان کاربر و سرور جابه جا شوند.
Persistence یا چسبندگی نشست زمانی مطرح می شود که چند اتصال یا درخواست جداگانه باید برای مدتی به همان سرور هدایت شوند. بعضی برنامه ها ممکن است وضعیت کاربر را روی همان سروری نگه دارند که درخواست اول را پردازش کرده است. در این شرایط، هدایت درخواست بعدی به سرور دیگری ممکن است مشکل ایجاد کند.
Persistence می تواند بر اساس IP مبدا، کوکی یا اطلاعات نشست پیاده سازی شود. روش انتخابی به برنامه و Load balancer بستگی دارد. استفاده از IP مبدا ممکن است کاربران پشت NAT یا Proxy را به اشتباه یک کاربر در نظر بگیرد. در طراحی های مقیاس پذیر، گاهی وضعیت نشست را در ذخیره سازی مشترک نگه می دارند تا برنامه برای ادامه کار به یک سرور خاص وابسته نباشد.
استفاده از HTTP Keep-alive نیز با Persistence یکسان نیست. Keep-alive امکان استفاده مجدد از یک اتصال را فراهم می کند، اما لزوما درخواست های یک کاربر را در اتصال های جداگانه به یک سرور ثابت نمی فرستد.
مزایا و محدودیت های Load balancing
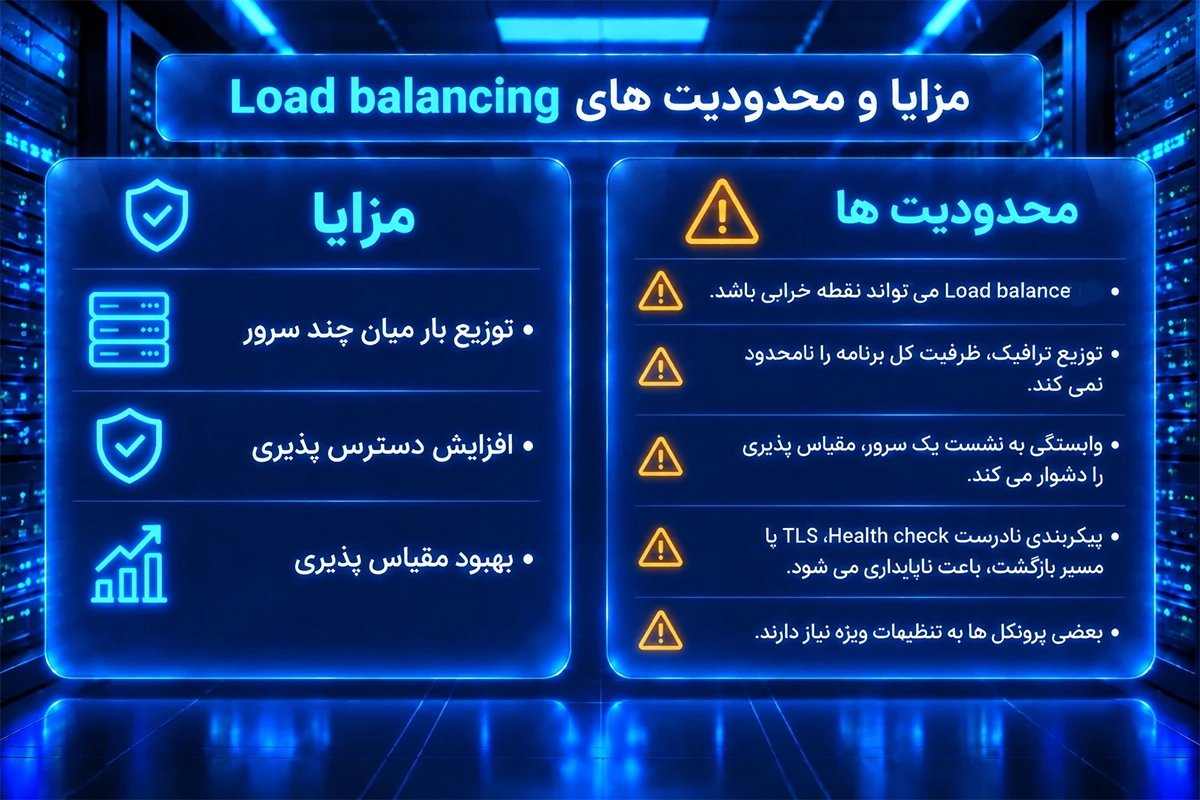
توازن بار می تواند ظرفیت سرویس را افزایش دهد، فشار را میان چند مقصد پخش کند و هنگام خرابی یک سرور، از ارسال درخواست های جدید به آن جلوگیری کند. همچنین در برخی معماری ها، امکان توزیع ترافیک میان مناطق یا مراکز داده را فراهم می کند.
با این حال، چند نکته مهم را باید در نظر گرفت:
- خود Load balancer نیز می تواند به نقطه خرابی تبدیل شود؛ سرویس های مهم به طراحی افزونه و در دسترس بالا نیاز دارند.
- توزیع ترافیک به تنهایی ظرفیت کل برنامه را نامحدود نمی کند.
- نشست هایی که به یک سرور وابسته اند، مدیریت مقیاس پذیری را دشوارتر می کنند.
- پیکربندی نادرست Health check، TLS یا مسیر بازگشت می تواند باعث قطعی یا رفتار ناپایدار شود.
- بعضی پروتکل ها و برنامه ها برای کار با Load balancer به تنظیمات ویژه نیاز دارند.
نکات امنیتی در استفاده از Load balancer
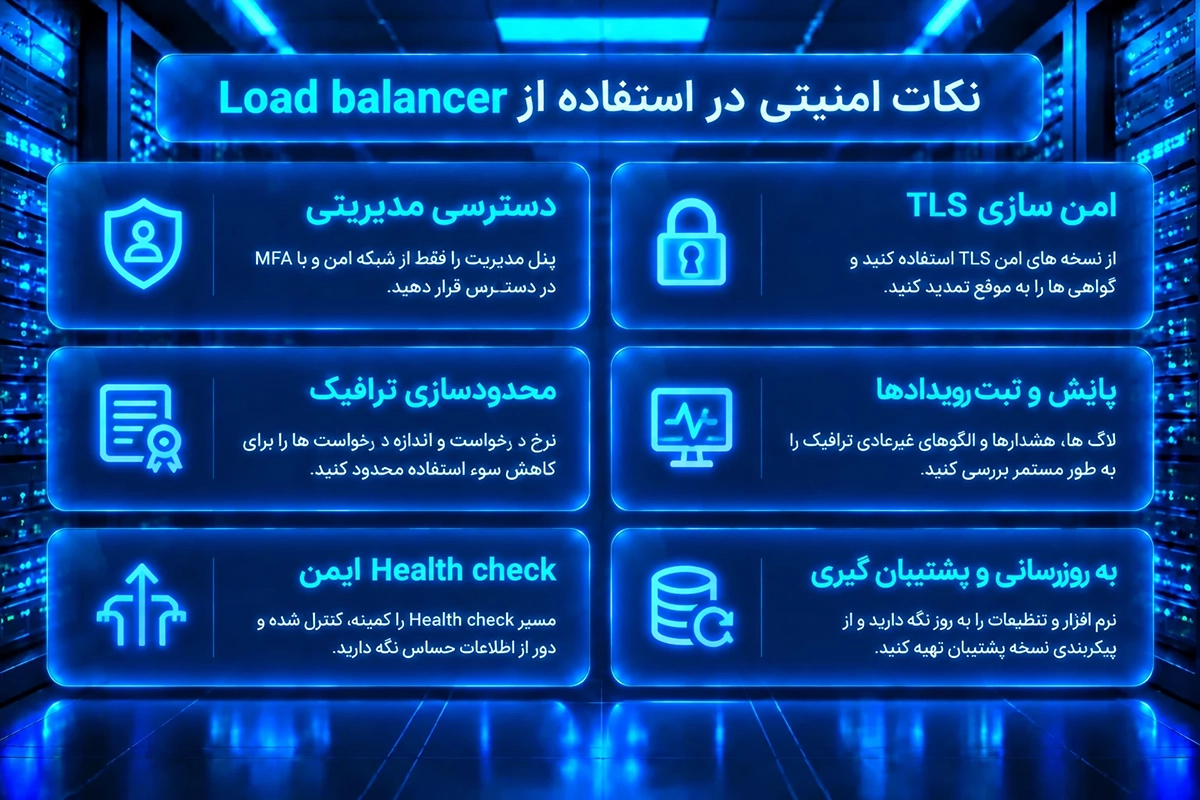
لود بالانسر می تواند بخشی از معماری امنیتی سرویس باشد، اما جایگزین همه تدابیر امنیتی نیست. در صورت استفاده از TLS، باید مشخص شود ارتباط رمزگذاری شده در Load balancer پایان می یابد یا تا سرور پشتیبان ادامه پیدا می کند. این انتخاب بر حفظ حریم خصوصی، مدیریت گواهی ها و امکان بررسی ترافیک تاثیر دارد.
همچنین دسترسی مدیریتی به Load balancer باید محدود باشد و اطلاعات حساس کاربران فقط در حد نیاز پردازش شود. برای حفظ نشست، معمولا باید از سازوکارهای مشخص مانند کوکی یا شناسه نشست استفاده کرد؛ دسترسی به رمز عبور کاربران روش مناسبی برای این کار نیست.
جمع بندی
Load balancing روشی برای توزیع درخواست ها یا اتصال ها میان چند سرور یا نمونه از یک سرویس است. Load balancer بر اساس الگوریتم انتخاب، وضعیت سرورها و قواعد مسیریابی، ترافیک را به مقصدهای مناسب هدایت می کند. L4، L7 و GSLB از مدل های رایج آن هستند و هر کدام برای نیازهای متفاوتی به کار می روند.
برای استفاده موثر از توازن بار، باید ظرفیت سرورها، نوع برنامه، نحوه نگهداری نشست و سازوکار بررسی سلامت را در نظر گرفت. همچنین در سرویس های مهم، خود Load balancer باید به شکلی طراحی شود که به نقطه خرابی تبدیل نشود.
سوالات متداول
آیا Load balancer باعث افزایش سرعت سایت می شود؟
Load balancing می تواند با توزیع بهتر ترافیک و جلوگیری از شلوغ شدن یک سرور، به بهبود پاسخ گویی کمک کند. اما سرعت سایت به عوامل دیگری مانند کد برنامه، پایگاه داده، شبکه و کیفیت سرورها نیز وابسته است.
آیا برای Load balancing حتما به چند سرور فیزیکی نیاز است؟
خیر. مقصدها می توانند سرور فیزیکی، ماشین مجازی، کانتینر یا نمونه های مختلف یک سرویس باشند. مهم این است که چند مقصد آماده برای پردازش درخواست ها وجود داشته باشد.
تفاوت L4 و L7 چیست؟
L4 معمولا بر اساس اطلاعات شبکه و انتقال، مانند IP و پورت، ترافیک را هدایت می کند. L7 می تواند اطلاعات سطح برنامه، مانند مسیر URL یا نام میزبان را هم بررسی کند.
اگر یکی از سرورها از کار بیفتد، چه اتفاقی می افتد؟
اگر Health check خرابی را تشخیص دهد، Load balancer می تواند مقصد معیوب را از فهرست سرورهای آماده خارج کند و درخواست های جدید را به مقصدهای سالم بفرستد. نتیجه دقیق به تنظیمات و وضعیت سایر سرورها بستگی دارد.
آیا NAT در همه انواع Load balancing استفاده می شود؟
خیر. بعضی معماری ها از NAT استفاده می کنند، اما در برخی دیگر Load balancer به شکل پروکسی عمل می کند یا از روش های دیگری برای هدایت ترافیک استفاده می شود.