







امروز بخش بزرگی از کار، آموزش، خرید، بانکداری و حتی تفریح ما روی اینترنت انجام میشود. اما اینترنت دقیقاً چیست و چطور کار میکند؟ اگر بخواهیم ساده بگوییم: اینترنت یک شبکهی جهانی از شبکههاست؛ میلیونها شبکهی کوچک و بزرگ در سراسر دنیا که بهکمک استانداردهای مشترک به هم وصل شدهاند و «یک کلِ یکپارچه» را میسازند.
اینترنت چیست؟
اینترنت (Internet) مجموعهای جهانی از شبکههای کامپیوتری است که با استفاده از پروتکلهای مشترک (بهویژه خانوادهی TCP/IP) به یکدیگر متصلاند. این اتصال از مسیرهای گوناگون برقرار میشود:
- کابلهای فیبر نوری زمینی و زیردریایی
- امواج رادیویی و لینکهای مایکروویو
- ماهوارهها (ارتباطات ثابت و منظومههای ماهوارهای نوین)
هر دستگاه متصل (از موبایل و لپتاپ تا سرورهای بزرگ) بخشی از این شبکهی عظیم است و با دستگاههای دیگر بستههای داده (Packet) رد و بدل میکند.
تاریخچهی خیلی خلاصه از اینترنت
- ۱۹۶۹: ایجاد ARPANET توسط آژانس پروژههای تحقیقاتی پیشرفتهی دفاعی آمریکا (ARPA)؛ نخستین شبکهی بستهمبدل.
- دهه ۸۰: رشد شبکهها و تدوین استانداردهای کلیدی TCP/IP.
- ۱۹۸۹–۱۹۹۱: «تیم برنرز-لی» وب جهانگستر (WWW)، زبان HTML و پروتکل HTTP را معرفی کرد؛ وب، اینترنت را برای عموم قابل استفاده کرد.
- از آن زمان تا امروز: افزایش نمایی کاربران، خدمات و ظرفیت زیرساختها.
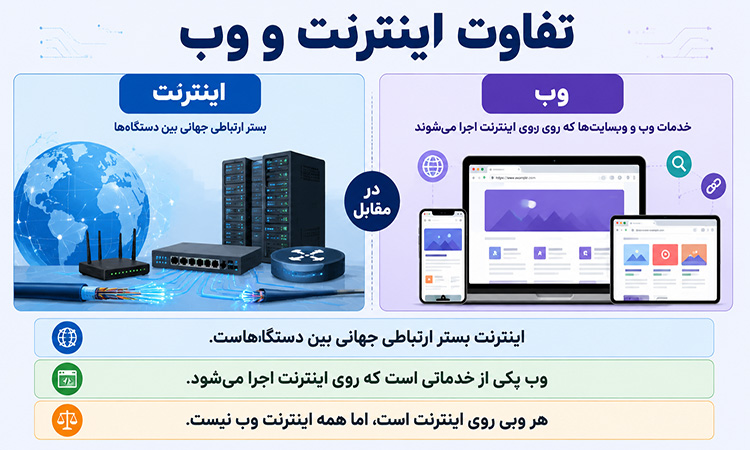
نکته: وب (WWW) خودِ اینترنت نیست؛ «وب» یکی از سرویسهایی است که روی اینترنت اجرا میشود (مثل ایمیل، VoIP، FTP و…).
اینترنت با «وب» چه فرقی دارد؟
- اینترنت: زیرساخت ارتباطی شبکهای از شبکهها، کابلها، روترها و پروتکلها.
- وب (WWW): مجموعهای از اسناد و سرویسها که از طریق پروتکل HTTP/HTTPS روی اینترنت در دسترساند.
مثال: برق، زیرساخت است؛ لامپ، وسیلهای که از آن استفاده میکند.
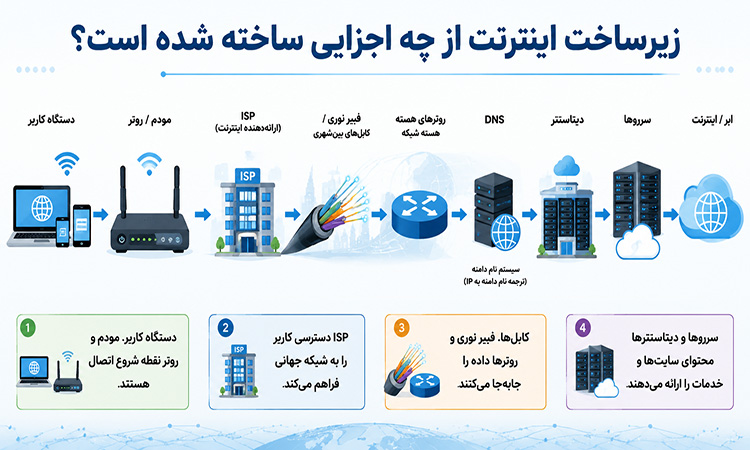
زیرساخت اینترنت از چه اجزایی ساخته شده است؟
- ستون فقرات (Backbone): شبکههای پرظرفیت فیبر نوری که قارهها و کشورها را به هم وصل میکنند اغلب با سرعتهای چند ده تا چند صد گیگابیت بر ثانیه و حتی ترابیتی. کابلهای زیردریایی حلقهی حیاتی اتصال بین قارهها هستند.
- نقاط تبادل ترافیک (IXP/NAP): مکانهایی که در آنها شبکهها و ISPهای مختلف بهصورت مستقیم به هم Peering میدهند تا ترافیکشان را با کمترین تأخیر جابهجا کنند. این تبادل، هزینهی «ترانزیت» را کاهش میدهد و کیفیت را بالا میبرد.
- شبکههای ارائهدهندهی خدمات (ISP/Tier-1/2/3):
• Tier-1: به همهی اینترنت دسترسی بیهزینهی ترانزیت دارند (فقط Peering).
• Tier-2/3: بخشی از ترافیک را از بالادستی میخرند (Transit) و بخشی را Peering میکنند.
کاربر خانگی معمولاً به یک ISP محلی متصل است. - مراکز داده (Data Center) و سرورها
جایی که وبسایتها، پایگاهدادهها، اپلیکیشنها و سرویسهای ابری میزبانی میشوند. هزاران رکِ سرور با برق پشتیبان، سرمایش و امنیت فیزیکی/منطقی. - شبکهی توزیع محتوا (CDN)
شرکتهایی مثل Cloudflare/Akamai/… نسخههای کشِ محتوا را نزدیک کاربر نگه میدارند تا تأخیر (Latency) کم و سرعت بارگذاری زیاد شود.
اینترنت چگونه کار میکند؟ (سفر یک صفحهی وب)
برای درک ساده و عملی نحوهی کار اینترنت، بیایید یک مثال واقعی را دنبال کنیم:
فرض کنید آدرس https://example.com را در مرورگر خود (مثل Chrome یا Firefox) تایپ کرده و کلید Enter را میزنید.
در ظاهر، تنها در کسری از ثانیه صفحه باز میشود، اما در پشتصحنه دهها فرآیند پیچیدهی شبکهای اتفاق میافتد تا این ارتباط بین شما و سرور برقرار شود.
1. تبدیل نام به نشانی (DNS Lookup)
مرورگر شما ابتدا باید بداند که «example.com» روی کدام سرور در اینترنت قرار دارد.
در اینجا وارد دنیای DNS (Domain Name System) میشویم — چیزی شبیه دفترچه تلفن جهانی اینترنت.
مرورگر از یک حلّال DNS (Resolver) میخواهد نام دامنه را به آدرس IP تبدیل کند؛ مثلاً:
example.com → 93.184.216.34
اگر پاسخ در کش (Cache) سیستم، روتر یا ISP شما موجود نباشد، پرسوجو از چند سرور بالادستی عبور میکند تا سرور معتبر دامنه را پیدا کند.
در پایان، IP سرور مقصد به مرورگر بازگردانده میشود.
بدون DNS، باید برای ورود به هر سایت، عدد IP آن را بهخاطر میسپردیم — مثل شماره تلفن بهجای نام!
2. مسیریابی بستهها در اینترنت (Routing)
اکنون مرورگر شما مقصد را میشناسد، اما باید راه رسیدن به آن را پیدا کند.
این کار را پروتکلهای مسیریابی (Routing Protocols) انجام میدهند.
ابتدا بستههای داده از رایانهی شما به روتر خانگی یا مودم میرسند. سپس از طریق شبکهی ISP (ارائهدهنده اینترنت) شما، به یکی از شبکههای بزرگتر منتقل میشوند.
در مسیر، دادهها از چندین روتر بینراهی (Hop) عبور میکنند. هر روتر بسته را بررسی کرده و تصمیم میگیرد از کدام مسیر آن را بفرستد تا به مقصد برسد.
در سطح جهانی، این تصمیمگیریها با استفاده از پروتکل BGP (Border Gateway Protocol) انجام میشود که مسیرهای بهینه را بین شبکههای مختلف (AS) مبادله میکند.
اگر مسیر شلوغ باشد یا یکی از لینکها از کار بیفتد، BGP بهصورت خودکار مسیر جایگزین پیدا میکند — درست مثل اپلیکیشنهای مسیریابی در دنیای واقعی.
3. برقراری اتصال (TCP / QUIC و TLS)
پس از پیدا شدن مسیر، حالا باید ارتباط واقعی بین مرورگر شما و سرور مقصد برقرار شود.
در گذشته، این کار با پروتکل TCP (Transmission Control Protocol) انجام میشد که وظیفهاش اطمینان از تحویل کامل و درست دادهها بود.
در نسخههای جدید وب، پروتکل QUIC (Quick UDP Internet Connections) جایگزین TCP شده است که سریعتر و امنتر کار میکند.
اگر وبسایت از HTTPS استفاده کند (که امروزه تقریباً همهی سایتها چنین هستند)، مرورگر در ابتدا یک Handshake رمزنگاری (TLS Handshake) با سرور انجام میدهد.
در این فرآیند، مرورگر و سرور کلیدهای رمزنگاری رد و بدل میکنند تا مطمئن شوند ارتباطشان امن و محرمانه است.
نتیجهی این مرحله: یک کانال ارتباطی رمزگذاریشده و مطمئن بین شما و سرور برقرار میشود.
این رمزنگاری باعث میشود هیچکس در مسیر (حتی ISP شما) نتواند محتوای واقعی دادهها را ببیند.
4. ارسال درخواست و دریافت محتوا (HTTP)
اکنون ارتباط امن برقرار شده و مرورگر شما میتواند درخواست خود را ارسال کند.
مرورگر، یک درخواست HTTP یا HTTPS شامل اطلاعاتی مانند نوع مرورگر، زبان، کوکیها و مسیر صفحه (مثلاً /index.html) به سرور میفرستد.
سرور مقصد این درخواست را پردازش میکند و پاسخ میدهد — معمولاً با فایلهای HTML، CSS، JavaScript، تصاویر و سایر منابع مورد نیاز.
این فایلها در قالب بستههای IP ارسال میشوند و مرورگر شما آنها را دوباره به هم متصل میکند (Reassemble). سپس، با پردازش HTML و CSS، صفحه را برای شما رندر میکند.
اگر صفحه شامل منابع خارجی باشد (مثلاً فونت یا تصویر از دامنهای دیگر)، برای هر کدام درخواست جداگانهای ارسال میشود.
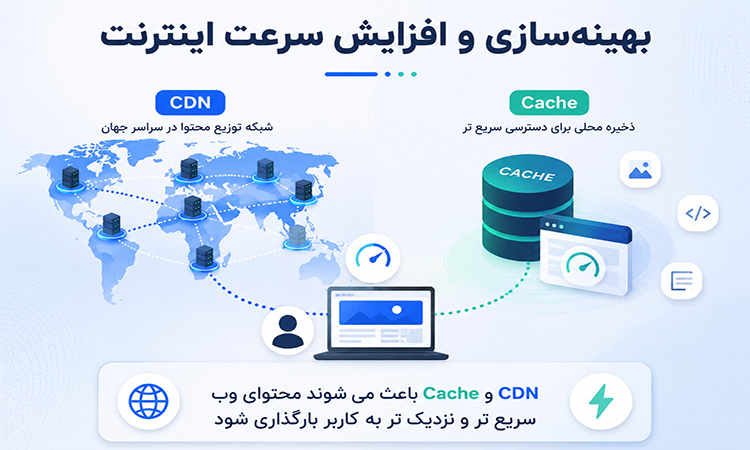
5. بهینهسازی و افزایش سرعت (Cache و CDN)
برای اینکه صفحات سریعتر بارگذاری شوند، اینترنت از چندین تکنیک بهینهسازی استفاده میکند:
- کش (Cache): مرورگر، فایلهایی که قبلاً دریافت کرده را در حافظهی محلی ذخیره میکند.
در بازدید بعدی از همان سایت، دیگر نیازی نیست دوباره تمام دادهها را دانلود کند—تنها بخشهای جدید بارگذاری میشوند. - شبکه توزیع محتوا (CDN): سایتهای بزرگ فایلهای خود را روی شبکهای از سرورهای جهانی ذخیره میکنند. وقتی شما وارد سایت میشوید، نزدیکترین سرور از نظر جغرافیایی (که به آن Edge Server میگویند) پاسخ میدهد. این کار زمان پاسخ را به شدت کاهش میدهد و ترافیک روی سرور اصلی سبکتر میشود.
- کش میانی (Proxy / Gateway): شرکتها یا ISPها گاهی از پراکسیها برای ذخیرهی محتوای پرتکرار استفاده میکنند تا مصرف پهنای باند کاهش یابد و سرعت بالا برود.
سه مفهوم کلیدی در عملکرد اینترنت
| مفهوم | تعریف ساده | مثال کاربردی |
| Latency (تأخیر) | زمان رفتوبرگشت یک بسته بین شما و سرور | هرچه کمتر، سریعتر بارگذاری |
| Bandwidth (پهنای باند) | حداکثر ظرفیت لینک ارتباطی برای انتقال داده | جادهی عریضتر = عبور داده بیشتر |
| Throughput (نرخ مؤثر داده) | مقدار واقعی دادهای که در واحد زمان منتقل میشود | گاهی کمتر از پهنای باند، به دلیل ترافیک و ازدحام |
هر سه فاکتور در تجربهی اینترنتی شما تأثیر مستقیم دارند. حتی اگر پهنای باند بالایی داشته باشید، تأخیر زیاد (مثلاً بهدلیل فاصله جغرافیایی) باعث میشود وبسایت دیر باز شود.
مفاهیم بنیادین اینترنت
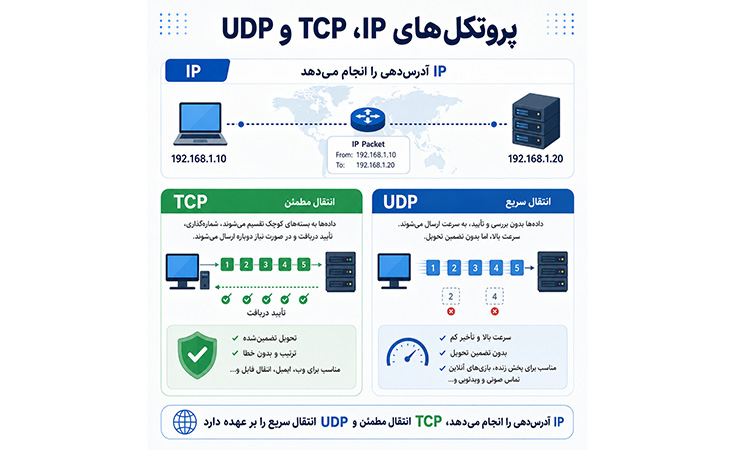
پروتکل اینترنت (IP) و TCP/UDP
- IP: بستهها را آدرسدهی و ارسال میکند (IPv4 و IPv6).
- TCP: ارتباط مطمئن، ترتیبی و قابلاعتماد (برای وب، ایمیل…).
- UDP: بدون تضمین تحویل، سریع و سبک (برای ویدئوی زنده، بازی آنلاین…).
آدرس IP
شناسهی یکتا برای هر واسط شبکه.
- IPv4 مثل 203.0.113.7 (۴ بخش ۰–۲۵۵)
- IPv6 مثل 2001:db8::1 (فضای آدرس بسیار بزرگتر)
DNS (سامانهی نام دامنه)
دایرکتوری اینترنت: نام دامنه مثل example.com را به IP تبدیل میکند.
- Resolver بازگشتی (سمت کاربر/ISP/گوگل/کلودفلر)
- Authoritative (سمت صاحب دامنه جایی که رکوردها تعریف شدهاند)
URL یا آدرس
نشانی یکتای یک منبع در وب (پروتکل + نام میزبان + مسیر + پارامترها).
کلاینت و سرور
- Server: ماشین همیشهروشن که سرویس ارائه میدهد (وب، ایمیل، فایل…).
- Client: دستگاه کاربر که از سرویس استفاده میکند (مرورگر، اپلیکیشن).
پهنایباند (Bandwidth)
حداکثر ظرفیت لینک ارتباطی (مثلاً ۱۰۰ Mbps). با تأخیر فرق دارد؛ اینترنت سریع لزوماً فقط به پهنایبند بالا نیست—تاخیر کم هم حیاتی است.
سلسلهمراتب اتصال تا اینترنت
هر دستگاهِ شما عضو یک LAN (مثلاً وایفای خانه) است. روتر شما از طریق WAN به ISP وصل میشود. ISPها به شبکههای بزرگتر متصلاند؛ شبکههای بزرگ از طریق IXP/NAP با هم تبادل میکنند؛ ستونفقرات فیبر نوری قارهها کشورها را پیوند میدهد. این «شبکهای از شبکهها» با قواعد مشترک (BGP، TCP/IP) کار میکند بدون یک مرکزِ کنترلکنندهی مطلق.
امنیت روی اینترنت
امنیت در فضای اینترنت، یکی از مهمترین مباحث دنیای دیجیتال است. هر زمان که وارد یک وبسایت میشویم، ایمیل ارسال میکنیم یا فایلی را دانلود مینماییم، دادههای ما از مسیرهای متعددی در شبکه عبور میکنند. اگر این دادهها رمزنگاری نشده باشند یا از مسیرهای ناامن بگذرند، امکان جعل، سرقت یا دستکاری اطلاعات وجود دارد.
برای حفظ امنیت، پروتکلها و فناوریهای مختلفی در سطح کاربر و شبکه به کار گرفته میشوند که مهمترین آنها عبارتاند از:
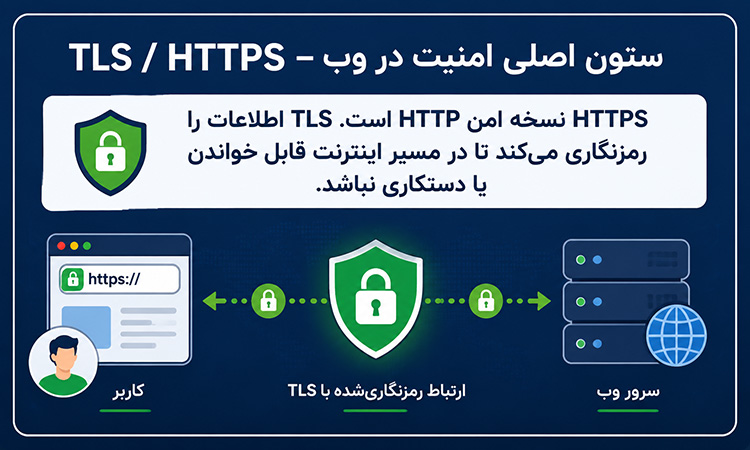
TLS HTTPS ستون اصلی امنیت در وب
پروتکل TLS (Transport Layer Security) نسخهی بروزشدهی SSL است و وظیفه دارد ارتباط بین مرورگر و وبسرور را رمزنگاری کند.
زمانی که در نوار آدرس مرورگر، علامت 🔒 یا عبارت HTTPS را میبینید، یعنی ارتباط شما از طریق TLS امن است.
در این حالت:
- دادههایی مانند اطلاعات ورود، رمزعبور یا شماره کارت بانکی، رمزنگاری شده و در طول مسیر قابل خواندن نیستند.
- مرورگر میتواند هویت سرور را از طریق گواهینامه SSL/TLS تأیید کند تا مطمئن شود به سایت اصلی متصل شدهاید، نه به سایتی جعلی (مانند فیشینگ).
- تمامیت داده حفظ میشود؛ یعنی فایلها یا صفحات در مسیر انتقال دستکاری نمیشوند.
نکته: وب سایت هایی که هنوز از HTTP استفاده میکنند، در مرورگرها «ناامن» (Not Secure) علامتگذاری میشوند. برای خرید ssl کلیک کنید.
DNSSEC محافظت از سامانه نام دامنه
DNSSEC (Domain Name System Security Extensions) مجموعهای از افزونههای امنیتی برای سیستم نام دامنه است.
در حالت عادی، پاسخهای DNS قابل جعلاند؛ یعنی مهاجم میتواند کاربر را به وبسایت جعلی هدایت کند.
DNSSEC با استفاده از امضای دیجیتال رمزنگاریشده، تضمین میکند که پاسخ دریافتی واقعاً از سرور معتبر دامنه آمده و در مسیر تغییر نکرده است.
به زبان ساده، DNSSEC همان کاری را برای دامنه انجام میدهد که HTTPS برای سایت میکند؛ یعنی اصالت و یکپارچگی پاسخ را تضمین میکند.
DoH و DoT رمزنگاری پرسوجوهای DNS
در بیشتر شبکهها، پرسوجوی DNS بهصورت متن ساده (Plain Text) ارسال میشود. این یعنی ارائهدهنده اینترنت یا فردی در همان شبکه میتواند ببیند شما چه سایتهایی را جستوجو میکنید.
برای حل این مشکل، دو فناوری معرفی شدهاند:
- DoH (DNS over HTTPS): پرسوجوهای DNS داخل تونل HTTPS ارسال میشوند.
- DoT (DNS over TLS): از رمزنگاری TLS در پورت اختصاصی (۸۵۳) استفاده میکند.
هر دو روش باعث میشوند حتی اگر کسی در شبکه ترافیک شما را شنود کند، نتواند دامنههایی را که بازدید میکنید شناسایی نماید.
مرورگرهایی مثل Chrome، Firefox و Edge و همچنین ویندوز ۱۱ از DoH پشتیبانی میکنند.
فایروال و NAT محافظان خط مقدم شبکه
Firewall یا دیواره آتش، سیستمی است که ترافیک ورودی و خروجی شبکه را فیلتر میکند.
فایروالها ممکن است نرمافزاری (روی ویندوز یا گوشی) یا سختافزاری (روی روتر و مودم) باشند.
کاربردها:
- جلوگیری از دسترسیهای غیرمجاز به سیستم شما.
- مسدود کردن پورتها یا پروتکلهای ناامن.
- شناسایی رفتارهای مشکوک در شبکه.
در کنار فایروال، فناوری NAT (Network Address Translation) نیز وجود دارد. NAT در مودم یا روتر خانگی شما اجرا میشود و باعث میشود دستگاههای داخل شبکه (مثل موبایل و لپتاپ) از یک آدرس IP عمومی مشترک استفاده کنند.
این کار علاوه بر صرفهجویی در IP، لایهای از حفاظت غیرمستقیم ایجاد میکند چون سیستمهای بیرونی بهطور مستقیم به دستگاههای شما دسترسی ندارند.
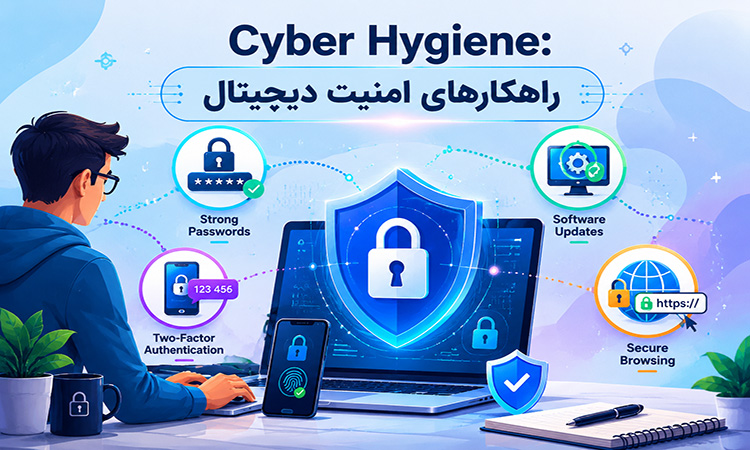
امنیت کاربر (Cyber Hygiene)
امنیت اینترنت تنها به فناوری محدود نمیشود؛ رفتار کاربر نقش حیاتی دارد. چند اقدام ساده اما مؤثر:
- بروزرسانی سیستمعامل و نرمافزارها: نسخههای جدید معمولاً حفرههای امنیتی قبلی را میبندند.
- احراز هویت دومرحلهای (2FA): حتی اگر رمز عبورتان لو برود، ورود بدون کد دوم ممکن نیست.
- استفاده از مدیر رمزعبور (Password Manager): برنامههایی مثل Bitwarden، 1Password یا KeePass رمزهای قوی میسازند و ذخیره میکنند.
- عدم استفاده از شبکههای عمومی ناامن: وایفایهای رایگان ممکن است ترافیک شما را شنود کنند؛ در این شرایط از VPN استفاده کنید.
- احتیاط در کلیک روی لینکها و فایلهای ناشناس: بسیاری از حملات فیشینگ از همین راه آغاز میشوند.
مثالی ساده از اینترنت در عمل
- شرکت «الف» یک ISP بزرگ است و در شهرهای مختلف POP دارد؛ مشتریان خانگی به نزدیکترین POP وصل میشوند.
- شرکت «ب» مجموعهای از مراکز داده و لینکهای فیبر داخلی دارد.
- برای ارتباط کاربران «الف» با سرویسهای «ب»، هر دو در یک IXP/NAP به هم Peering میدهند یا از مسیر «ترانزیت» عبور میکنند.
- نتیجه: بستههای شما از شبکهی خانگی تا سرویس مقصد، از چند «دامنهی اداری مستقل» عبور میکنند که با BGP به هم متصلاند.
اینترنت اشیاء (اشاره کوتاه)
وقتی سنسورها، دوربینها، لوازم خانگی و صنعتی به اینترنت متصل میشوند و داده ردوبدل میکنند، از IoT حرف میزنیم. این حوزه، چالشهای تازهای در امنیت، مقیاسپذیری و مدیریت ایجاد میکند.
پرسشهای متداول
- چرا گاهی ویدئویم با اینترنت «۱۰۰ مگ» گیر میکند؟
پهنایباند بالا تضمینِ تجربهی روان نیست. تأخیر، ازدحام مسیر، وضعیت سرور مقصد، وایفای شلوغ یا محدودیتهای خودِ سرویس میتواند عامل باشد. - تغییر DNS چه میکند؟
فقط «دفترچهی تلفن» شما را عوض میکند. شاید سرعت یافتن IP بهتر شود یا امنیت پاسخها بیشتر؛ اما محتوا، میزبانی یا سئوی سایت شما را تغییر نمیدهد. - CDN چرا مهم است؟
با کش کردن محتوا نزدیک کاربر، مسیر کوتاه و تأخیر کم میشود؛ نتیجه: لود سریعتر، مخصوصاً برای ویدئو تصویر دانلود. - IPv6 لازم است؟
بله؛ فضای IPv4 محدود است. IPv6 آیندهی اینترنت است و بسیاری از شبکهها سرویسها از آن پشتیبانی میکنند در صورت امکان فعالش کنید.
جمع بندی
اینترنت، در سادهترین تعریف، شبکهای از شبکههاست که با پروتکلهای مشترک به هم متصلاند. وقتی یک آدرس را در مرورگر وارد میکنید، مجموعهای از فرآیندها از DNS و مسیریابی BGP تا TLS و HTTP در چند میلیثانیه اجرا میشود تا محتوای موردنظر شما برسد. در پسِ این سادگیِ ظاهری، ستونفقرات فیبر نوری، نقاط تبادل ترافیک، مراکز داده و CDNها کار میکنند تا اینترنتِ امروز سریع، گسترده و (تا حد زیادی) امن باشد.
اگر خواستی، میتونم همین مطلب رو با اینفوگرافیک متنی «سفر یک بسته از مرورگر تا سرور و برگشت» و یک چکلیست بهینهسازی تجربه اینترنت در خانه (DNS، تنظیم روتر، کانال وایفای، DoH، تست سرعت/تأخیر) کاملتر کنم.